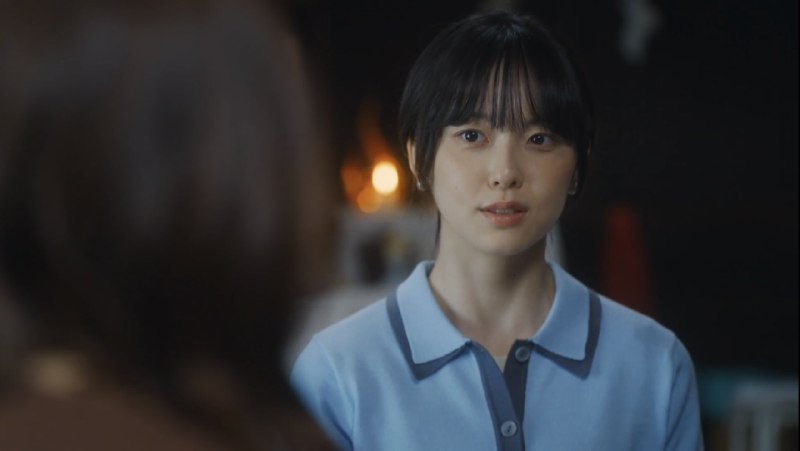
📸 @nisiosazane ×3
こんな動画見つけましたが長いので3つに分けました
めちゃくちゃ可愛いですね✨
動画内で言ってる「加藤小夏らしい女優になる」は本当に叶ってますね☺️ #加藤小夏
原文 #加藤小夏
こんな動画見つけましたが長いので3つに分けました
めちゃくちゃ可愛いですね✨
動画内で言ってる「加藤小夏らしい女優になる」は本当に叶ってますね☺️ #加藤小夏
原文 #加藤小夏
-A 参数)跳板登录内网机器,图的是方便——本地密钥不用拷到跳板机,看似很安全。但问题出在转发之后的那段路上。当你启用了 Agent 转发,跳板机上会开一个 Unix domain socket,任何能访问这个 socket 的进程都可以让你的 agent 签名认证请求。这意味着如果跳板机被攻陷,或者上面有个恶意用户拿到了 root 权限,他可以直接通过这个 socket 用你的身份去连接任何你授权访问的机器,而你全程无感知。/tmp/ssh-*/agent.* 这样的 socket 文件,然后 SSH_AUTH_SOCK=/tmp/ssh-xxx/agent.xxx ssh target.internal,直接以你的身份登录下一个目标。在大型内网里,一个高权限用户的 agent 转发足以横向移动到大量服务器。-J)代替 Agent 转发,它只在本地建立隧道,不在远端暴露 socket;或者用 SSH Certificate 配合短时效证书,限制横向移动的窗口;再或者直接跳板机上加 AllowAgentForwarding no 从服务端堵死。