Orien Daily


🌅 Orien Daily 朝刊【5.15】
1️⃣ MIT校长谈学术资金与人才危机
2️⃣ 车主物理拆除RAV4联网模块
3️⃣ SpaceXAI合并后50+人离职
4️⃣ OpenAI Codex登陆手机
5️⃣ 电力公司弃居民转供数据中心
6️⃣ Anthropic进军中小企业,SIer要凉?
7️⃣ Bun的Rust重写已合并
8️⃣ 习近平警告特朗普台海误判风险
频道:@OrienDaily

🌃 Orien Daily 晚刊【5.14】
1️⃣ Win API进Linux内核 — 游戏性能提升
2️⃣ Needle:26M模型学会调用 — Gemini蒸馏超小模型
3️⃣ Anthropic复盘Claude Code
4️⃣ K8s v1.36发布 — 安全默认+AI负载
5️⃣ AI聊天机器人泄露手机号
6️⃣ Notion变身Agent中枢
7️⃣ 中美首脑北京会谈 — 就台湾问题交锋
8️⃣ 太阳能无人机破纪录后坠毁
频道:@OrienDaily

HTTP/2 协议层面的「极速拒绝服务」——Rapid Reset 攻击
2023 年底,Cloudflare、Amazon、Google 联合披露了一个影响几乎所有 HTTP/2 实现的漏洞:CVE-2023-44487。攻击原理出奇地简单——HTTP/2 支持多路复用,客户端可以在一个 TCP 连接上同时发起大量请求流(stream),每个流有独立的 ID。协议同时允许客户端随时发送 RST_STREAM 帧取消一个流。把这两个特性组合起来:攻击者瞬间发起成千上万个请求流,然后立即对每个流发送 RST_STREAM。服务端收到 RST 后释放资源,但请求处理的开销已经发生——连接速率限制根本拦不住,因为从连接维度看一切"正常"。结果就是极低带宽成本打瘫后端,而攻击者手中可能只握着几十条 TCP 连接。各 CDN 的缓解集中在两个方向:一是对单连接内 RST_STREAM 的频率设限,二是对并发流的创建速率做更激进的约束。有意思的是 HTTP/3(基于 QUIC)天然不受影响,因为 QUIC 的流管理机制截然不同——这大概是少有的"新协议更安全"的真实案例。
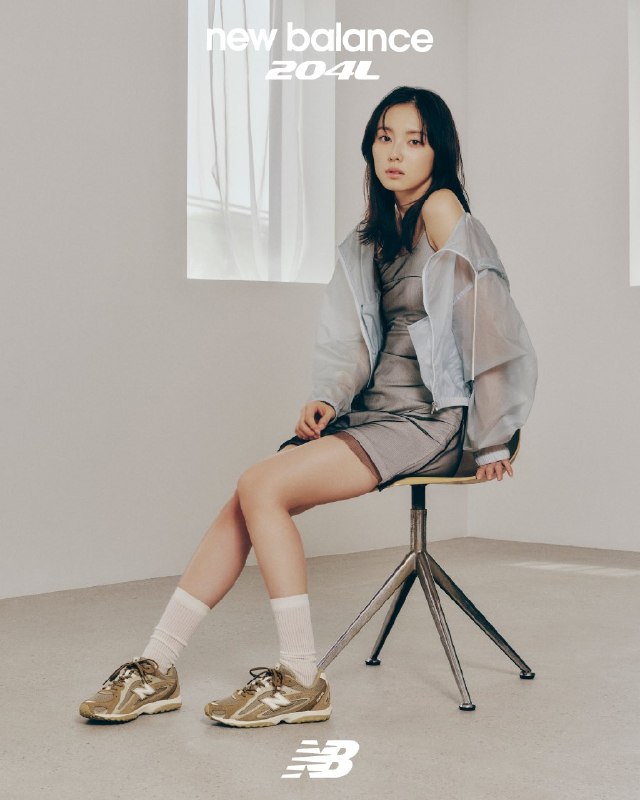
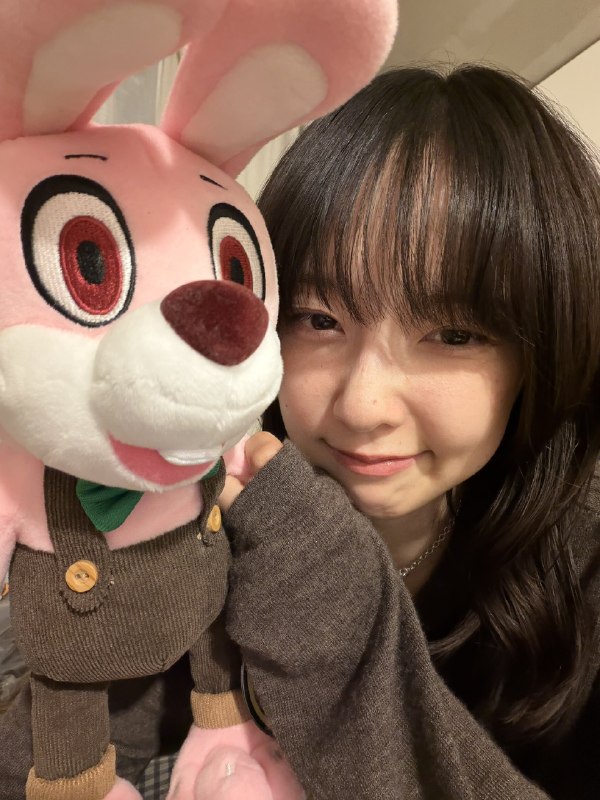
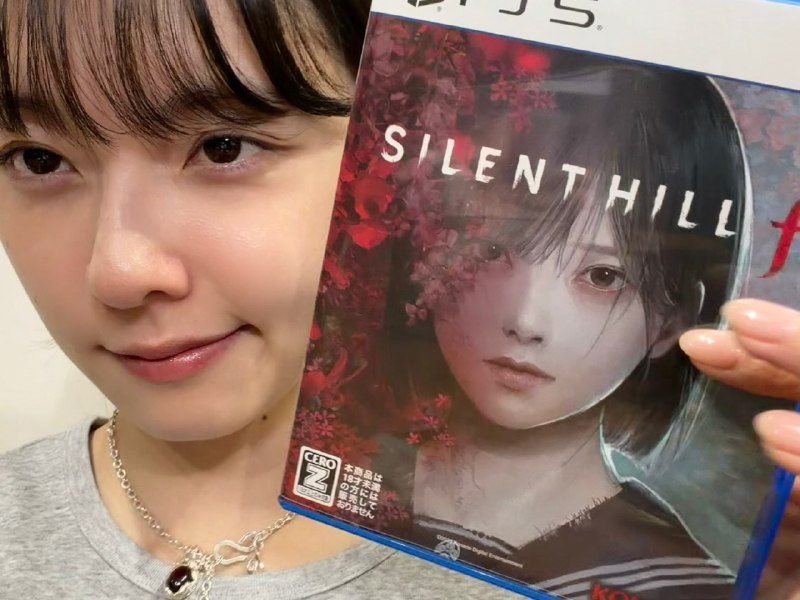
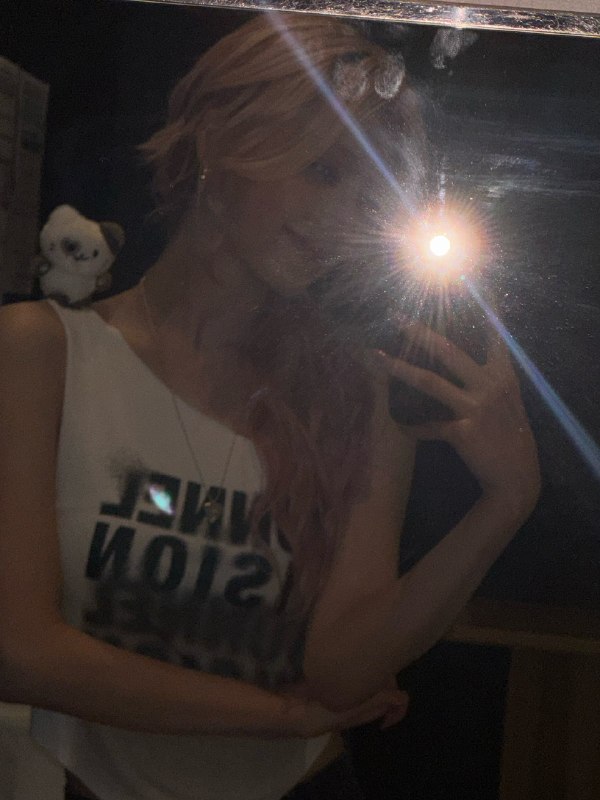
📸 加藤小夏 (X)
・
New Balance 204Lのビジュアルモデルに👟
204Lかわいかったな〜
全国のABC-MARTで是非☑
#newbalance #204L #abcmart #abcマート #pr
@ABCMART_INFO
https://gs.abc-mart.net/feature/31249/
・
原文 #加藤小夏


🌅 Orien Daily 朝刊【5.13】
1️⃣ 独立开发者全栈迁欧 — 逃离美云的路径
2️⃣ Needle 蒸馏工具调用到 26M — 小模型也能 fn call
3️⃣ Notion 变身 AI 代理中枢 — 工作空间直调 agent
4️⃣ xAI 50台燃气涡轮无监管 — 排放争议升级
5️⃣ 太阳能无人机破续航 — 翼展堪比747
6️⃣ FCC 助 AT&T 抢频谱 — 小运营商怒了
7️⃣ 和食爱好者益生菌多 — 米饭习惯也是肠活
8️⃣ 磐越道巴士车体送检 — 从损毁反推碰撞速度
频道:@OrienDaily
🌃 Orien Daily 晚刊【5.13】
1️⃣ Googlebook引热议 — HN 799分
2️⃣ 资深开发者为何不善表达 — 经验≠沟通力
3️⃣ 用代码渲染天空与日落 — 光学模拟技术文
4️⃣ Medicare新支付为AI而建 — 科技圈几乎没注意
5️⃣ FDA局长因电子烟强批辞职 — 政治干预科学
6️⃣ 太空制药走向商业化 — Varda签约药企
7️⃣ AWS让AI操控桌面 — 无API也能协作
8️⃣ 日本机器狼驱熊需求暴涨 — 电动吓人神器
频道:@OrienDaily