''

Orien Daily

  1. 🌃 Orien Daily 晚刊【6.8】1️⃣ AI侵蚀工程师职业—HN近千评2️⃣ 重建人生的硬仗—从零开始3️⃣ Linear为何这么快—性能拆解4️⃣ 伦敦Robotaxi开战—Uber押Wayve5️⃣ AI价格或再上涨—上市压力6️⃣ 菲律宾强震致死—海啸超一米7️⃣ 日立英特尔合作—五大领域8️⃣ 数据比应用长寿—软件形态变频道:@OrienDaily

    🌃 Orien Daily 晚刊【6.8】
    1️⃣ AI侵蚀工程师职业—HN近千评
    2️⃣ 重建人生的硬仗—从零开始
    3️⃣ Linear为何这么快—性能拆解
    4️⃣ 伦敦Robotaxi开战—Uber押Wayve
    5️⃣ AI价格或再上涨—上市压力
    6️⃣ 菲律宾强震致死—海啸超一米
    7️⃣ 日立英特尔合作—五大领域
    8️⃣ 数据比应用长寿—软件形态变
    频道:@OrienDaily

  2. 📸 @OngakuBakaDesuASKAさん

    📸 @OngakuBakaDesu
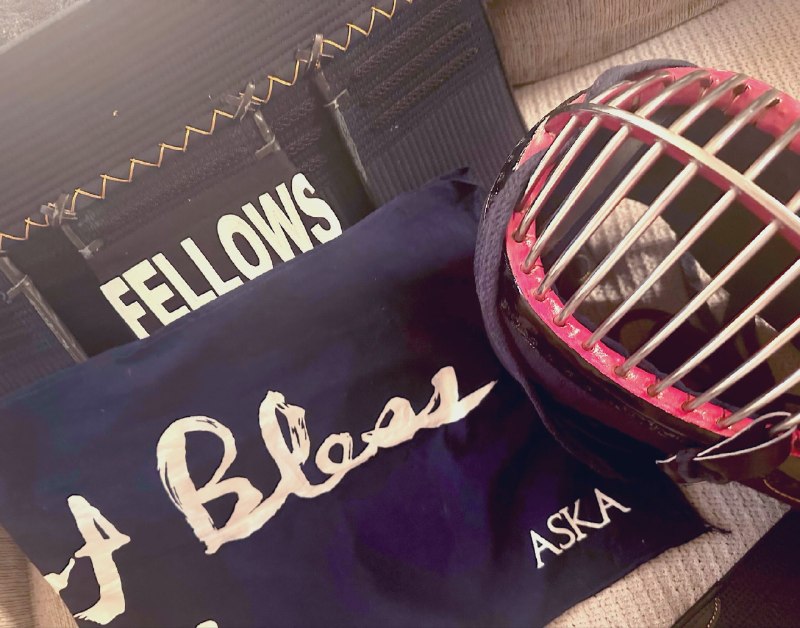
    ASKAさん。
    お疲れ様でした!!!!!
    https://www.fellows.tokyo/blog/detail/1269/

    私ももっと稽古しなきゃ!!!!!
    いつか試合に出たら、ASKAさんにいい報告ができるようにコツコツ稽古する!!!!!!
    ✊✊✊✊✊✊✊ #剣道 #ASKA #Fellows #Fellows所属 #剣道始めて1年9か月
    原文 #剣道

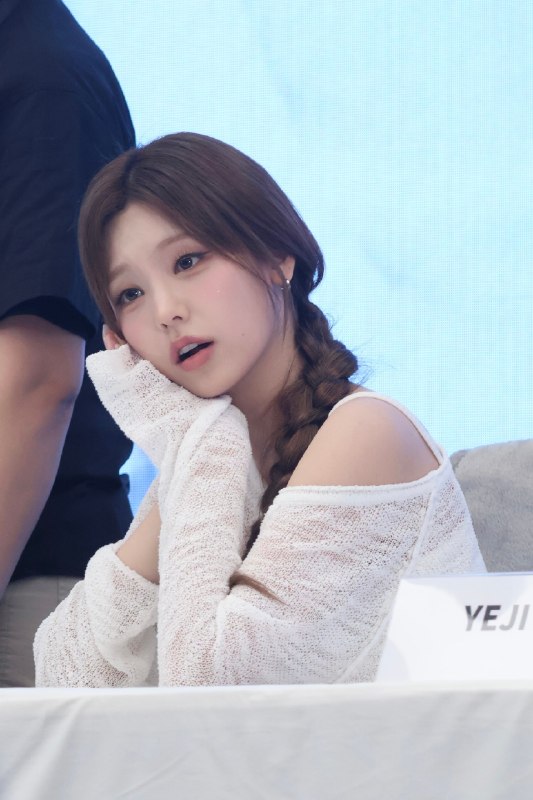
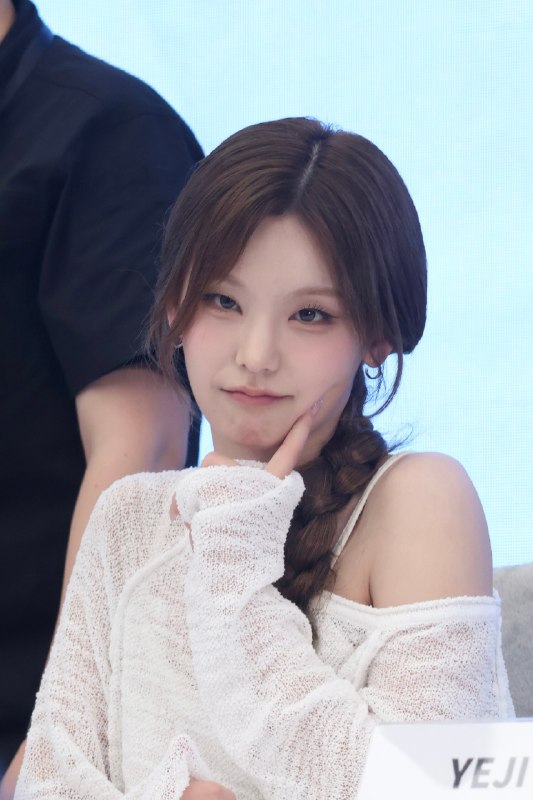
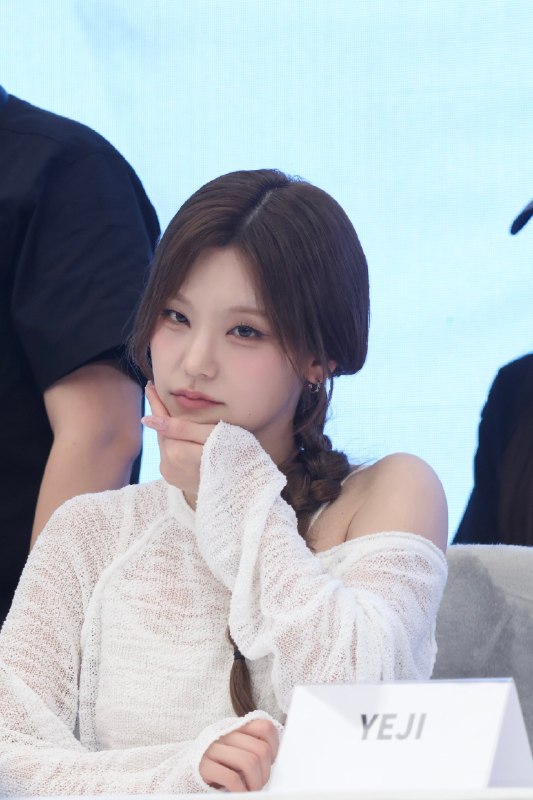
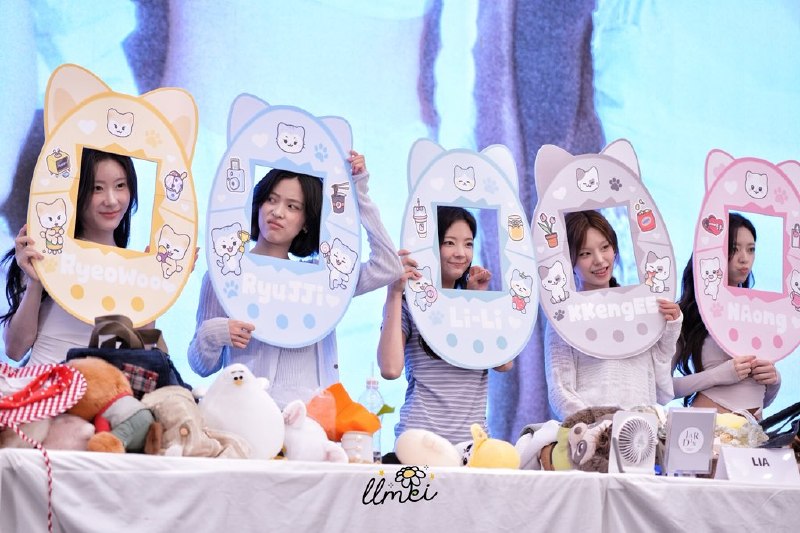
  3. 📸 @LIULIUMEI0417260607 kms2.0 拓麻歌子Error 500 (Server Error)!!1500.That’s an error.There was an error. Please try again later.That’s all we know. #ITZY #있지 #YEJI #예지 #LIA #리아 #RYUJIN #류진 #CHAERYEONG #채령 #YUNA #유나原文 #黄礼志

    📸 @LIULIUMEI0417
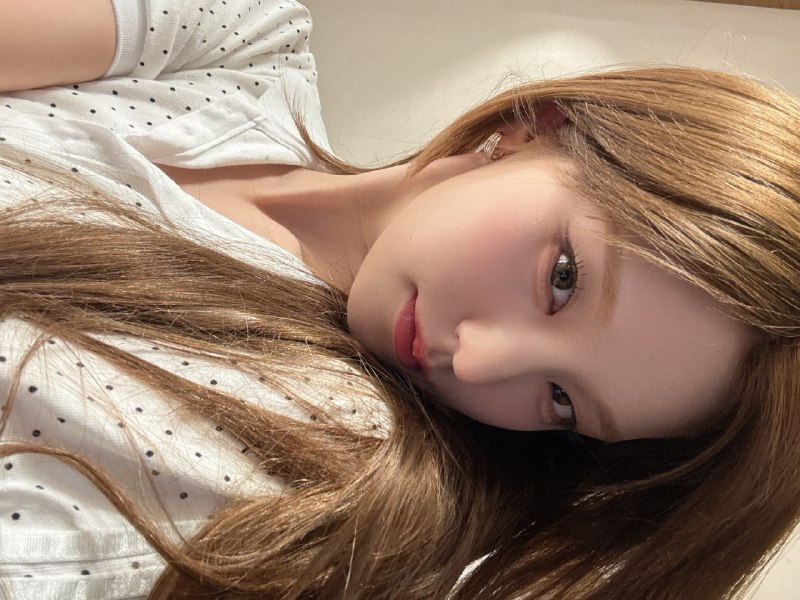
    260607 kms2.0 拓麻歌子

    Error 500 (Server Error)!!1500.That’s an error.There was an error. Please try again later.That’s all we know. #ITZY #있지 #YEJI #예지 #LIA #리아 #RYUJIN #류진 #CHAERYEONG #채령 #YUNA #유나
    原文 #黄礼志

  4. 「〜を踏まえて」不是“踩着”,而是“把它算进去”在学校写报告、研究计划书,或者公司里做技术说明时,经常会看到一句话:先行研究を踏まえて、本研究では新たな評価方法を提案する

    「〜を踏まえて」不是“踩着”,而是“把它算进去”

    在学校写报告、研究计划书,或者公司里做技术说明时,经常会看到一句话:先行研究を踏まえて、本研究では新たな評価方法を提案する。这里的「踏まえて」不是字面上的“踩着”,而是“基于某个前提、把某件事考虑进去之后”。

    它比「について」更正式,也更有逻辑感。「先行研究について提案する」听起来只是“关于先行研究提出什么”,关系很松;但「先行研究を踏まえて提案する」就表示:我已经看过前人的成果,并且我的提案是在这个基础上产生的。学术场景里,这个差别很要命。前者像随口聊天,后者才像认真写论文。

    技术场景也一样。比如「ユーザーからのフィードバックを踏まえて、UIを改善した」意思是“考虑了用户反馈后,改进了 UI”。这里不是单纯收到反馈,而是反馈真的影响了后续判断。

    一个简单判断法是:前面放“依据、背景、条件”,后面放“判断、行动、结论”。例如「実験結果を踏まえて、仮説を修正した」「現状を踏まえると、追加開発は難しい」。这类句子在研究室、会议、企划书里都很自然。

  5. Passkey 为什么比密码更难被钓鱼很多账号被盗,不是因为用户太笨,而是因为密码这种东西本来就容易被骗走

    Passkey 为什么比密码更难被钓鱼

    很多账号被盗,不是因为用户太笨,而是因为密码这种东西本来就容易被骗走。钓鱼网站只要长得像真网站,用户输入一次密码,攻击者就能拿着它去真正的网站登录。短信验证码也没好到哪里去,因为验证码同样可以被实时转发。

    Passkey 的思路很粗暴:不要再让用户“交出一个秘密”。登录时,网站发来一个挑战,手机或电脑用本地保存的私钥签名,网站只验证签名对不对。私钥不会离开设备,也不会被发给网站。更关键的是,这个密钥和网站域名绑定,比如 example.com 的 passkey 不能拿去 fake-example.com 用。

    这就是它抗钓鱼的核心。钓鱼网站就算骗你点了登录,也拿不到可复用的密码;它发起的签名请求属于自己的假域名,真正的网站不会接受。攻击者从“偷一个字符串”变成了“必须控制你的设备和真实登录上下文”,难度直接变了。

    但 passkey 不是魔法。设备丢失、恢复流程、云同步账号被攻破,仍然可能出问题。安全系统最脆弱的地方,经常不是加密算法,而是“怎么找回账号”。

    💡 核心记忆:Passkey 的关键不是“没有密码”这句话,而是私钥不出设备、签名绑定域名、钓鱼站拿不到可复用凭据。