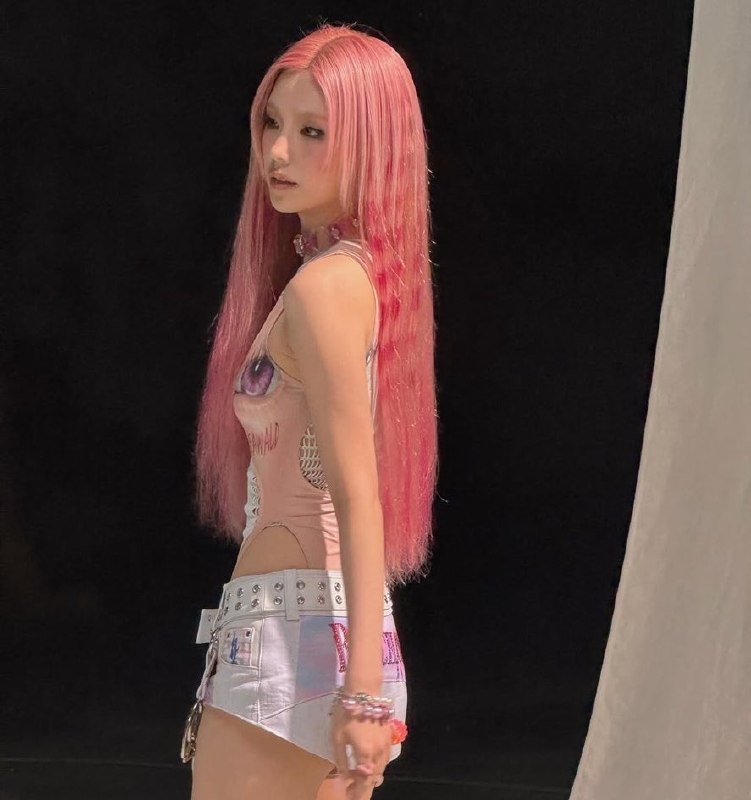''

Orien Daily

  1. 🌅 Orien Daily 朝刊【5.21】1️⃣ OpenAI推翻离散几何猜想 — AI数学突破2️⃣ Meta在沙特阿联酋屏蔽人权账户 — 审查与商业妥协3️⃣ SpaceX提交IPO申请 — 史上最大IPO4️⃣ xAI去年亏损64亿美元 — Grok扩张计划曝光5️⃣ Qwen3.7-Max发布 — Agent能力大幅提升6️⃣ GitHub内部源码遭泄露 — TeamPCP声称入侵7️⃣ Google I/O百项发布 — Gemini Omni亮相8️⃣ 日本民事裁判全面数字化 — 提诉到判决全在线频道:@OrienDaily

    🌅 Orien Daily 朝刊【5.21】

    1️⃣ OpenAI推翻离散几何猜想 — AI数学突破
    2️⃣ Meta在沙特阿联酋屏蔽人权账户 — 审查与商业妥协
    3️⃣ SpaceX提交IPO申请 — 史上最大IPO
    4️⃣ xAI去年亏损64亿美元 — Grok扩张计划曝光
    5️⃣ Qwen3.7-Max发布 — Agent能力大幅提升
    6️⃣ GitHub内部源码遭泄露 — TeamPCP声称入侵
    7️⃣ Google I/O百项发布 — Gemini Omni亮相
    8️⃣ 日本民事裁判全面数字化 — 提诉到判决全在线

    频道:@OrienDaily

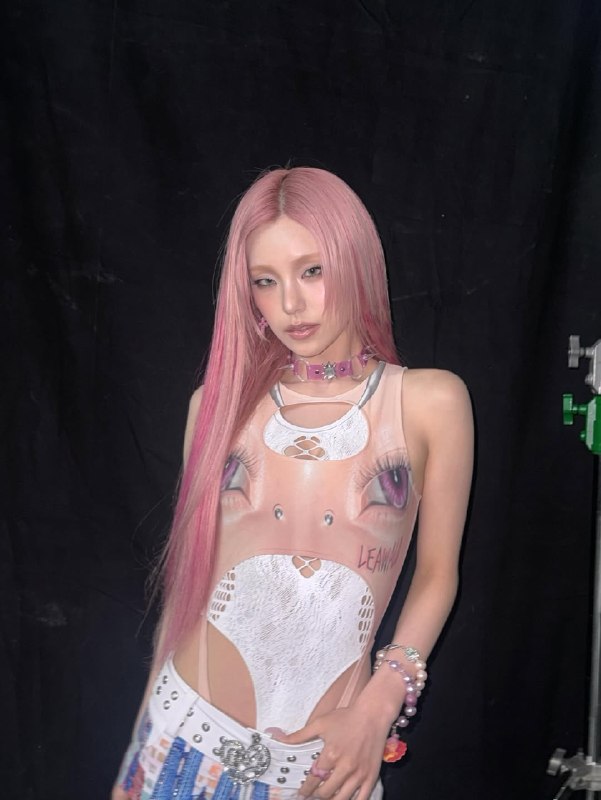
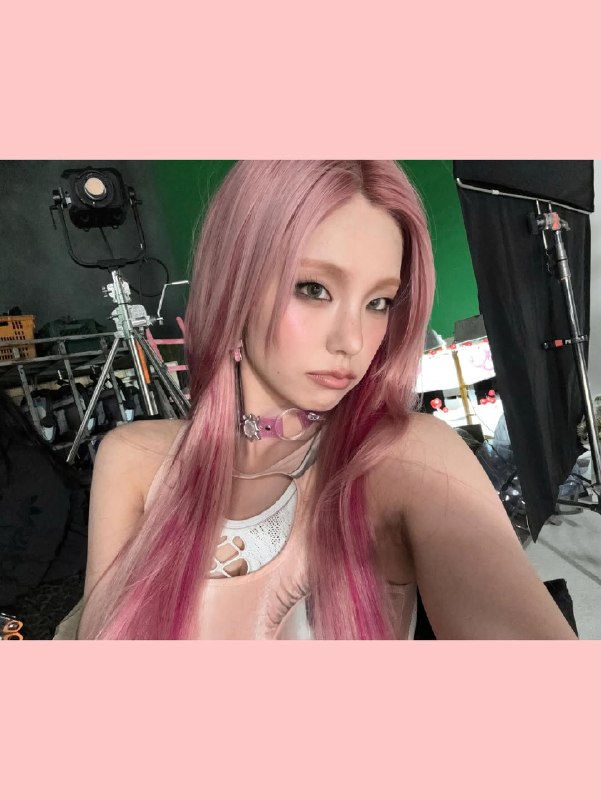
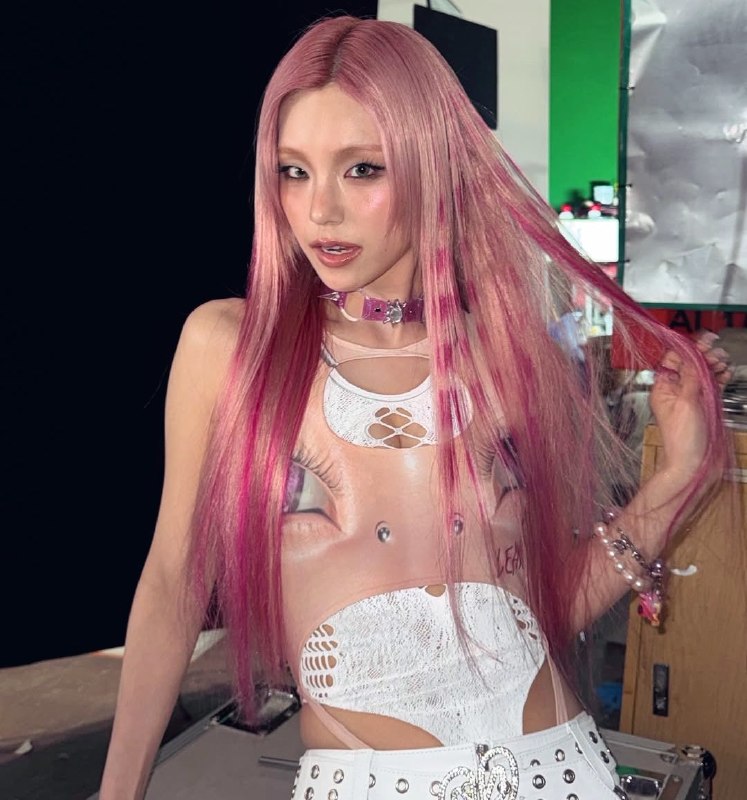
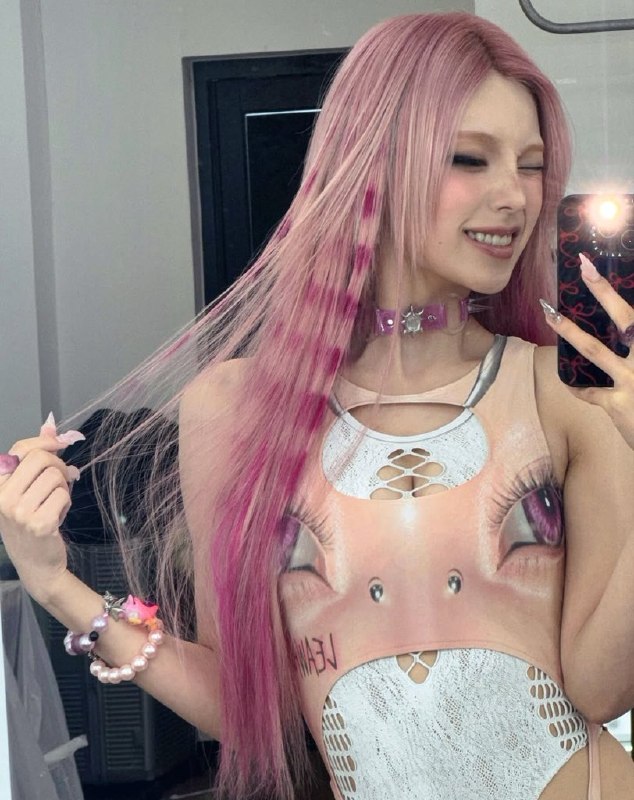
  2. 📸 @RK_tani_ASOBI #YEJI ×2イェジ姉さんといる時は、完全に妹なマコちゃん可愛い!🧡💛和艺智姐姐在一起的时候,真子简直就像妹妹一样可爱! 🧡💛 #ITZY #YEJI #ITZY_Motto #MAKO #NiziU原文 #黄礼志

    📸 @RK_tani_ASOBI #YEJI ×2
    イェジ姉さんといる時は、完全に妹なマコちゃん可愛い!🧡💛

    和艺智姐姐在一起的时候,真子简直就像妹妹一样可爱! 🧡💛 #ITZY #YEJI #ITZY_Motto #MAKO #NiziU
    原文 #黄礼志

  3. 検討と考察、研究室で赤ペンを入れられる違い研究計画書を書いていて「手法を検討する」と書いたら、「それは検討じゃなくて考察では」と修正されたことがある人は少なくない

    検討と考察、研究室で赤ペンを入れられる違い

    研究計画書を書いていて「手法を検討する」と書いたら、「それは検討じゃなくて考察では」と修正されたことがある人は少なくない。日本語の学術文では、この二つは似て非なるものとしてかなり厳密に区別される。

    検討は、選択肢を並べて比較し結論に至る手続きのこと。実験手法の選定や条件の設定など、「どれが良いかを決める」段階で使う。一方、考察は手元のデータや現象に向き合い、その意味を解き明かす作業。結果に対して「これは何を意味するのか」を掘り下げるのが考察だ。

    整理すると、検討は進むべき方向を決めるための材料整理、考察は目の前の事実から意味を引き出す解釈作業。だから論文では「手法を検討し、結果を考察する」というふうに、二つの動詞が別々のフェーズを指すことが多い。検討が終わって実験し、その結果を考察する。この順序は論理の骨格そのものだ。

    ここで考えたい。「手法の妥当性を検討した結果、〇〇の可能性が示唆された」——この検討を考察に書き換えるべきかどうか。ヒント:「示唆された」という表現が指しているのは、手続き的な比較の帰結か、それとも深い解釈の産物か。

  4. HTTP 请求走私:两个服务器之间的猫鼠游戏你和朋友之间的对话,如果有人从中偷换了几句话,结果可能只是尴尬一笑

    HTTP 请求走私:两个服务器之间的猫鼠游戏

    你和朋友之间的对话,如果有人从中偷换了几句话,结果可能只是尴尬一笑。但如果这事发生在 Web 服务器之间,后果就是整条请求被扭曲——攻击者可以在前端代理和后端服务器之间塞进一段"私货",而后端全然不知这条请求被篡改过。这就是 HTTP Request Smuggling。

    问题根源在于 HTTP/1.1 的一个设计模糊地带:请求体长度到底由谁说了算?Content-Length 头说"我量了,刚好 42 字节",Transfer-Encoding: chunked 头说"别信它,看我分块标记来定边界"。当一个头出现在同一条请求里,前端代理看重其中一个,后端看重另一个,两人对"这条请求在哪里结束"的判断就分叉了。攻击者精心构造一段请求,让前端认为是一条完整请求,后端却把尾部切成下一条请求的开头——于是"走私"的内容就这样被后端无辜执行了。

    CL-TE 和 TE-CL 是最常见的两种手法。CL-TE 场景下,前端以 Content-Length 截断,后端以 Transfer-Encoding: chunked 解析,多余的 payload 就溢出到下一个请求里。TE-CL 则反过来。更复杂的还有 TE-TE, 利用分块编码的变体写法(比如 chunked 后面加空格、大小写混写)让两台服务器对"这是不是分块编码"产生分歧。

    实际危害远比"多执行一条请求"严重。走私一条 GET /admin 过去,可能绕过前端的所有鉴权;结合缓存机制,还能让有害响应被缓存命中,毒害所有后续访客——这就是缓存投毒的叠加攻击。

    防御说起来简单:前端和后端对同一条请求的边界判定必须一致。但现实中你很难控制第三方 CDN 的解析行为。比较务实的做法是前端在转发前规范化请求头、剔除冲突的 Transfer-Encoding,后端拒绝同时携带两个长度指示头的请求,或者直接在全链路启用 HTTP/2——HTTP/2 的帧机制从根本上消除了这种定界歧义。