Orien Daily
Orien Daily


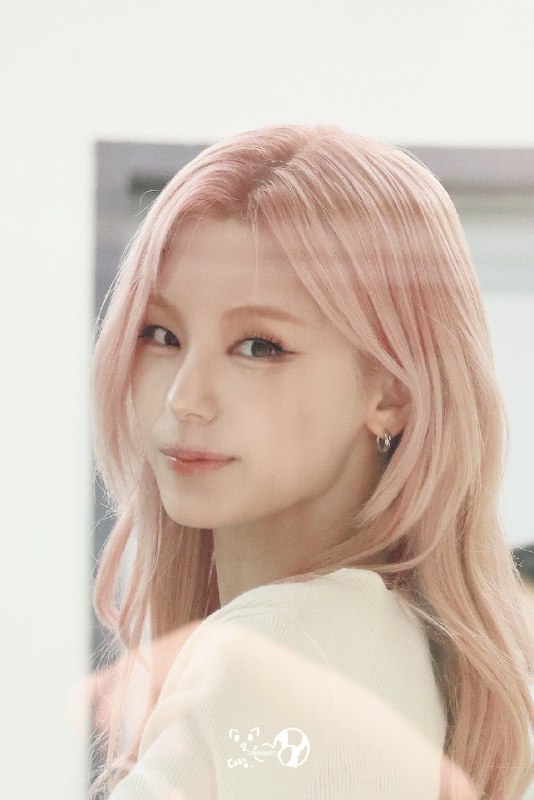
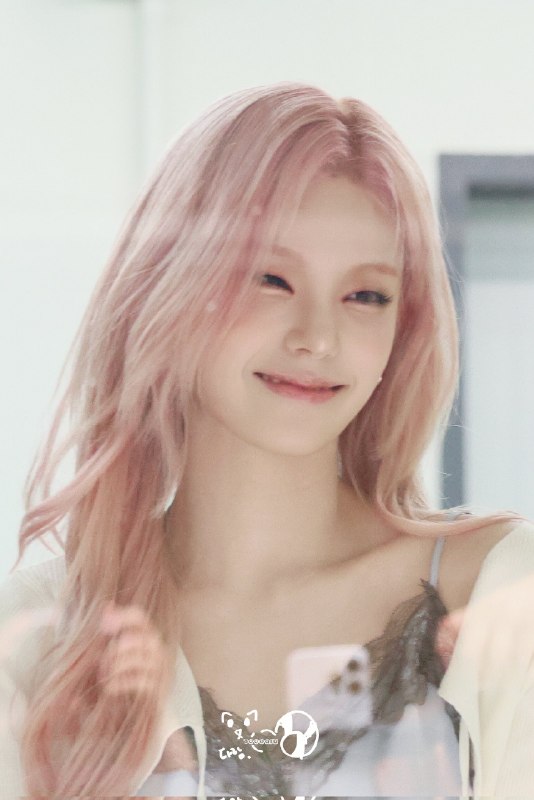
📸 @storingyeji #YEJI ×4
260519 인스타
hipkr_ https://www.instagram.com/reel/DYgsPfVyvTb/
hipkr_ https://www.instagram.com/reel/DYgzgF3yZJo/
dip_magazine https://www.instagram.com/reel/DYguPtTzZfc/
mmm_mag_official https://www.instagram.com/reel/DYgzgF3yZJo
260519 Instagram
hipkr_ https://www.instagram.com/reel/DYgsPfVyvTb/
hipkr_ https://www.instagram.com/reel/DYgzgF3yZJo/
浸_杂志 https://www.instagram.com/reel/DYguPtTzZfc/
mmm_mag_official https://www.instagram.com/reel/DYgzgF3yZJo #예지 #YEJI
原文 #黄礼志

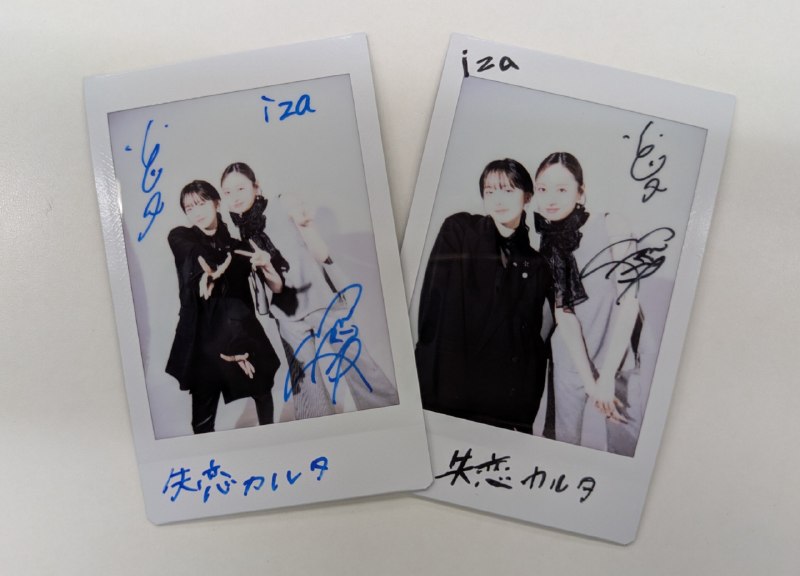
📸 @iza_edit #加藤小夏
今夜最終回!
でトリプル主演
さん さんのサイン入りチェキを抽選で2名様にプレゼント
応募は
@iza_edit
をフォロー&この投稿をリポスト
▼応募規約
https://iza.ne.jp/special/twcampaign1/………
締め切り:5月25日18時
ぜひ、ご応募ください!
今晚最后一集!
三重主演
我们将通过抽奖方式向 2 人赠送一张签名的 instax 支票。
该应用程序是
@iza_edit
关注并转发此帖子
▼申请条款
https://iza.ne.jp/special/twcampaign1/…………
截止时间:5月25日 18:00
请申请! #失恋カルタ #梅澤美波 #加藤小夏 #イザプレゼント
原文 #加藤小夏
検証和実証,论文里搞混就尴尬了
读日文学术论文的时候,有两个词几乎每隔几页就会蹦出来:検証和実証。长得很像,都带个「証」字,但它们指的验证动作完全不是一回事。検証说的是「检验某个主张或假设是否成立」,侧重审查和确认的过程,比如「仮説を検証する」就是拿数据去核对假说靠不靠谱。実証则是「用事实或实验来证明」,强调的是拿出实打实的证据把结论坐实,像「実証研究」「実証データ」这类搭配,意思是通过经验性的事实来支撑论点。简单说,検証偏「查」,実証偏「证」。一个常见翻车场景:写论文想表达「通过实验证明了该理论」,用「理論を実証した」没问题,但如果写成「理論を検証した」,读起来就变成了「检查了一下这个理论对不对」,力度完全不一样。反过来,审稿意见说「方法論の妥当性を検証せよ」,这时候你要做的不是重新跑一遍实验出数据,而是回去核查你的方法论本身有没有漏洞。论文标题里那个「検証」还是「実証」,直接决定了读者对你研究性质的预判——。
当两个服务器对同一段请求产生不同理解——HTTP Request Smuggling
想象一个场景:前端反向代理和后端应用服务器各自独立解析 HTTP 请求,但对请求边界的判断不一致。攻击者精心构造一段数据,让代理认为是一个请求,后端却读成两个。这就是 HTTP Request Smuggling 的核心——利用中间链路上的解析差异,把恶意载荷"走私"进后端。
最经典的场景是 CL-CL(Content-Length 对 Content-Length)和 CL-TE(Content-Length 对 Transfer-Encoding)之争。当前端用Content-Length: 100截断请求体,后端却优先看Transfer-Encoding: chunked,一段被前端忽略的残余数据就会被后端当作下一个请求的开头。攻击者可以把完整的恶意请求藏在前一个请求的"影子"里,绕过前端的访问控制和安全校验。
实战中这类漏洞的危害远不止理论上的"请求解析差异"。因为它发生在协议层,可以绕 WAF、劫持他人会话、投毒缓存,甚至在前端把管理员的请求"拼接"到攻击者控制的内容上完成 CSRF。2019 年 James Kettle 的研究把这类攻击带入了主流视野,后来各大厂商的修复反而又引入了新的变体——比如 TE-CL、TE-TE,甚至 H2._.Smuggle(利用 HTTP/2 降级到 HTTP/1.1 的转换差异)。
防御的关键在于: 下次你看到一个反向代理后面挂着多层服务时,可以想想:它们对"请求从哪里开始、到哪里结束"这件事,真的达成一致了吗?