Orien Daily


📸 @letskendo ×4
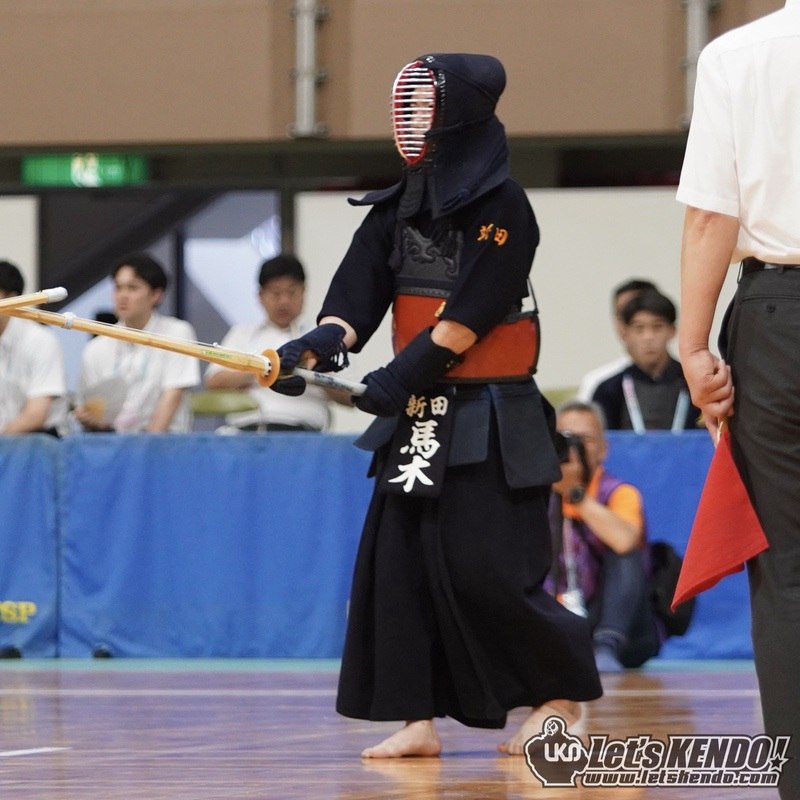
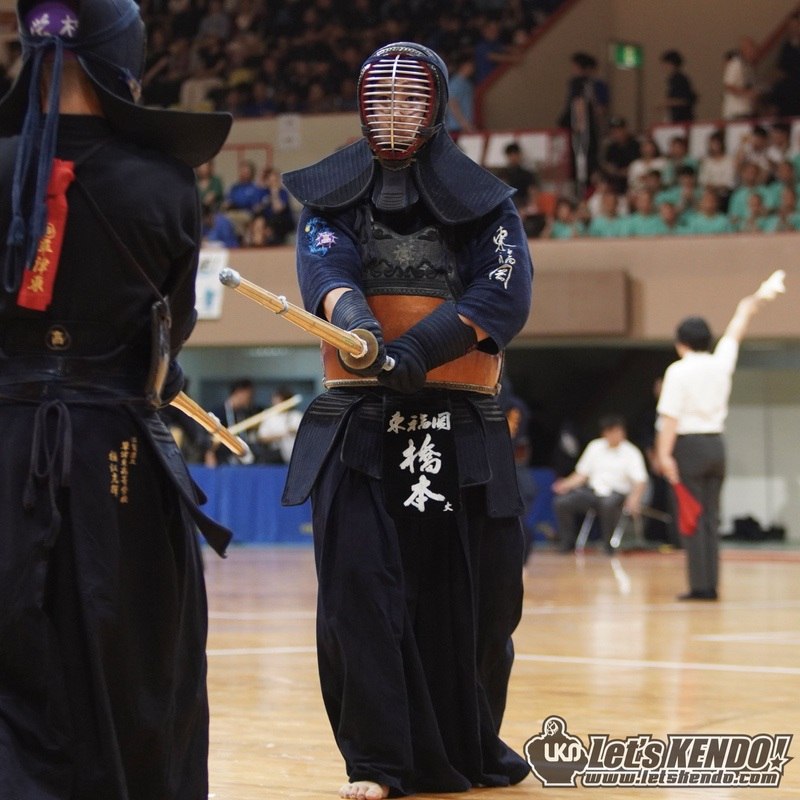
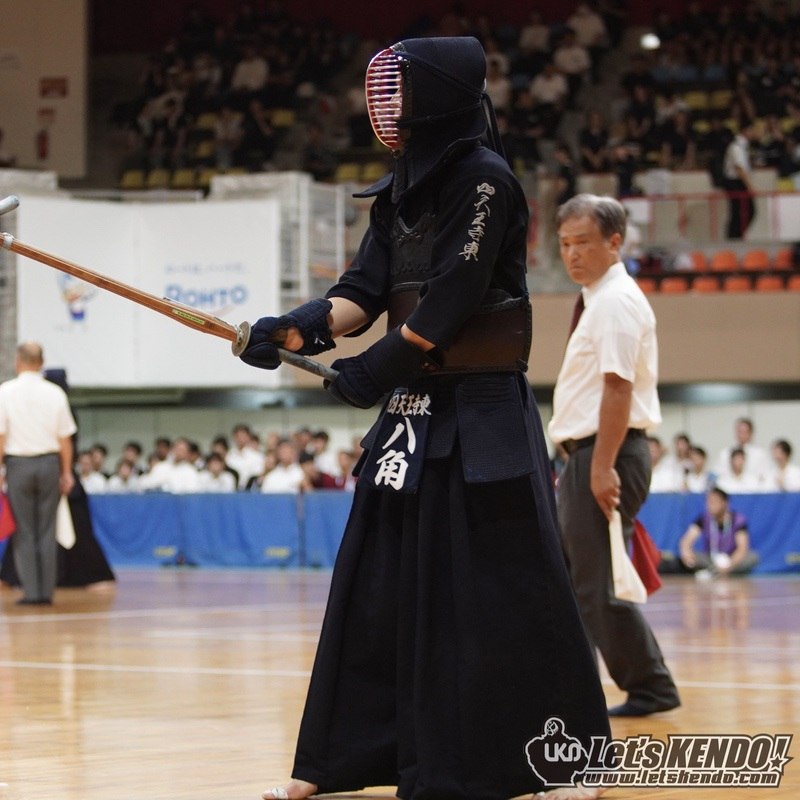
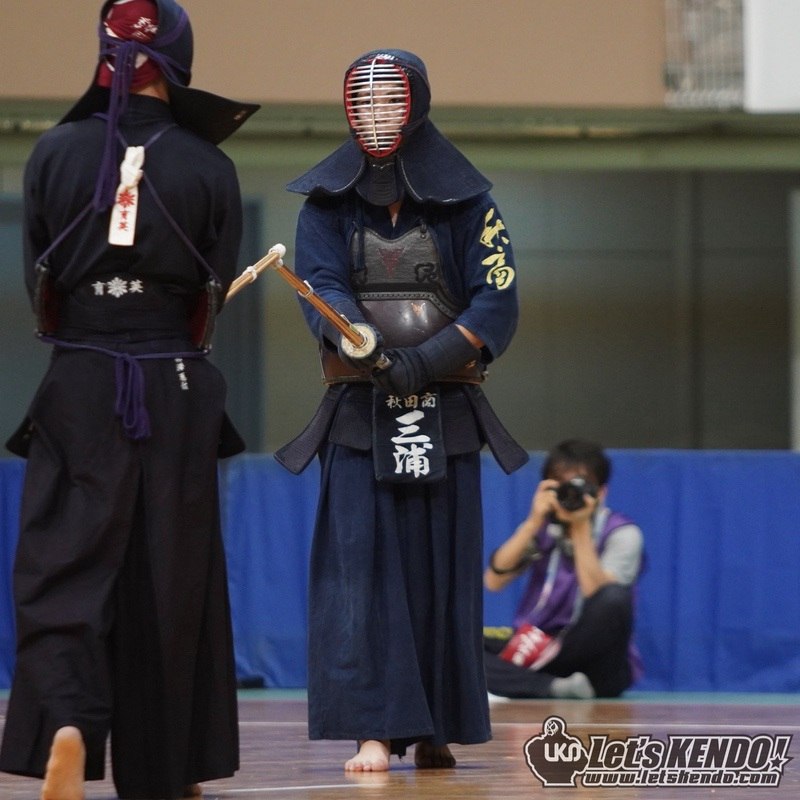
奈良インターハイの競技1日目は、女子団体戦ベスト16、男子個人戦ベスト4がそろいました! 本日の結果などはLET'S KENDOに掲載しています〜✋
http://www.letskendo.com
男子個人戦ベスト4(8/5開催)
・橋本(東福岡)×八⻆(四天王寺東)
・三浦(秋田商)×馬木(新田) #kendo #剣道 #レッツ剣道
原文 #剣道


📚 「に伴って」不等于所有“随着”:它强调“前项变化,后项也跟着发生”
很多人写技术日语时,会把“随着……,……”一律写成「〜につれて」或「〜とともに」。这就容易出错。比如想说“随着系统规模扩大,运维成本也上升”,这里如果你想突出的是一种客观、连带性的变化,用「に伴って」更稳。它常见于技术说明、研究报告、制度变化、系统升级这类偏正式场景,语气比「につれて」更书面,也更像在描述“一个变化带来另一个变化”。
但它不是万能替换。先说边界:「に伴って」前面通常接“变化、扩张、增加、改定、移行、進展”这类会引发连带结果的事,后面多半也是客观结果,不太适合接个人意志、命令、请求。比如「サービス拡大に伴って、監視項目を見直してください」就别扭,因为后半句是请求动作,不是自然发生的结果。这里改成「サービス拡大に伴い、監視項目を見直す必要がある」才像正式书面语。
它和相近表达也得分清。「につれて」更偏“逐渐变化的过程”,常用于观察到的同步变化;「とともに」范围更宽,可以表示“同时”“一起”“随着”,但有时只是并列,不一定强调因果连带;「に伴って」则更像“由于前项的进展/变化,后项也相应发生”。写论文、技术报告、变更说明时,这个差别很值钱。
例句直接套:
クラウド環境への移行に伴って、従来の境界型防御だけでは対応が難しくなった。
随着迁移到云环境,仅靠传统的边界型防御已经很难应对了。
利用者数の増加に伴い、認証基盤のスケーラビリティが課題となっている。
随着用户数量增加,认证基础设施的可扩展性正在成为课题。
法規制の改定に伴って、研究データの管理手順も見直された。
随着法规修订,研究数据的管理流程也被重新审视了。
💡 記憶ポイント:
🔐 JWT 算法混淆(Algorithm Confusion)不是“密钥泄露”,而是验证器把不同算法当成一回事
JWT 看起来只是三段 Base64 文本,真正危险的地方不在“能不能看懂 payload”,而在服务端怎么验签。算法混淆的经典问题是:开发者本来想用 RS256 这种“私钥签名、公钥验证”的非对称方案,结果验证库却信了 token 头里的alg,被攻击者改成 HS256。这样一来,服务端原本公开给大家的 RSA 公钥,反而会被当成 HMAC 的“对称密钥”来验签。攻击者拿得到公钥,就能自己伪造一个“合法”管理员 token。
这事为什么会发生?因为很多人把“算法类型”和“密钥类型”分开想了。库如果写得松,流程就会变成“先读 token 头,看它说自己是什么算法,再拿你给我的 key 去试着验”。这就是烂设计:把安全决策交给了攻击者可控的输入。好一点的实现应该反过来,服务端先固定这个接口只接受 RS256,再用 RSA 公钥按 RS256 去验;token 头里的alg只能拿来做一致性检查,不能拿来决定验证路径。
现实里的防法也很直接。第一,不要接受客户端声明算法,服务端把允许的算法白名单写死。第二,别把“一个 key 对象”同时喂给多种算法路径,更不要让 RSA 公钥有机会落到 HMAC 验证器里。第三,拒绝alg=none,也拒绝算法和 key 类型不匹配的情况。第四,升级 JWT 库,很多老漏洞本质上是库默认行为太宽松。最后,鉴权不能只看“签名过了”,还要继续校验iss、aud、exp和用途,不然你只是把另一种伪造票据放进系统。
🧪 你在审一个登录网关,发现代码写的是“从 JWT 头读取alg,然后把配置里的public_key.pem传给通用verify()函数”。现在系统号称使用 RS256。攻击者最可能怎么打?alg
💡 核心记忆:JWT 的算法选择权绝不能交给 token 头,服务端必须先定算法,再验签。
📸 @shiryudo202488
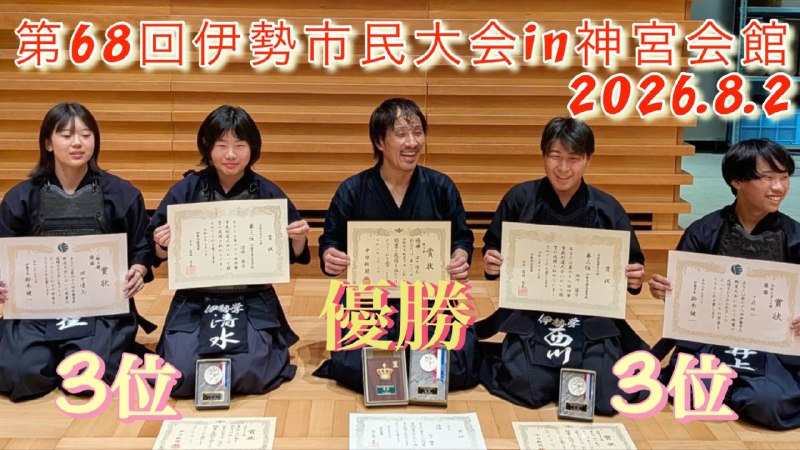
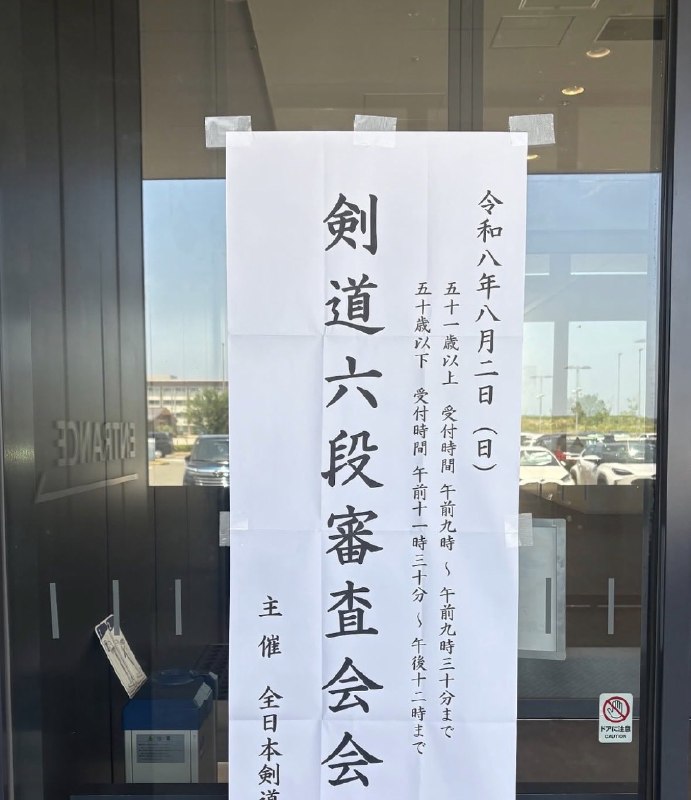
第68回伊勢市民大会
in神宮会館2026.8.2
https://youtube.com/channel/UCR7JYSKxqXUfQrbrHWDdOyA?si=Do3H64GGTHaDas7f
第68届伊势市民大会
在金谷殿2026.8.2
https://youtube.com/channel/UCR7JYSKxqXUfQrbrHWDdOyA?si=Do3H64GGTHaDas7f #剣道 #活人剣 #志龍道
原文 #剣道