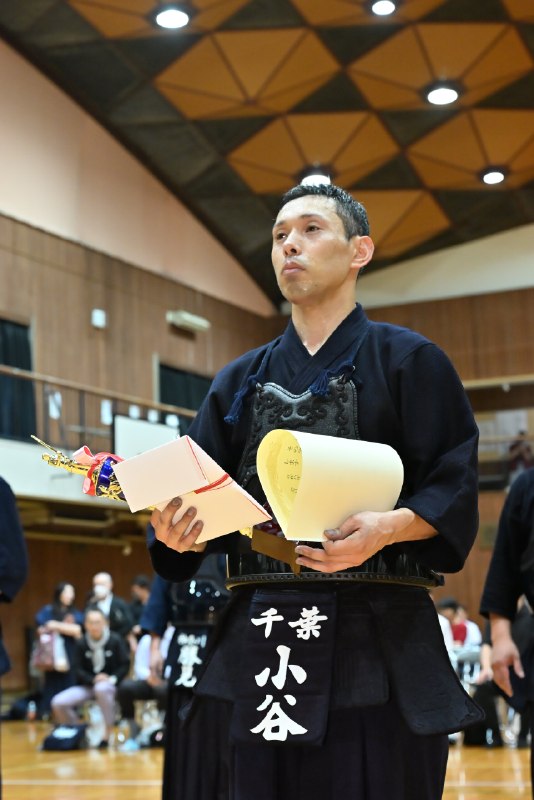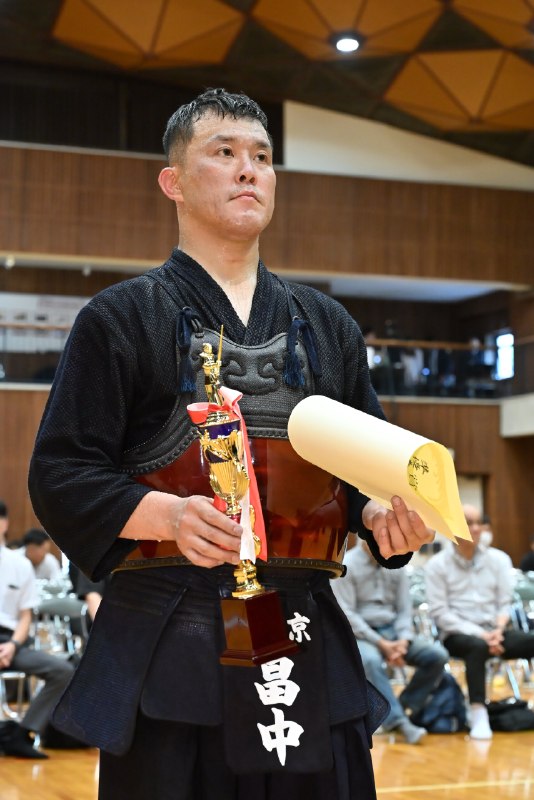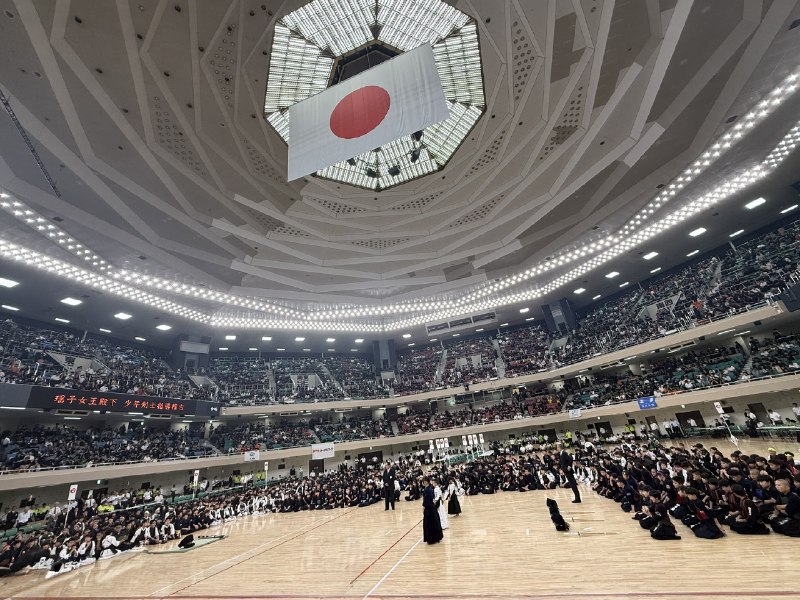
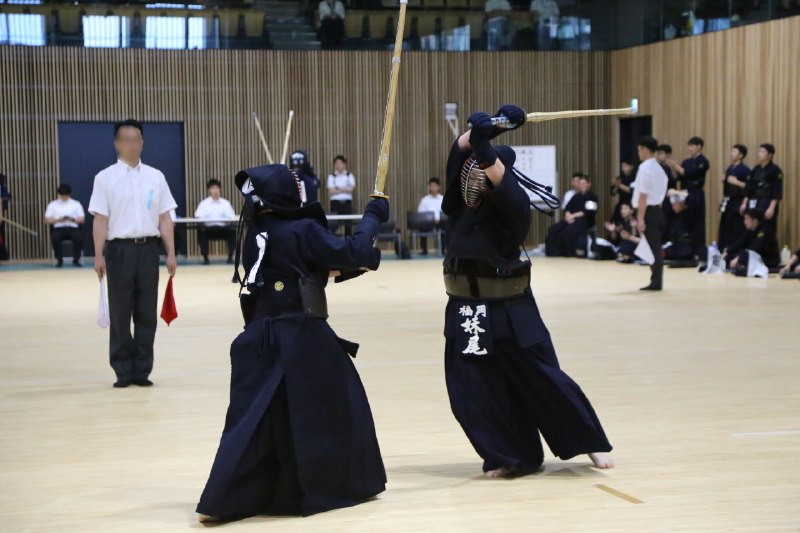
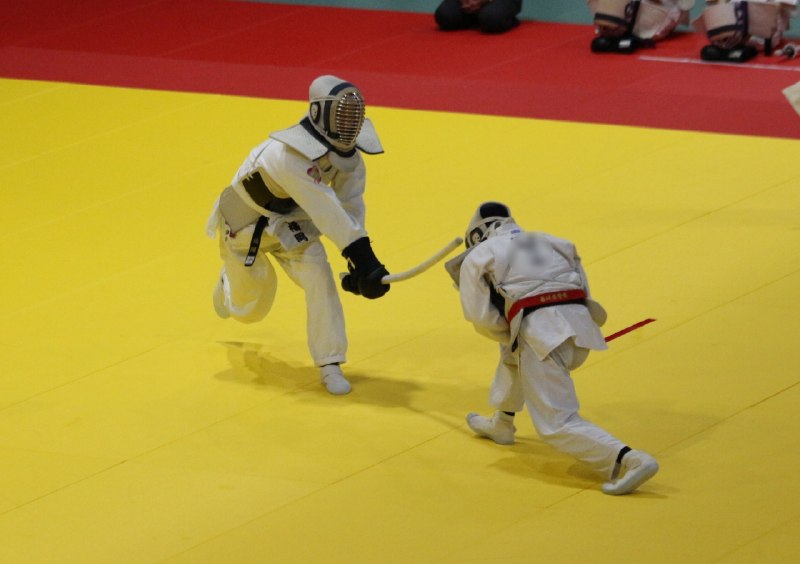
瑶子女王杯 第60回記念 全国道場少年剣道大会・小学生の部の開会式へ。
日本武道館に全国から剣士が集まり、瑶子女王殿下による少年剣士への指導稽古も。1万人規模の静寂の中に響く声、道場の名を背負って立つ子どもたちの姿に、背筋が伸びました。
身近に。真剣に。|長沢こうすけ #剣道 #武道
原文 #剣道

127.0.0.1、内网地址、云平台元数据服务,但业务服务器往往可以。于是一个看起来只是“帮你抓取图片 URL”“读取 webhook 地址”“预览远程文件”的功能,只要把用户提供的地址直接交给后端去请求,就可能变成一把通向内网的钥匙。169.254.169.254 这个地址可能暴露实例身份凭证;一旦拿到临时 Access Key,问题就不再是“读到一段数据”,而是横向访问对象存储、消息队列,甚至整个云账号里的其他资源。127.0.0.1,别人就用十进制、八进制、IPv6、DNS 解析跳转,或者先指向外部域名再让它解析到内网。真正靠谱的做法是把“服务器能主动连谁”变成默认拒绝,只允许业务明确需要的目标。也就是说,先做 egress allowlist,再做 URL 解析后的真实地址校验,校验的是最终 IP,不是用户输入的那串文本。同时,云上一定要关心 metadata 的保护机制,比如 AWS IMDSv2,不要让实例凭证裸奔;应用层面则尽量别让后端去请求用户任意给的 URL,如果业务上非做不可,就把它扔进隔离网络和低权限容器里跑。127.0.0.1、localhost 和 169.254.169.254 的情况,于是觉得 SSRF 风险已经解决。这个判断对吗?为什么?答案:read 或 write,而是你手里有几万条连接时,系统每次都得回答同一个问题:现在到底该处理谁?select 和 poll 很直接,但也很笨。你每次调用都要把整批 fd 交给内核,内核再从头到尾扫一遍,看哪些能读、哪些能写。连接数一大,这个“全表扫描”就开始浪费时间。epoll 的设计思路完全不同:先用 epoll_ctl 把你关心的 fd 注册进去,之后内核自己维护这批对象的关注关系;等某个 fd 真正发生状态变化时,再把它放进“就绪队列”。这样用户态调用 epoll_wait 时,拿到的不是“所有人里谁好了”,而是“已经好的那几个”。EAGAIN 为止”的写法。EAGAINread/write 更快;它优化的是“大量连接下寻找就绪 fd 的方式”,而 ET 与 LT 的区别也不是“一个更高级”,而是谁来承担“把数据读干净”的责任。