''

Orien Daily

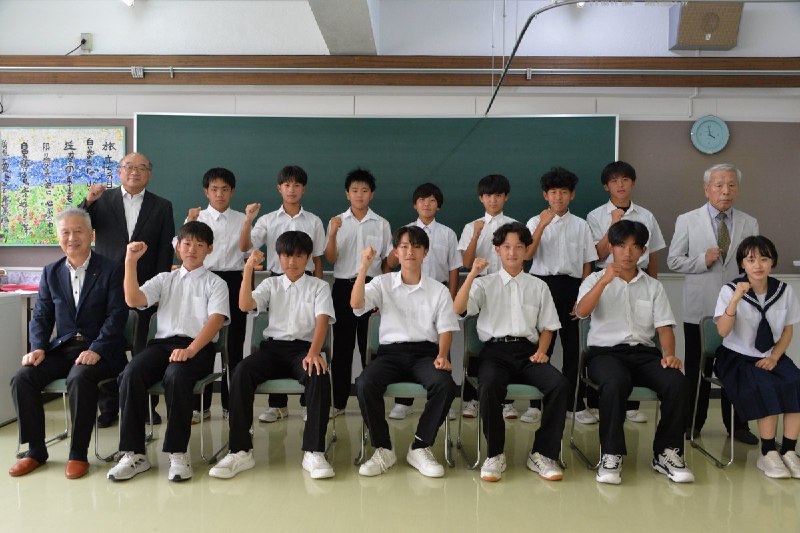
  1. 📸 @shintotsu_town中体連全道大会出場報告🔥7月14日㈫に中学校のサッカー部14人と女子剣道1人が全道大会出場を教育長に報告しました!#中体連#剣道#新十津川町原文 #剣道

    📸 @shintotsu_town
    中体連全道大会出場報告🔥

    7月14日㈫に中学校のサッカー部14人と女子剣道1人が全道大会出場を教育長に報告しました!
    #中体連
    #剣道
    #新十津川町
    原文 #剣道

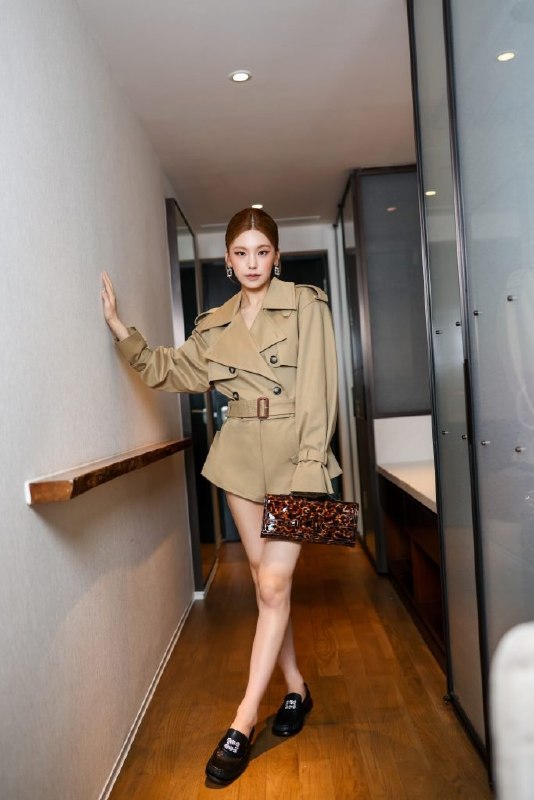
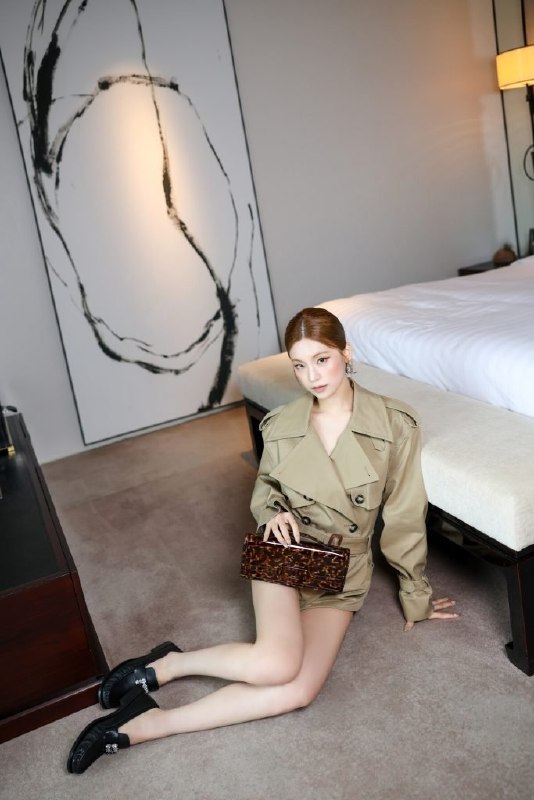
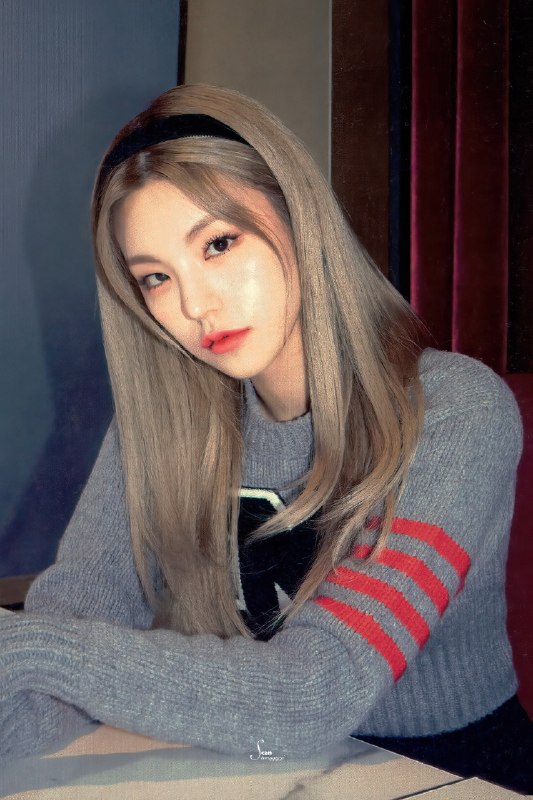
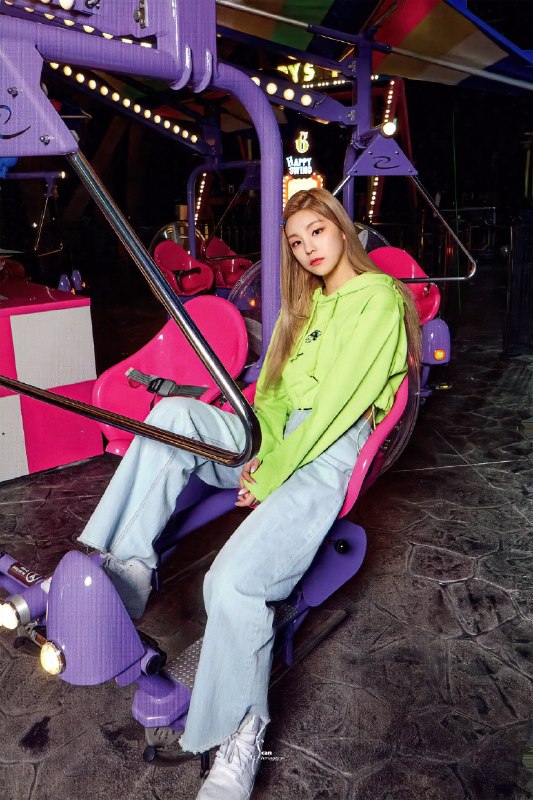
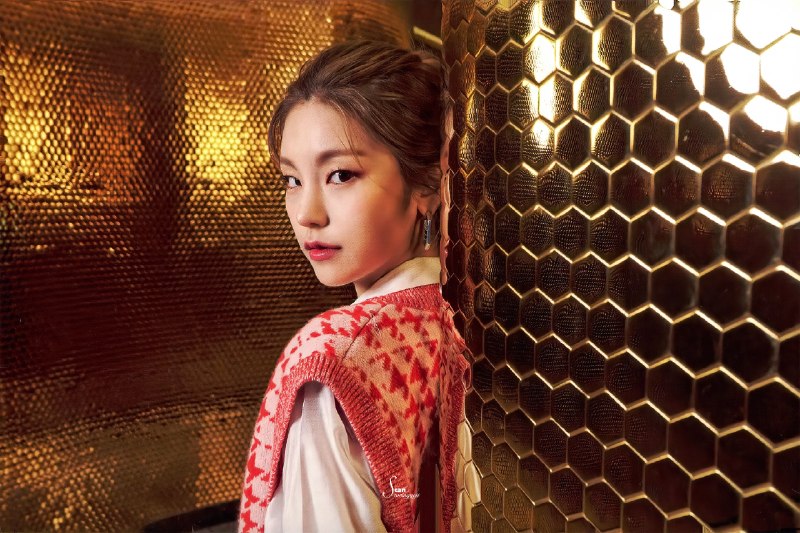
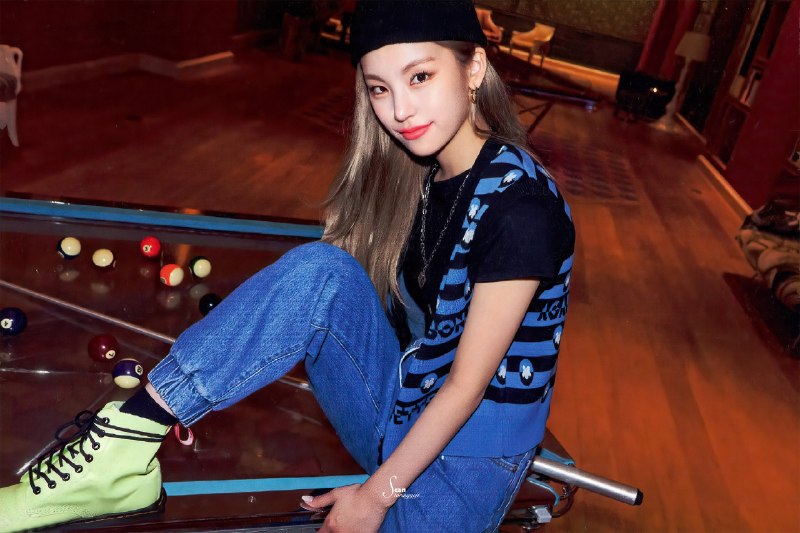
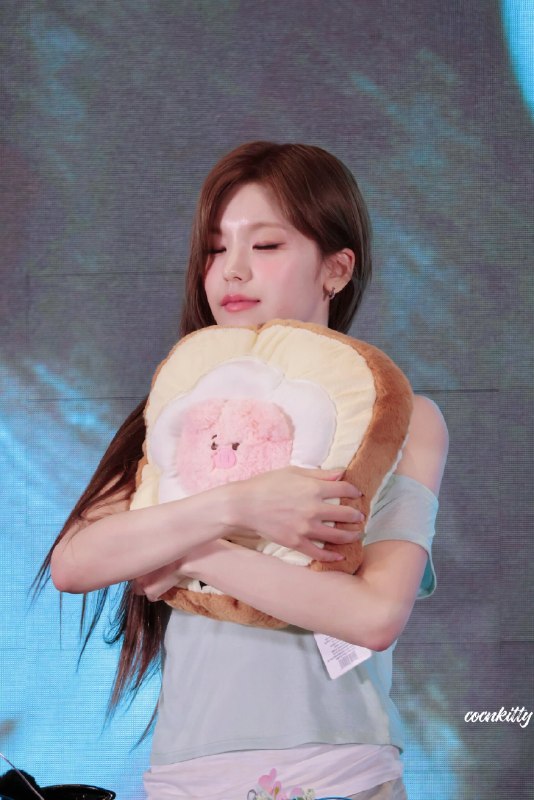
  2. 📸 @yeji_news ×2260723 ELLE SINGAPOREExclusive: Behind ITZY's Yeji's Roger Vivier Look For The Takashimaya Boutique Opening In Singapore 🔗

    📸 @yeji_news ×2
    260723 ELLE SINGAPORE

    Exclusive: Behind ITZY's Yeji's Roger Vivier Look For The Takashimaya Boutique Opening In Singapore


    🔗 https://elle.com.sg/fashion/celebrity-style/yeji-roger-vivier-takashimaya-singapore-2026/ #YEJI #예지 #YEJIxRogerVivierSG
    原文 #黄礼志

  3. 📚 「にあたって」不是「前に」:进入关键阶段时才用 很多人写研究计划或技术文档时,会把「〜にあたって」和「〜前に」混着用,结果句子看起来像日语,但语气不对

    📚 「にあたって」不是「前に」:进入关键阶段时才用
    很多人写研究计划或技术文档时,会把「〜にあたって」和「〜前に」混着用,结果句子看起来像日语,但语气不对。比如「実験を始めるにあたって、GPUを起動した」是自然的,因为这里强调的是“开始实验这个重要节点”,不是单纯时间先后;但如果你只是想说“提交之前检查一下”,硬换成「にあたって」就会显得太重。

    「〜にあたって」常见在项目启动、制度变更、研究实施、系统迁移、论文投稿这类“正式、关键、带准备意味”的场景。它不只是“在……之前”,而是“值此……之际,要特别做某事”。所以它和「〜前に」的区别在于:「前に」只管时间顺序,范围最广;「にあたって」带有郑重感,也默认后项是为这个重要动作做准备、说明方针或提醒注意点。再往近处比,它和「〜際に」也不一样。「際に」只是书面一些的“在……的时候”,不一定强调这是重大节点;「にあたって」则更像“在着手这个阶段之际”。

    比如这几个句子就很适合直接套用。
    研究計画を提出するにあたって、先行研究との違いを一文で説明できるようにしておく。
    在提交研究计划时,要先准备好能用一句话说明自己和先行研究的区别。

    システム移行にあたって、既存ユーザーの認証情報をそのまま引き継げるかを最優先で確認した。
    在系统迁移之际,我们优先确认了现有用户的认证信息能否原样继承。

    本手法を実装するにあたって、計算量と再現性の両方を評価対象に含めた。
    在实现这套方法时,我们把计算量和可复现性都纳入了评估对象。

    💡 記憶ポイント:要写“关键阶段开始时的准备、方针、注意事项”,用「〜にあたって」;如果只是普通的“做A之前做B”,用「〜前に」就够了。别把它用在太轻的小动作上,比如「昼ご飯を食べるにあたって」这种就别写,太过头了。关键记忆点可以压成一句:

  4. 🔐 JWT 算法混淆:为什么“会验签”也可能被绕过很多人第一次接触 JWT(JSON Web Token)时,会把它理解成“服务端签了名,客户端带回来,后端验一下就安全了”

    🔐 JWT 算法混淆:为什么“会验签”也可能被绕过

    很多人第一次接触 JWT(JSON Web Token)时,会把它理解成“服务端签了名,客户端带回来,后端验一下就安全了”。问题就在这里:如果验证代码先相信了令牌头里的 alg 字段,再决定用什么方式验签,攻击者就有机会把“安全设计”变成“自己选规则的考试”。这类问题通常叫算法混淆,最经典的是把原本应该用非对称签名的 RS256,骗成用对称签名 HS256。服务端如果错误地把公开的 RSA 公钥当成 HMAC 密钥去验,攻击者就能自己伪造一个“合法”令牌,因为公钥本来就是公开的。更糟的是,早年还有一些库接受 alg=none,等于告诉服务端“这张票没签名,但你也别查了”。

    它为什么会发生,不是因为密码学本身玄学,而是因为实现者把“算法选择权”交给了不可信输入。JWT 的 header 是令牌的一部分,本来就可以被用户改,后端却常常写成“你说你是 HS256,那我就按 HS256 验;你说你是 RS256,那我就按 RS256 验”。这就像门卫先问来的人“你想按什么规则进门”,然后真的照做。现实里这种 bug 常出现在统一认证网关、微服务中间件、自己封装的登录组件里,尤其是“支持多种算法、多个 issuer、多个环境”的代码,分支一多,垃圾就冒出来了。

    真正的防法很直接:算法不能从 token 里“动态信任”,而要由服务端配置写死。某个 issuer 只允许某一种算法,某把 key 只配某一种用途,验签库也要显式指定允许列表,而不是吃默认值。再往前一步,连 kid(key id)也不能无条件信任,否则又会出现路径穿越、远程取 key、缓存投毒这种后续事故。简单说,token 可以携带“声明”,但不能决定“规则”;规则必须在服务端。

    🧪 你在审计一个内部 API 网关,发现它会先解析 JWT header,再根据其中的 alg 决定调用 HMAC 还是 RSA 验签;而且 RSA 公钥能从公开的 JWK endpoint 拿到。现在系统原本使用 RS256。最危险的攻击路径是什么?alg

    💡 核心记忆:JWT 的 header 可以看,但绝不能信,验签算法和密钥类型必须由服务端预先绑定,不能让令牌自己决定。

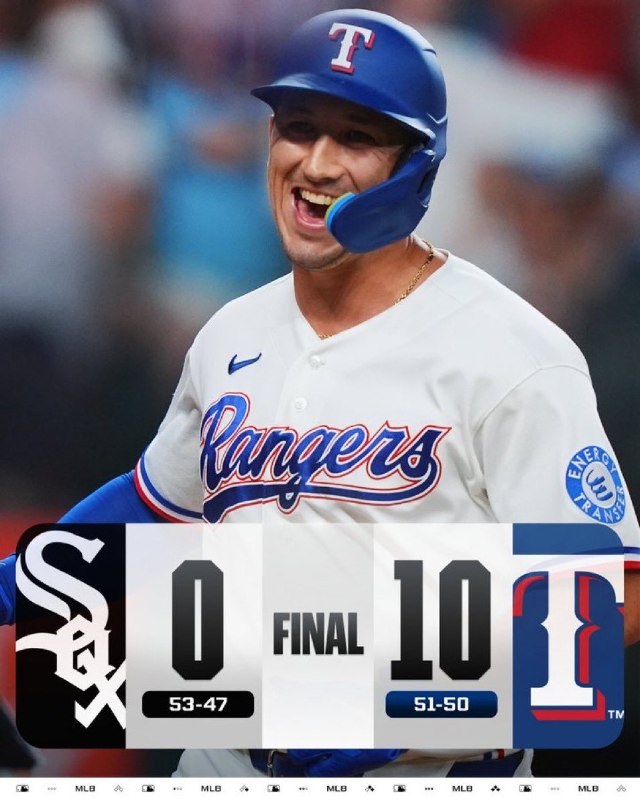
  5. 📸 @30R9gmaMUy3guDJ村上宗隆、本日は3打数1安打!①四球②右安③中飛④中飛試合もホワイトソックスが0-10で大敗ガーディアンズに並ばれる【シーズン成績】打率.233 20本塁打 42打点 OPS.906📷@MLB #村上宗隆原文 #MLB日本選手

    📸 @30R9gmaMUy3guDJ
    村上宗隆、本日は3打数1安打!
    ①四球②右安③中飛④中飛

    試合もホワイトソックスが0-10で大敗
    ガーディアンズに並ばれる

    【シーズン成績】
    打率.233 20本塁打 42打点 OPS.906
    📷@MLB #村上宗隆
    原文 #MLB日本選手