''

Orien Daily

  1. 📸 @3FS1JPBaRut2Tqy ×37月22日今日は息子の誕生日🎂🥳小さい時から剣道を習っていて大人になってからも練習してました⚔️野球もやってたから土日は試合でめちゃ忙しかったな〜😅それでも人生は続いて行く

    📸 @3FS1JPBaRut2Tqy ×3
    7月22日
    今日は息子の誕生日🎂🥳
    小さい時から剣道を習っていて大人になってからも練習してました⚔️
    野球もやってたから土日は試合でめちゃ忙しかったな〜😅

    それでも人生は続いて行く


    https://youtu.be/SQif0z0ASHM?si=oTJKK4Ro8OyI33kZ #函館 #ぱんの店ひだまり🍞🥐🥖🥯 #剣道 #Beatles #PaulMccartney #オブラディオブラダ🎶
    原文 #剣道

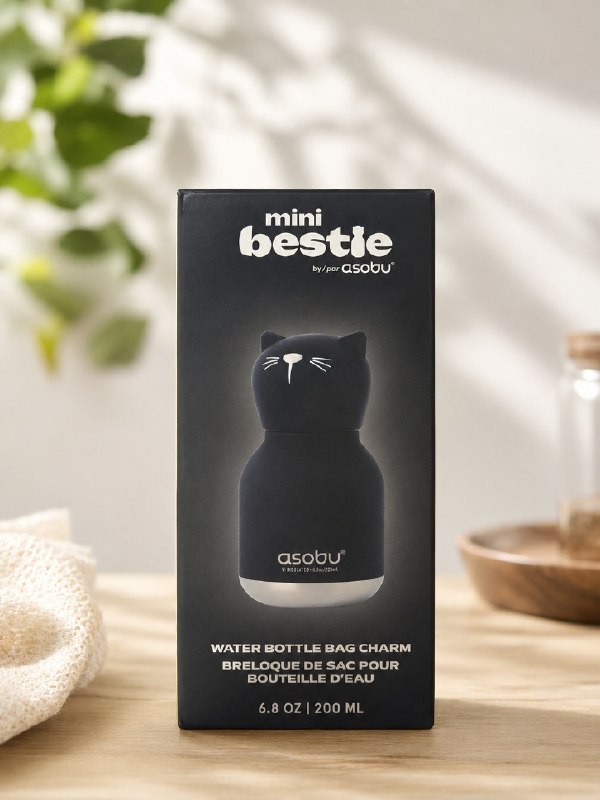
  2. 📸 @belleequipe1031 ×2「そういうとこだぞっ!!」強めの口調でリスナーに物申す、恋バナ♡何かクセになってしまったので、不定期開催お願いします😂あと気になって水筒も買ってしまったストローも付いてる構造ですが加藤小夏さんはそんなの使いません笑 #加藤小夏 #加藤小夏ANN0 #minibestie原文 #加藤小夏

    📸 @belleequipe1031 ×2
    「そういうとこだぞっ!!」
    強めの口調でリスナーに物申す、恋バナ♡
    何かクセになってしまったので、不定期開催お願いします😂

    あと気になって水筒も買ってしまった
    ストローも付いてる構造ですが
    加藤小夏さんはそんなの使いません笑 #加藤小夏 #加藤小夏ANN0 #minibestie
    原文 #加藤小夏

  3. 📚 「にあたって」不是万能正式语:它和「際して」到底差在哪很多人写技术文档或研究计划时,看到“在……之际 / 在……的时候”就一路用「〜にあたって」

    📚 「にあたって」不是万能正式语:它和「際して」到底差在哪

    很多人写技术文档或研究计划时,看到“在……之际 / 在……的时候”就一路用「〜にあたって」。这会出问题。比如把「実験中に問題が発生した」硬写成「実験にあたって問題が発生した」,味道立刻变了。因为「にあたって」不是单纯表示“时间点”,它更像是在说:要开始一个重要动作了,现在正处在那个前置节点,所以后面常接准备、说明、方针、注意事项。

    它最常见的场景,是开始某个郑重、成块、带准备性质的行为时。像项目启动、系统迁移、论文投稿、调研实施、制度变更,都很合适。比如“在部署前先确认权限边界”“在提交论文时遵守匿名规则”,这种都自然。相反,如果你只是想说“做某事的时候发生了什么”,或者是日常、瞬时、轻量动作,就别乱用「にあたって」。

    它和相近表达要分开看。「〜際して」也正式,也能用于公告、说明、通知,但它更书面、更像行政文体,重点是“值此……之际 / 在……时”。「にあたって」比它更强调“面对即将进行的重要事项,先做对应处理”。所以写研究室通知、学校公告、公司制度说明时,「際して」很常见;写“在实施A之前,需要先确认B”,往往「にあたって」更贴手。至于「〜時に/〜とき」,就只是普通时间关系,范围最大,也最不正式,别混成一团。

    看几个能直接套的句子。研究场景里可以说:
    新しい評価実験を実施するにあたって、再現性を確保するために乱数シードと実行環境を固定した。
    在实施新的评测实验时,为了保证可复现性,先固定了随机种子和运行环境。

    安全场景里可以说:
    本番環境へのデプロイにあたって、権限設定と監査ログの取得方針を事前に確認してください。
    在部署到生产环境之前,请事先确认权限设置和审计日志的获取策略。

    学术行政场景里更适合这样写:
    論文投稿に際して、著者情報が査読用原稿に残っていないかを再確認する必要がある。
    在投稿论文之际,需要再次确认审稿稿件中是否残留作者信息。

    注意最后这个对比:如果你想说“实验进行时出了 bug”,应该写「実験中に」或「実験の際に」,不该写「実験にあたって」。因为那不是“准备进入一个重要动作前后的对应处理”,只是单纯描述发生时点。

    💡 記憶ポイント:要开始一件正式、重要、需要预处理的事时,用「〜にあたって」;偏公告书面、制度通知、郑重说明时,「〜際して」常更自然;如果只是说“……的时候”,尤其是过程中的事实描述,直接用「〜時に/〜際に/〜中に」,别硬上「にあたって」。最容易记的边界就是:

  4. 🔐 OAuth Device Code Phishing:为什么“官方登录码”也会把账号送出去很多人听到钓鱼,脑子里先想到假登录页

    🔐 OAuth Device Code Phishing:为什么“官方登录码”也会把账号送出去

    很多人听到钓鱼,脑子里先想到假登录页。可 OAuth Device Code Phishing 更阴一点,它经常连密码都不直接偷。攻击者会先在真正的身份提供方发起一次设备授权流程,然后把那串看起来很正规的 code 和登录地址发给受害者,说“这是公司 VPN / Microsoft 365 / GitHub / 云平台的验证步骤,你去官方页面输入这串码就行”。受害者确实打开了真的官网,也确实把 code 输进了真的页面,于是心理防线会瞬间放松,觉得“我都在官方站点操作了,怎么会有问题”。

    问题就出在这里。Device Code 本来是给电视、CLI、打印机这类不方便输入账号密码的设备准备的。设备先拿到一个 device_code 和 user_code,用户再去另一台设备上完成授权。攻击者如果先替你发起这个流程,他就已经拿着 device_code 在轮询了。你一旦在官方页面完成授权,令牌不是发到你手里,而是发给最初发起流程的那一端,也就是攻击者控制的客户端。整个过程里,用户没有把密码输进假站,却把“授权结果”亲手交了出去。

    这类攻击现实里很容易成功,因为它利用的是人对“官方域名”和“验证码式操作”的天然信任。很多企业还把 MFA 当成护身符,但这招绕的不是密码强度,而是授权边界。只要你的账号被诱导去“批准一个本不该批准的客户端”,MFA 也可能只是帮攻击者完成了最后一道门禁。更糟的是,如果授权范围带有 Mail、Files、Graph API 或 repo 访问权,后果不是一次登录成功,而是持续性的 API 令牌滥用。

    防它不能只喊“别点陌生链接”。真正有用的是把“谁发起授权”这件事钉死。企业侧要限制 Device Code Flow 的适用范围,能关就关,不能关就至少对高权限应用禁用;对 Entra ID、Google Workspace、GitHub OAuth 这类平台,要审计哪些应用能走设备授权,哪些租户允许用户自助同意。用户侧则要养成一个硬习惯:看到输入 code 的登录流程,不只看域名,还要看“你正在授权给谁”。如果页面上显示的应用名、发布者、权限范围和你当前要做的事对不上,立刻停。安全团队还应该监控异常的设备授权事件、短时间内的 consent 增长、来自不常见客户端 ID 的 token 签发,以及拿到令牌后立刻访问邮件或文件 API 的行为链。

    🧪 你在公司 IM 里收到“IT 支持”消息,让你去 microsoft.com/devicelogin 输入一串 8 位 code,说这是修复 Outlook 同步问题的标准流程。页面域名是真的,MFA 也正常弹出。这个场景里,最关键的风险信号是什么?

    💡 核心记忆:设备码登录最危险的地方不是假官网,而是你在真官网上替攻击者完成了授权。