''

Orien Daily

  1. 📸 @cnp_bot_ ×2THE DAYポッドキャスト♯12 祝日で曜日感覚ズレてて1日遅れで見たよ〜✌️今週も爆笑さいかわスマイルのこなぬさんがたくさん見れて癒されました…😇あと糸井さんのトークがネタの宝庫…そして最後お菓子ほおばりながら終わるの笑ったww

    📸 @cnp_bot_ ×2
    THE DAYポッドキャスト♯12 祝日で曜日感覚ズレてて1日遅れで見たよ〜✌️

    今週も爆笑さいかわスマイルのこなぬさんがたくさん見れて癒されました…😇
    あと糸井さんのトークがネタの宝庫…
    そして最後お菓子ほおばりながら終わるの笑ったww


    https://youtu.be/Z8ydDIwhHwI?si=O71dvYuzN5QtYxmM #加藤小夏 #THEDAY #糸井嘉男
    原文 #加藤小夏

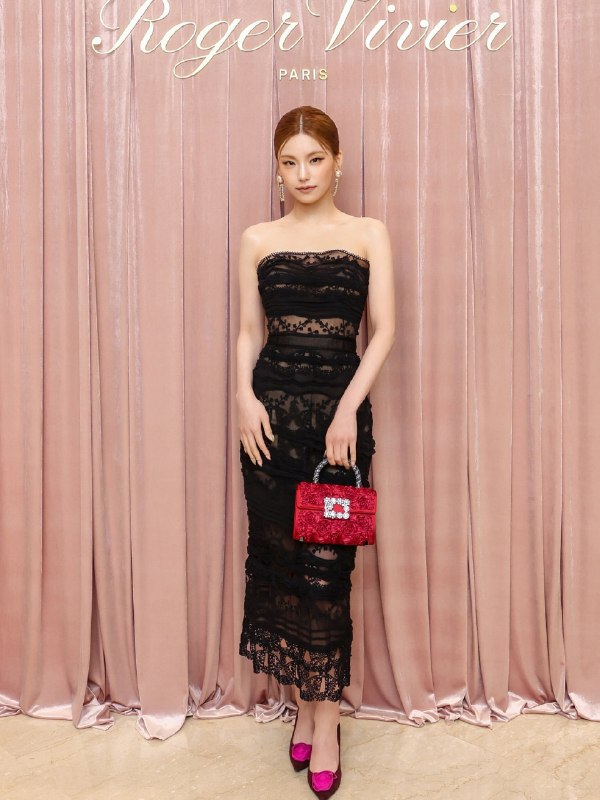
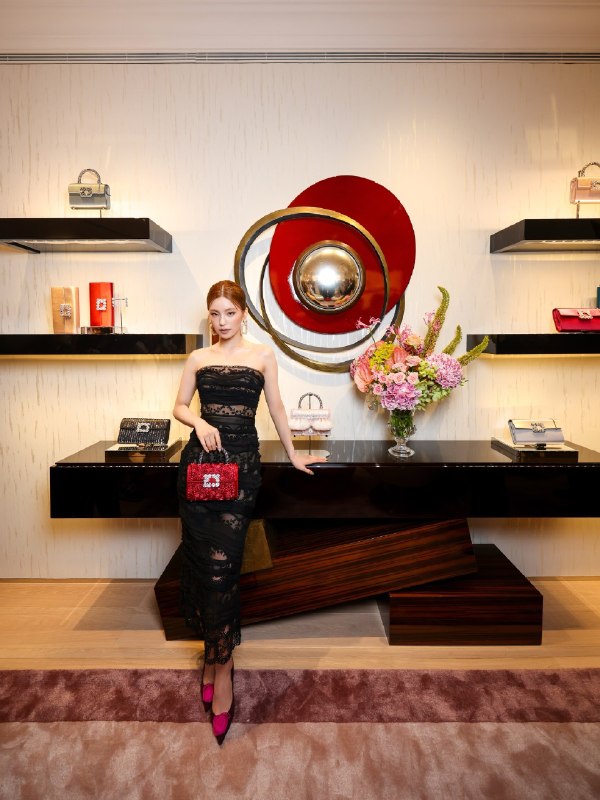
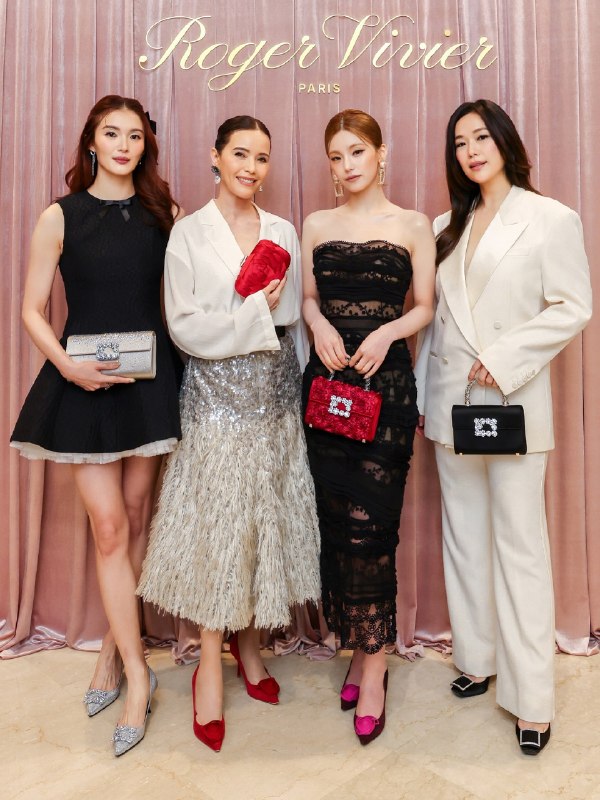
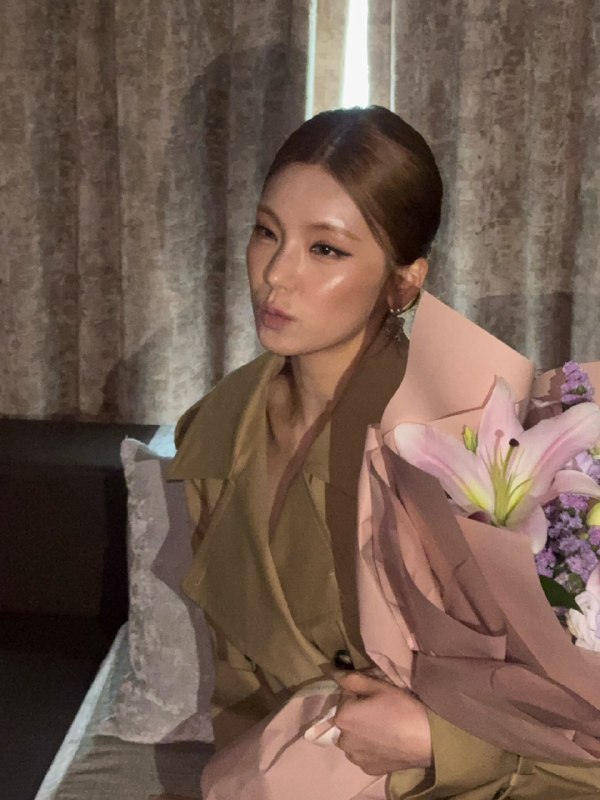
  2. 📸 @storingyeji ×3260720 lofficielsingapore Last night, @rogervivier celebrated its new Takashimaya Shopping Centre boutique with a grand opening event, which was graced by Roger Vivier Global Brand Ambassador, YEJI from itzy Swipe for all the images of the star at the event. 💖🌹

    📸 @storingyeji ×3
    260720 lofficielsingapore

    Last night, @rogervivier celebrated its new Takashimaya Shopping Centre boutique with a grand opening event, which was graced by Roger Vivier Global Brand Ambassador, YEJI from itzy Swipe for all the images of the star at the event. 💖🌹

    https://www.instagram.com/p/DbDH... #예지 #YEJI #YEJIxRogerVivierSG
    原文 #黄礼志

  3. 📚 「〜にあたって」不是万能正式表达:它和「〜際に」差在哪?很多人写技术文档或研究计划时,喜欢把所有“在……时”都写成「〜にあたって」

    📚 「〜にあたって」不是万能正式表达:它和「〜際に」差在哪?

    很多人写技术文档或研究计划时,喜欢把所有“在……时”都写成「〜にあたって」。这就容易过头。比如「実験結果を確認するにあたって」看起来很正式,其实别扭。因为「〜にあたって」不是单纯表示“做某事的时候”,它更常用于,带一点“郑重展开”“以此为契机”的感觉。相反,如果你只是说操作时、处理时、查看时,通常该用「〜際に」或「〜とき」。

    区分时抓一个边界就够了。「〜にあたって」强调的是前置节点,像“在部署前、在提交论文前、在系统迁移前”;后面往往接准备、方针、注意事项、确认事项。它不适合套在很日常、很细碎、可重复的动作上。所以「ファイルを開くにあたって」很怪,但「本システムを本番環境に導入するにあたって」就很自然。跟它相近的「〜際に」则更中性,只表示“在……之际/当……时”,场景广得多,操作说明、注意提示、用户手册里尤其常见。

    看几个能直接套用的句子。
    本番環境へデプロイするにあたって、依存関係と環境変数の整合性を事前に確認する必要がある。
    在部署到生产环境之前,有必要事先确认依赖关系和环境变量的一致性。

    脆弱性診断を実施するにあたって、対象範囲と通信制限の条件を明確にしておくべきだ。
    在实施漏洞诊断之前,应该先明确目标范围和通信限制条件。

    ログを解析する際に、個人情報に該当するデータが含まれていないかを確認してください。
    在分析日志时,请确认其中是否包含个人信息数据。

    如果你把第三句也写成「解析するにあたって」,语法不算错,但味道变了,会像是在说“正式开展日志解析这一工作之前”;如果你只是想表达“解析时注意一下”,那就该老实用「際に」。

    💡 記憶ポイント:

  4. 🔐 反序列化为什么危险:对象不是数据,代码也会跟着进来很多人第一次接触反序列化漏洞,会觉得它只是“把字符串还原成对象”而已,听起来像普通的数据解析

    🔐 反序列化为什么危险:对象不是数据,代码也会跟着进来

    很多人第一次接触反序列化漏洞,会觉得它只是“把字符串还原成对象”而已,听起来像普通的数据解析。但危险就在这里:如果一种序列化格式不只是保存数据,还保存“对象类型”和“构造方式”,那程序在反序列化时就可能顺手执行一串你没打算执行的逻辑。Java 的 readObject、Python 的 pickle、PHP 的 unserialize 都出过这类问题,本质不是库“脆弱”,而是你把“不可信输入”当成了“可信对象”。

    为什么会发生?因为开发者脑子里常有个错觉:来自数据库、缓存、消息队列、Cookie、文件上传里的内容,看起来像内部格式,就默认安全。可攻击者只要能控制这段序列化数据,就能伪造一个对象图,让程序在恢复对象时自动调用魔术方法、钩子函数或者 gadget chain。于是反序列化不再是“读数据”,而变成了“按攻击者指定的方式跑代码”。现实里常见后果包括远程命令执行、任意文件读写、权限绕过,甚至只是一个签名校验缺口,也足够让攻击者把本地组件串成武器。

    真正实用的防法也不是“多加几个黑名单类名”。黑名单是补丁思维,迟早漏。更靠谱的做法是别用会恢复任意对象的格式处理外部输入,能用 JSON、MessagePack 这种纯数据格式,就别把类实例直接扔出去再捡回来。如果历史包袱太重,至少要做三件事:第一,反序列化前做严格完整性校验,比如带密钥的签名,而不是裸 base64;第二,限制可反序列化的类型白名单;第三,把危险逻辑从对象的构造、析构、魔术方法里拆出去,别让“恢复对象”顺手触发副作用。说白了,输入应该只是数据,不该拥有决定程序控制流的权力。

    🧪 你在审计一个老 Web 系统,发现它把登录态存在 Cookie 里,值是 base64 后的 PHP serialize 字符串。开发者说“攻击者看不懂内容,而且 Cookie 里没有命令执行代码,所以问题不大”。这里最关键的风险点是什么? unserialize()

    💡 核心记忆:只要外部输入能被还原成“对象”,你就得假设它可能把程序控制流一起带进来。

  5. 📸 @SapporoBeer山本選手が勝利を重ねるたびに、グラスの☆も増えていく限定デザイングラス

    📸 @SapporoBeer
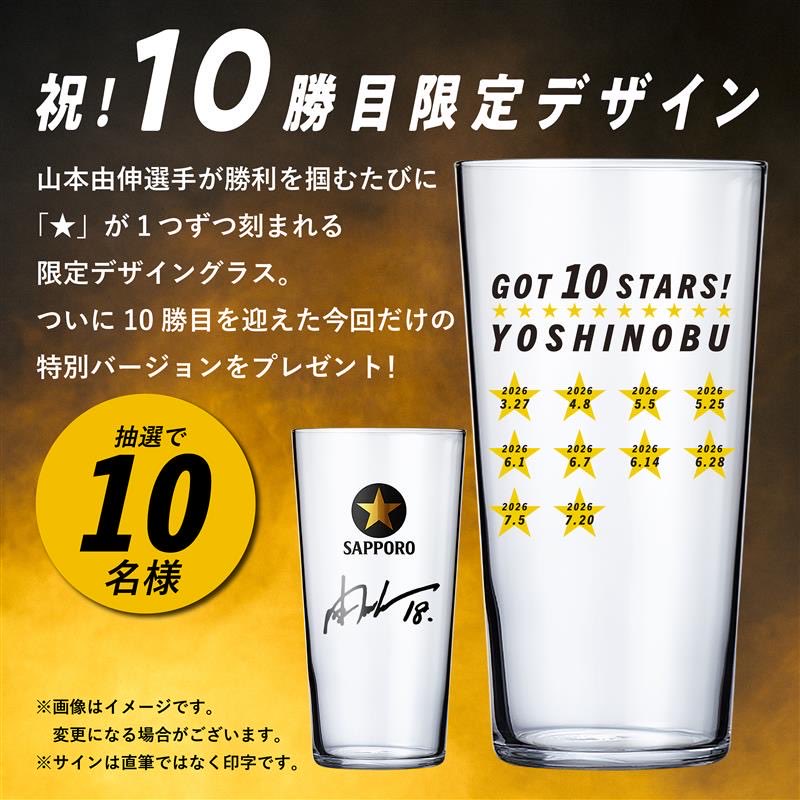
    山本選手が勝利を重ねるたびに、グラスの☆も増えていく限定デザイングラス。

    10勝目を記念して、特別バージョンをご用意しました⚾️⭐️

    ▼キャンペーン詳細はこちら
    ▼これまでの由伸と乾杯MOVIEもアーカイブ👇
    https://lnky.jp/lMBbfMZ #黒ラベル #山本由伸 #getastaryoshinobu
    原文 #MLB日本選手

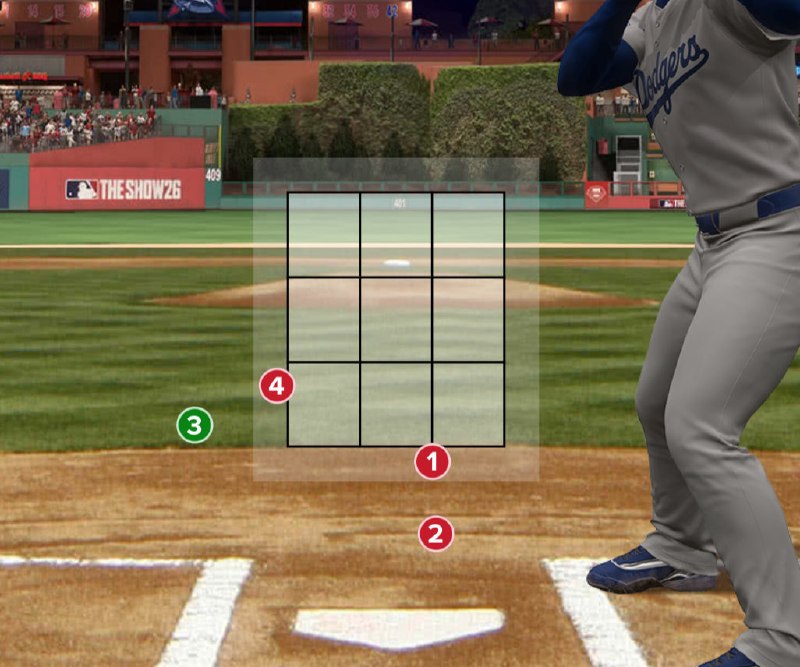
  6. 📸 @30R9gmaMUy3guDJ大谷翔平選手の第3打席は見逃し三振サンチェスが完璧な投球...①空三振②二ゴロ③見三振 #大谷翔平 #ドジャース原文 #MLB日本選手

    📸 @30R9gmaMUy3guDJ
    大谷翔平選手の
    第3打席は見逃し三振

    サンチェスが完璧な投球...

    ①空三振②二ゴロ③見三振 #大谷翔平 #ドジャース
    原文 #MLB日本選手