''

Orien Daily

  1. 📚 「にあたって」不是「的时候」:它只用于关键节点前的正式动作很多人写技术日语时会把「〜するとき」到处套进去,结果句子意思没错,但不够像研究计划、报告、会议资料里的日语

    📚 「にあたって」不是「的时候」:它只用于关键节点前的正式动作

    很多人写技术日语时会把「〜するとき」到处套进去,结果句子意思没错,但不够像研究计划、报告、会议资料里的日语。比如写「実験を始めるとき、評価指標を定義する」,别人能看懂,可一旦你想表达“在进入这个关键动作之前,要先完成某个准备”,更自然的往往是「〜にあたって」。它带一点“郑重进入某阶段”的味道,常见在研究启动、系统移行、方针策定、運用開始这种场景。

    边界先说清。「〜にあたって」前面通常接名词或动词辞书形,表示“在进行某项重要事项之际”。它适合正式、书面、带准备意味的场合,不适合日常小动作。所以「昼ご飯を食べるにあたって」这种就很别扭,事情太小。它和「〜際に」也很像,但「際に」只是“在……时”,更中性;「にあたって」更强调“面对这个节点,要带着准备和判断进入”。它和「〜前に」也不同,「前に」只是时间先后,「にあたって」有场景重量,像是在说“这不是随手一做,这是个需要认真处理的步骤”。

    看几个你能直接套的句子。研究场景里可以写:本研究を開始するにあたって、先行研究の整理と評価基準の明確化を行った。开始这项研究之前,我们先整理了既有研究并明确了评价标准。系统运维场景里可以写:本番環境へ移行するにあたって、すべての監査ログ設定を再確認する必要がある。迁移到生产环境之前,有必要重新确认所有审计日志设置。安全场景里也很常见:外部APIを導入するにあたって、認証方式と権限範囲を事前に検証した。引入外部 API 之前,我们预先验证了认证方式和权限范围。

    再补一刀容易误用的地方。如果你只是想说“点击按钮的时候”“程序运行时”“用户登录时”,优先用「〜とき」「〜際に」「〜場合」。不要硬抬成「にあたって」,那会显得装,而且不自然。这个表达不是为了把句子写长,而是为了标出“正式进入某个关键动作前的准备阶段”。

    💡 記憶ポイント:遇到 这种“关键节点”,用「〜にあたって」很自然;只是普通时间点或小动作时,别用它。想表达中性“在……时”用「際に」,只想表达先后顺序用「前に」。

  2. 🔐 为什么 SSRF 能打到“你以为外面碰不到”的内网很多人第一次看到 SSRF(Server-Side Request Forgery,服务端请求伪造)时,会误以为它只是“让服务器帮我访问一个网址”

    🔐 为什么 SSRF 能打到“你以为外面碰不到”的内网

    很多人第一次看到 SSRF(Server-Side Request Forgery,服务端请求伪造)时,会误以为它只是“让服务器帮我访问一个网址”。问题没这么简单。真正危险的地方在于,请求不是从攻击者电脑发出去的,而是从你的业务服务器、云主机、容器、函数计算环境里发出去的。也就是说,攻击者借用了“服务器的网络位置”和“服务器的身份”。你前端用户访问不到 127.0.0.1,访问不到 169.254.169.254,也碰不到 Kubernetes API、Redis、Consul、内部管理面板,但你的应用服务器很可能可以。只要业务里存在“根据用户输入去拉取 URL”的功能,比如图片抓取、网页预览、Webhook 回调测试、导入远程文件、头像同步,SSRF 就有机会出现。

    它为什么会发生?根子通常不是“少了一个过滤”,而是设计上默认相信了“用户给的 URL 只是普通外链”。现实里 URL 不是一个简单字符串,它能指向内网 IP、环回地址、IPv6、本地域名,甚至还能借重定向跳转到你原本不想访问的地方。更糟的是,很多程序员只做了表面校验,比如禁止 127.0.0.1,结果攻击者改用十进制 IP、IPv6 映射、DNS 解析变化,或者先访问一个看起来正常的域名,再被 302 重定向到内网地址。补丁式拦截会越补越乱,因为特殊情况太多了。

    真正的防法不是写一堆 if/else 去猜攻击者会怎么绕,而是把“服务器代替用户访问任意 URL”这件事收紧成一个小得多的问题。业务上如果只需要抓取你自家 CDN 的资源,那就只允许固定域名和固定协议;如果必须支持第三方地址,就在出网层做白名单和网段封锁,直接禁止访问内网、元数据地址和管理平面;同时关闭自动跟随重定向,或者每跳都重新校验目标地址。云环境里还要单独保护实例元数据服务,比如 AWS IMDSv2,就是因为历史上太多 SSRF 最后都不是“读了个页面”,而是拿到了临时凭证,再一路横向移动。你要防的不是“有人访问了一个奇怪网址”,而是“服务器替别人做了不该做的网络动作”。

    🧪 你在做“导入头像 by URL”功能,代码先检查用户输入必须以 https://trusted.example.com/ 开头,然后后端请求这个地址下载图片。测试时有人提交的链接确实是这个域名,但服务器最终却访问到了内网服务。最可能的问题是什么?

    💡 核心记忆:SSRF 的本质不是“访问了恶意网址”,而是“攻击者借你的服务器身份和网络位置去碰本来碰不到的东西”。

  3. 🔑 为什么 epoll 比 select 更适合高并发连接很多人第一次学 I/O 多路复用时,会把 select、poll、epoll 理解成“都能同时监听很多 socket,所以只是写法不同”

    🔑 为什么 epoll 比 select 更适合高并发连接

    很多人第一次学 I/O 多路复用时,会把 select、poll、epoll 理解成“都能同时监听很多 socket,所以只是写法不同”。这理解太浅了。真正的区别不在“能不能监听多个连接”,而在内核到底是怎么帮你找出“谁准备好了”。

    select 的思路很直接:你每次把一堆文件描述符交给内核,内核从头到尾检查一遍,看看哪些可读、哪些可写,然后再把结果还给你。问题也出在这里。假设你有 10 万个连接,但这一刻只有 3 个连接真的来了数据,select 还是得把那 10 万个都扫一遍。应用程序拿到结果后,自己也常常还要再扫一遍。连接数一大,真正耗时的往往不是“处理数据”,而是反复做这种无意义的全量检查。

    epoll 换了个设计。它把“监听哪些 fd”和“哪些 fd 已经就绪”拆开了。你先用 epoll_ctl 把关心的 fd 注册进内核,后面不用每次整包重新提交。等某个 fd 真的发生了可读、可写之类的事件,内核会把它放进一个就绪队列。应用程序调用 epoll_wait 时,不是让内核再去傻扫一遍全部连接,而是直接拿已经准备好的那些。这就是它在高并发场景下更省事的根本原因:不是更快地遍历全部,而是尽量不遍历没事发生的那些。

    这也解释了为什么 epoll 在大量“连接很多,但活跃连接很少”的服务器里特别合适。比如聊天服务、网关、长连接推送,这类系统的常态不是每个连接都忙,而是大部分连接长期挂着,偶尔才动一下。如果还用 select 的思路,每次都把全部连接检查一遍,就是把时间浪费在沉默的大多数上。

    但别把 epoll 神化。很多坑都出在“边沿触发”也就是 ET 模式。LT,也就是 level-triggered,更像“只要你还没把数据读完,我就继续提醒你”;ET 更像“我只在状态从没数据变成有数据时提醒一次,后面你自己负责读干净”。ET 性能潜力更高,但代码要求更严。你如果没有把 socket 设成 non-blocking,或者一次事件来了只读一点就停,下次可能根本收不到提醒,看起来就像程序莫名其妙卡住了。不是 epoll 坏了,是你没把缓冲区读到 EAGAIN。

    还有一个常见误解:epoll 并不是“任何场景都吊打 select”。如果你的 fd 很少,程序很简单,select 完全够用,代码还更直白。复杂度要和问题规模匹配,别为了“高级”把小程序写成事故现场。

    🧪 如果一个 socket 使用 epoll 的 ET 模式,收到一次可读事件后只读取了一部分数据,缓冲区里还剩内容没读完,此时最可能出现什么问题?答案:EAGAIN

    💡 易混淆点:epoll 快,不是因为它“检查得更快”,而是因为它尽量避免检查那些根本没发生事件的 fd,尤其别把 ET 和 LT 的通知语义混成一回事。

  4. 🎵 This Changes Everything [Feat. Buddy, Denzel Curry, Terrace Martin, James Poyser] — Robert Glasper专辑:Fuck Yo Feelings · 4:16电钢琴先把空气铺开,鼓点和低频压得很稳,几位客串轮着进场也不挤,整首歌一直带着深夜街头感的推进

    🎵 This Changes Everything [Feat. Buddy, Denzel Curry, Terrace Martin, James Poyser] — Robert Glasper
    专辑:Fuck Yo Feelings · 4:16

    电钢琴先把空气铺开,鼓点和低频压得很稳,几位客串轮着进场也不挤,整首歌一直带着深夜街头感的推进。Robert Glasper把爵士的松弛和hip-hop的力度拧在一起,越听越能听见编排里的层次。

    🔗 Spotify · #推歌 #Jazz

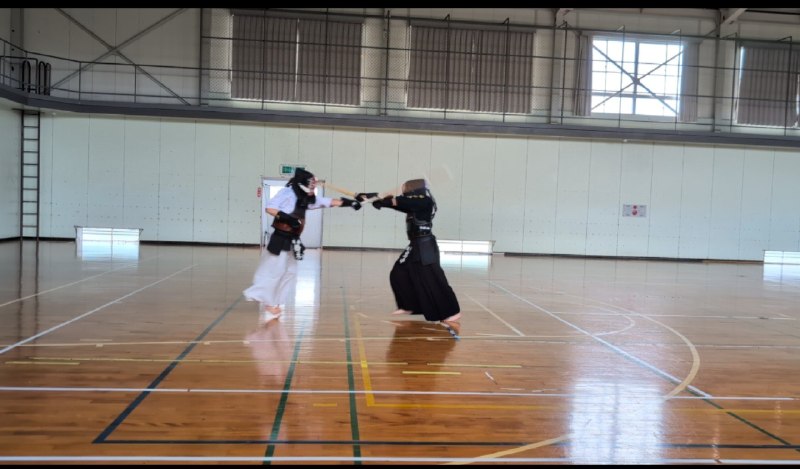
  5. 📸 @shinji_marosan ×4皆様おはようございます😊昨日(7/18)のうちにポスト…寝落ち😓昨日(7/18)夜というか夕方所属道場 稽古2026年176回目子供時間は小学生低学年に木刀による剣道基本技稽古法を指導大人時間は、7段先生にかかり6段先生に基本面打ち稽古をいただき若5段先生と審査立合稽古暑かった🥵 #剣道原文 #剣道

    📸 @shinji_marosan ×4
    皆様おはようございます😊
    昨日(7/18)のうちにポスト…寝落ち😓
    昨日(7/18)夜というか夕方
    所属道場 稽古
    2026年176回目
    子供時間は小学生低学年に木刀による剣道基本技稽古法を指導
    大人時間は、7段先生にかかり
    6段先生に基本面打ち稽古をいただき
    若5段先生と審査立合稽古
    暑かった🥵 #剣道
    原文 #剣道

  6. 📸 @turu3_kame3今日明日と来週末は、吹奏楽の県大会してます

    📸 @turu3_kame3
    今日明日と来週末は、吹奏楽の県大会してます。
    皆さんの練習の成果が発揮されますように(人)
    ここ数日、職場での全員に対象の課題や、事務局している舞台関連団体の監査や理事会総会資料を片付け、やっと昇段審査に向き合えます。私も普段の成果が発揮できますように(人)

    来月初旬の予定です。 #剣道
    原文 #剣道

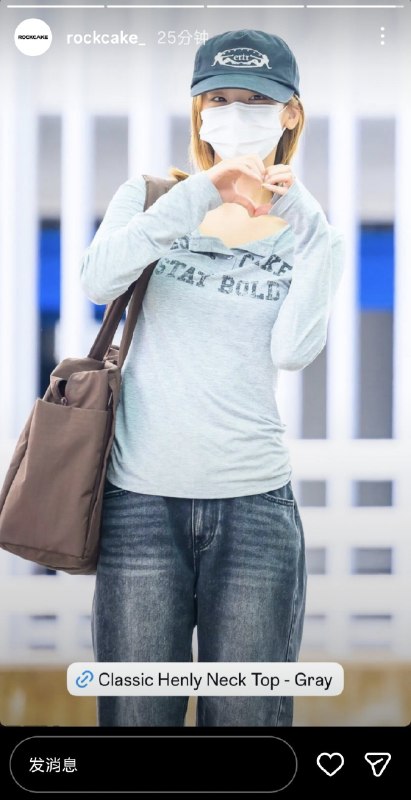
  7. 📸 @YEJIDataBaserockcake Instagram Story Update 🔗

    📸 @YEJIDataBase
    rockcake Instagram Story Update

    🔗https://www.instagram.com/stories/rockcake_/3943722690834045228?utm_source=ig_story_item_share&igsh=eW90OWkzMmsxNTJp

    rockcake Instagram 故事更新

    🔗https://www.instagram.com/stories/rockcake_/3943722690834045228?utm_source=ig_story_item_share&igsh=eW90OWkzMmsxNTJp #YEJI #ITZY #있지 #예지 #イェジ #옞덩봤덩
    原文 #黄礼志