Orien Daily


🌅 Orien Daily 朝刊【6.10】
1️⃣ Claude Fable 5发布 — Mythos级模型开放
2️⃣ OpenCV 5正式发布 — 计算机视觉大升级
3️⃣ 通用押注AI储能 — 钠离子电池供数据中心
4️⃣ Gemini推实时翻译 — 语音到语音即时转换
5️⃣ 美军称攻击伊朗 — 回应直升机被击落
6️⃣ 圣家堂主塔完工 — 百年工程迎来节点
7️⃣ Foundry强化代理平台 — 运行治理观测补齐
8️⃣ 清理AI明星代码 — 速度之后还要还债
频道:@OrienDaily


⚠️ Cron job '日本語知識點' failed:
RuntimeError: Error code: 403 - {'error': {'message': 'openai_error', 'type': 'bad_response_status_code', 'param': '', 'code': 'bad_response_status_code'}}
Passkey 为什么比密码更难被钓鱼
很多账号被盗,并不是因为密码太短,而是因为用户把真的密码交给了假的网站。钓鱼站最讨厌的不是“强密码”,而是 Passkey,因为它根本不给你一个可以输入、复制、泄露的秘密。
Passkey 背后用的是 WebAuthn 和公钥密码学。注册时,你的设备会生成一对钥匙:私钥留在手机或电脑里,公钥交给网站保存。登录时,网站发来一个随机挑战,设备用私钥签名,网站用公钥验证。整个过程中,私钥不会离开设备,服务器也拿不到它。
关键点在“域名绑定”。如果你在example.com注册了 Passkey,钓鱼站examp1e.com即使长得一模一样,也拿不到正确签名。浏览器和系统会把当前网站身份放进验证流程里,设备不会替假域名签名。
这不是说 Passkey 没有风险。设备丢失、云同步账号被接管、恢复流程设计很烂,照样会出事。但它把最常见、最便宜、最规模化的攻击面砍掉了:骗你输入密码。安全里真正值钱的设计,不是让用户更小心,而是让用户没机会犯这个错。
💡 核心记忆:密码是“你知道的秘密”,Passkey 是“你的设备证明它持有秘密”,而秘密本身不出门。

Dijkstra 算法为什么一遇到负权边就会翻车
最短路问题听起来很直觉:从起点出发,找一条总代价最小的路。Dijkstra 算法的聪明之处在于,它每次都挑当前看起来最近的那个点,并且一旦挑中,就把它的答案“封死”,以后不再改。
这在所有边权都不为负时很合理。因为你已经是当前最近的点,后面再绕一圈只会更远,不可能突然变便宜。算法靠的不是运气,而是这个保证:路越走,总代价只会增加。
麻烦出在负权边。假设你先走到 A,花费 5;走到 B,花费 10。Dijkstra 会觉得 A 已经稳了。但如果后面从 B 有一条边到 A,权重是 -100,那 B 绕过去反而能把 A 的距离变成 -90。之前“封死”的答案直接变成垃圾。
所以 Dijkstra 的核心限制不是“实现不够聪明”,而是它的前提被破坏了。它相信已经选出的最近点不会被未来推翻,而负权边专门打碎这个信任。遇到负权边,要换 Bellman-Ford 这类允许反复修正答案的算法;如果还有负环,那最短路本身可能就不存在,因为你可以一直绕圈,把代价降到无限小。
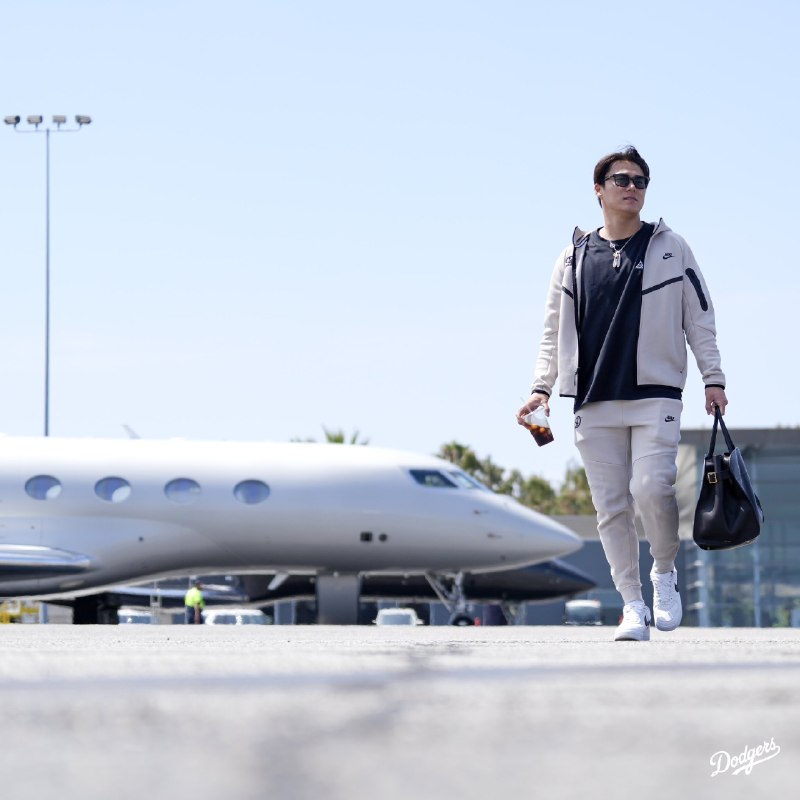
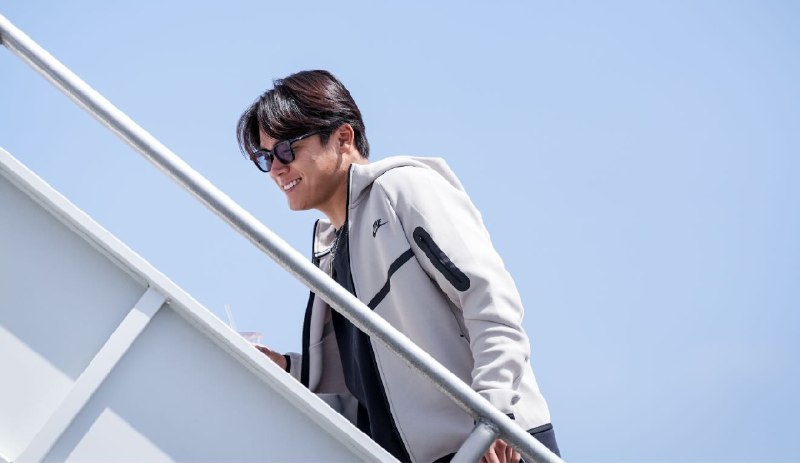
📸 @Frontier__y18 ×2
世界一かっこいいよ;;;✈️♡
投手 #山本由伸 #YoshinobuYamamoto #ドジャース #Dodgers #LetsGoDodgers
原文 #MLB日本選手