Orien Daily

Passkey 为什么比短信验证码更难被钓鱼
很多账号被盗,不是因为密码太弱,而是因为用户被带到了一个“看起来一模一样”的假登录页。短信验证码也救不了这个场景:你在假网站输入验证码,攻击者马上拿去真网站登录,时间差只有几秒。
Passkey 的设计狠在这里:它不是让你记一个秘密,也不是让你复制一个验证码,而是让你的设备为“这个具体网站”签一次名。浏览器会把网站的 origin,也就是类似https://example.com这样的身份,交给系统验证。假网站就算长得再像,只要域名不是同一个,签名就不会对真网站有效。
这里的关键概念叫 WebAuthn。服务器保存的是公钥,用户设备里保存的是私钥。登录时,服务器发一个随机挑战,设备用私钥签名,服务器用公钥验证。攻击者即使截获了这次登录数据,也没法复用,因为挑战每次都变。examp1e.com
💡 核心记忆:密码和验证码是“你告诉网站一个秘密”;Passkey 是“你的设备只对正确的网站签名”。钓鱼攻击最怕的不是用户更聪明,而是系统不给错误网站机会。
QUIC 连接迁移:换了网络,连接为什么还能活着
你在手机上看视频,从家里的 Wi‑Fi 走到楼下,网络切到 5G。按老办法,连接很容易断,因为 TCP 连接认的是“四元组”:源 IP、源端口、目标 IP、目标端口。IP 一变,它就像看到陌生人拿着旧钥匙来开门,不能再假装这是同一个连接。
QUIC 的做法更现实。它不把“你是谁”绑死在 IP 地址上,而是给连接一个 Connection ID。网络地址变了,只要这个 ID 还对,服务器就可以判断:这不是新用户乱入,而是同一个连接换了路走。于是视频不必重新握手,网页请求不必从头开始,移动网络里的小抖动也不会立刻变成用户可见的中断。
这里最容易混淆的是:QUIC 不是让网络本身不断线,它只是把“连接身份”从容易变化的 IP 地址里拿出来,放到更稳定的连接 ID 里。TCP 把地址变化看成连接变化,QUIC 把地址变化看成路径变化。这个差别很小,但后果很大。
当然,服务器也不能盲信任何带着 Connection ID 的包。否则攻击者可以伪造地址,把流量引到别人那里。QUIC 会做路径验证,确认新地址真的能收发数据,再正式迁移过去。这里的关键不是“信任新地址”,而是“验证新路径”。


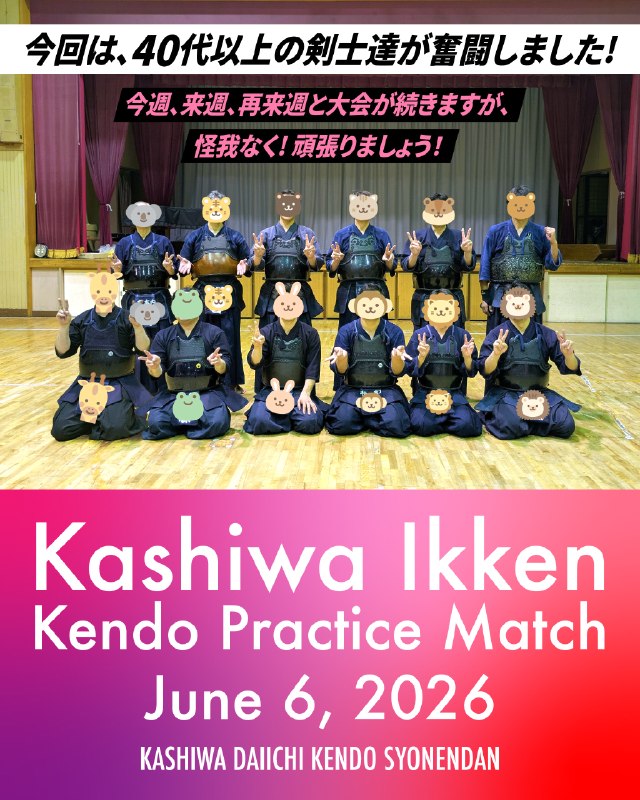
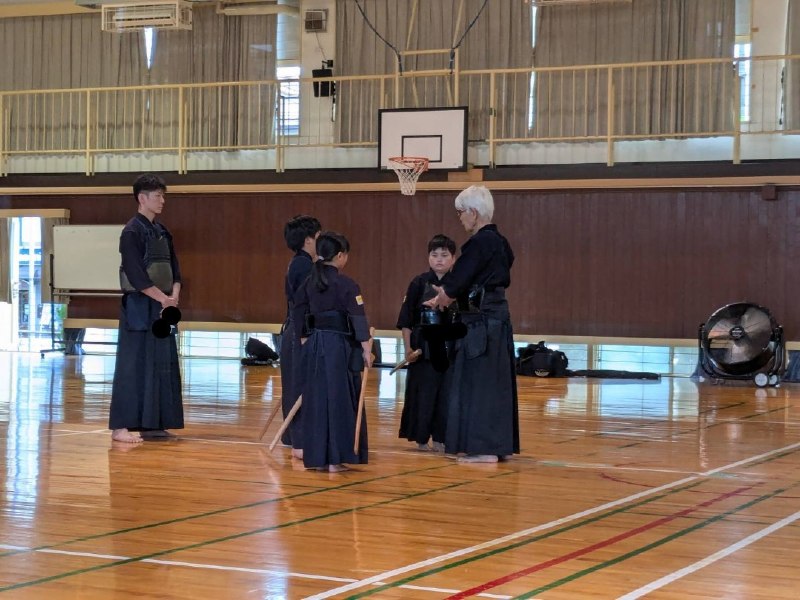
📸 @kashiwa1ken
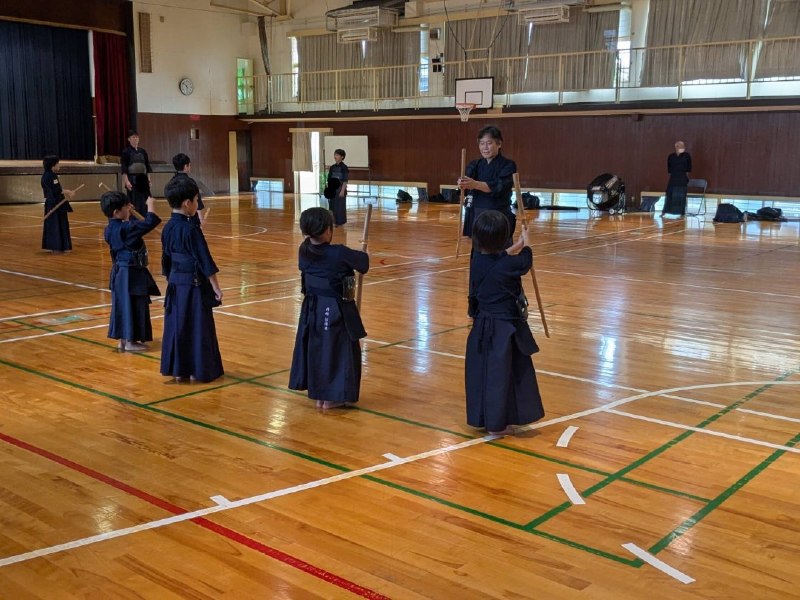
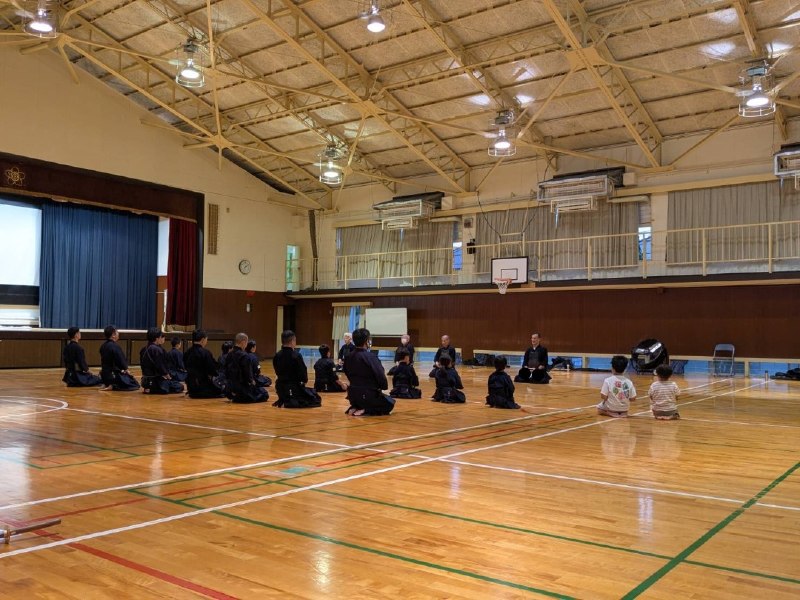
本日はお忙しい中、練習試合にご参加いただき、ありがとうございました!
柏一剣では、不定期で稽古会や練習試合を開催しています。
柏で一番ゆる〜い剣道クラブですので、まだ参加されたことのない方もお気軽にどうぞ😊
※今回は40代以上の剣士の皆さんの活躍が素晴らしかったです!※ #剣道 #柏駅
原文 #剣道


🌃 Orien Daily 晚刊【6.6】
1️⃣ S&P拒SpaceX—盈利卡门
2️⃣ Mouseless—键盘控
3️⃣ 英国支付换商—Adyen接手
4️⃣ 音箱黑电脑—隔空感染
5️⃣ 小核堆临界—美国首测
6️⃣ Meta AI漏洞—账号被劫
7️⃣ 3B多智能体—小模型实验
8️⃣ 九州强降雨—警惕灾害
频道:@OrienDaily