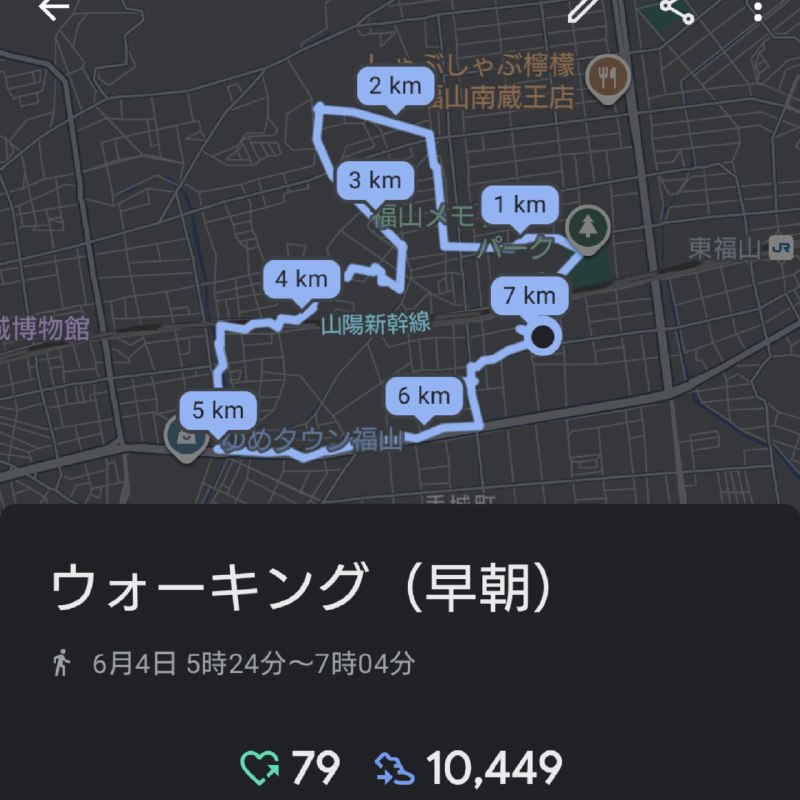
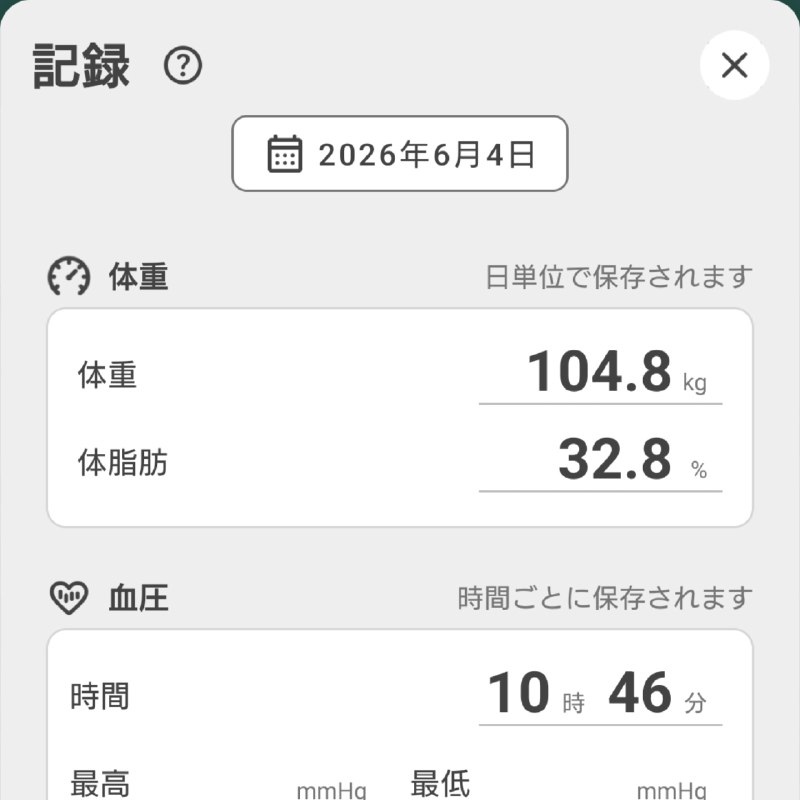
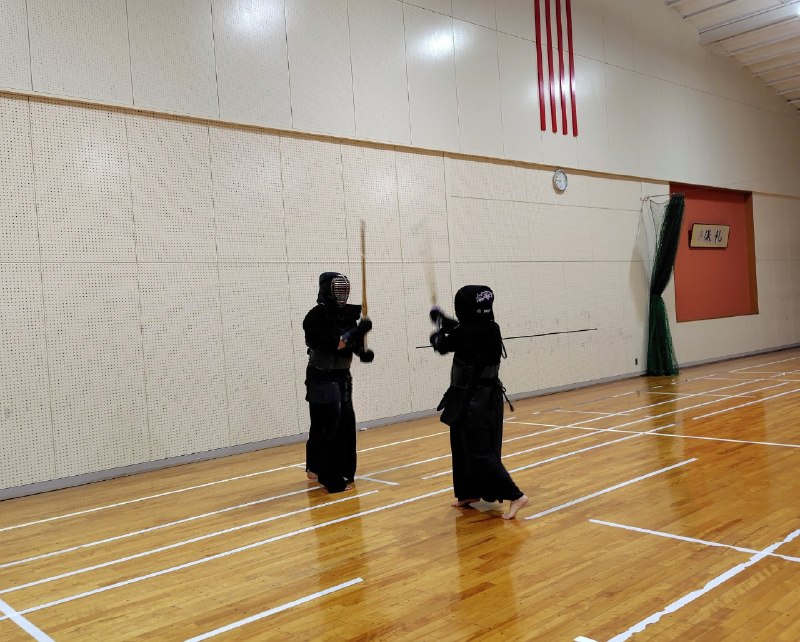
Orien Daily📸 @shinji_marosan ×3皆様おはようございます😊今朝、頑張ってウォーキングしました体重測定…誤差?😢今日は晴れて暑くなるかなぁと思っていたら、曇り☁で夜雨☔になるとか今日は 稽古はない日3段昇段審査まで2ヶ月を切ったから気持ちはソワソワ状態なんだけど😞合格できるかなぁ…不安😟 #剣道原文 #剣道12:00 · Jun 4, 2026 · Thu × × × 📸 @shinji_marosan ×3皆様おはようございます😊今朝、頑張ってウォーキングしました体重測定…誤差?😢今日は晴れて暑くなるかなぁと思っていたら、曇り☁で夜雨☔になるとか今日は 稽古はない日3段昇段審査まで2ヶ月を切ったから気持ちはソワソワ状態なんだけど😞合格できるかなぁ…不安😟 #剣道原文 #剣道12:00 · Jun 4, 2026 · Thu剣道
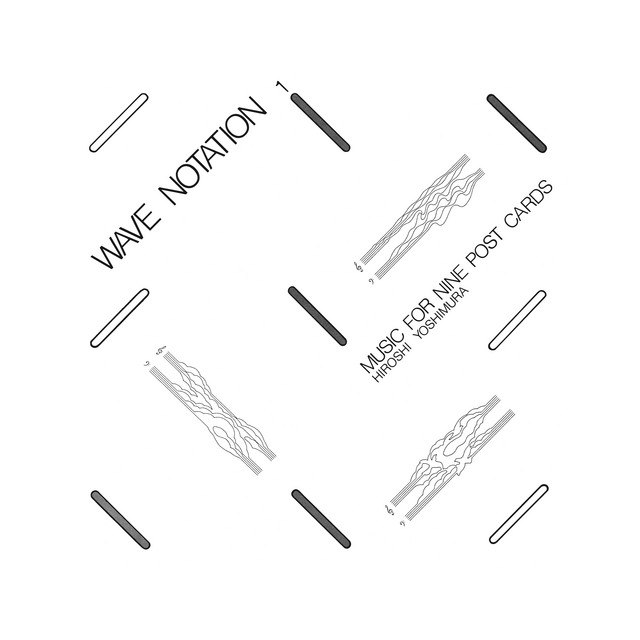
Orien Daily🎵 Clouds — Hiroshi Yoshimura专辑:Music for Nine Post Cards · 5:54这首《1/1》一开头就像把房间里的声音都放慢了,钢琴音一颗一颗落下,中间留着很大的空白08:03 · Jun 4, 2026 · Thu × 🎵 Clouds — Hiroshi Yoshimura专辑:Music for Nine Post Cards · 5:54这首《1/1》一开头就像把房间里的声音都放慢了,钢琴音一颗一颗落下,中间留着很大的空白。Brian Eno 的 ambient 不是催你进入状态,而是让早晨自己慢慢展开。🔗 Spotify · #推歌 #氛围音乐08:03 · Jun 4, 2026 · Thu推歌氛围音乐
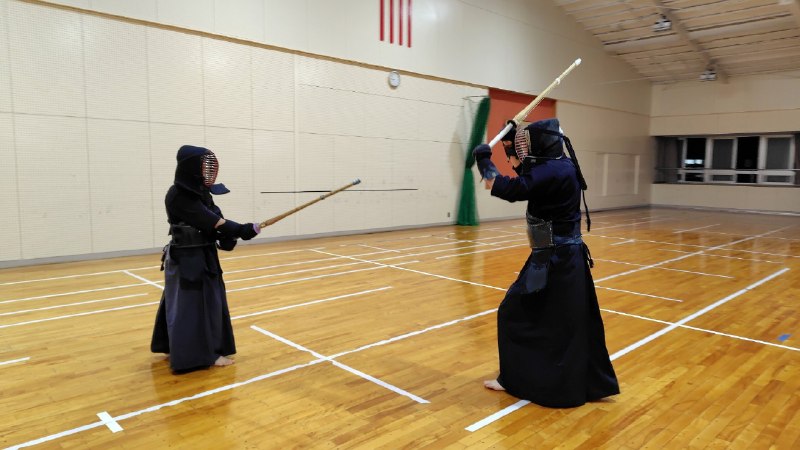
Orien Daily📸 @nisiken1976 ×3今日の稽古は3人でした08:01 · Jun 4, 2026 · Thu × × × 📸 @nisiken1976 ×3今日の稽古は3人でした。台風の影響で風は強いのですが、湿度もあり暑いです💦💦休憩を挟みながら各自やりたい技の稽古をやりました😊まだ日本代表試合のイメージが残って気合いが入っていた中の人でした😁 #北名古屋市 #剣道 #習い事 #リバ剣 #仕事終りに #未経験者歓迎 #仲間募集中原文 #剣道08:01 · Jun 4, 2026 · Thu北名古屋市剣道習い事リバ剣仕事終りに未経験者歓迎仲間募集中
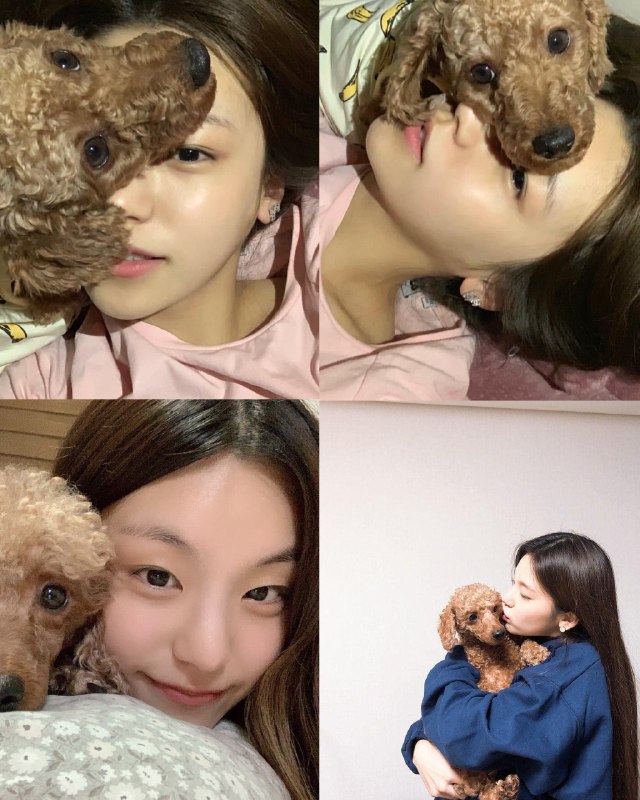
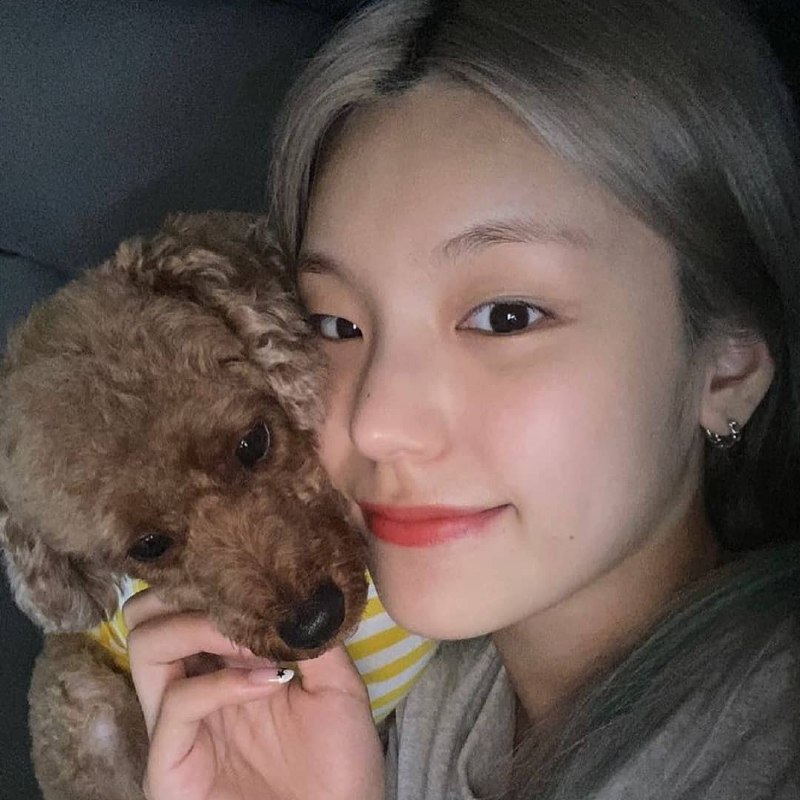
Orien Daily📸 🔍 黄礼志 via @yejigallery ×3yeji and hongsam 🥺🫂艺智和红参🥺🫂原文 #黄礼志08:01 · Jun 4, 2026 · Thu × × × 📸 🔍 黄礼志 via @yejigallery ×3yeji and hongsam 🥺🫂艺智和红参🥺🫂原文 #黄礼志08:01 · Jun 4, 2026 · Thu黄礼志
Orien Daily📸 @_imthemafia@yeji_midzyfury like i was thinking about hongsam condition yesterday.. my deepest condolences REST IN PEACE, HONGSAM 🐶❤YEJI PLEASE STAY STRONG IN THIS DIFFICULT TIME 🖤 #ITZY #YEJI #HONGSAM原文 #黄礼志08:01 · Jun 4, 2026 · Thu × 📸 @_imthemafia@yeji_midzyfury like i was thinking about hongsam condition yesterday.. my deepest condolences REST IN PEACE, HONGSAM 🐶❤YEJI PLEASE STAY STRONG IN THIS DIFFICULT TIME 🖤 #ITZY #YEJI #HONGSAM原文 #黄礼志08:01 · Jun 4, 2026 · ThuITZYYEJIHONGSAM黄礼志
Orien Daily📸 @_imthemafia@itzypopbase so long, hongsamie 😭🐕🐾rest easy buddy ❤@itzypopbase 好久不见,hongsamie 😭🐕🐾安息吧朋友❤ #ITZY #YEJI #HONGSAM原文 #黄礼志08:01 · Jun 4, 2026 · Thu × 📸 @_imthemafia@itzypopbase so long, hongsamie 😭🐕🐾rest easy buddy ❤@itzypopbase 好久不见,hongsamie 😭🐕🐾安息吧朋友❤ #ITZY #YEJI #HONGSAM原文 #黄礼志08:01 · Jun 4, 2026 · ThuITZYYEJIHONGSAM黄礼志
Orien Daily📸 @_itzywallpapers ×3࣪ ˖ 𖦹°⋆┃ itzy wallpapers (4K) #yeji原文 #黄礼志08:01 · Jun 4, 2026 · Thu × × × 📸 @_itzywallpapers ×3࣪ ˖ 𖦹°⋆┃ itzy wallpapers (4K) #yeji原文 #黄礼志08:01 · Jun 4, 2026 · Thuyeji黄礼志
Orien Daily📸 @itzyshotsYeji 🤎(2023) (2026)Error 500 (Server Error)!!1500.That’s an error.There was an error. Please try again later.That’s all we know. #YEJI原文 #黄礼志08:00 · Jun 4, 2026 · Thu × 📸 @itzyshotsYeji 🤎(2023) (2026)Error 500 (Server Error)!!1500.That’s an error.There was an error. Please try again later.That’s all we know. #YEJI原文 #黄礼志08:00 · Jun 4, 2026 · ThuYEJI黄礼志
Orien Daily🌅 Orien Daily 朝刊【6.3】1️⃣ Meta工位追踪可暂停 — 30分钟2️⃣ 音箱黑电脑 — BadUSB3️⃣ Gemma 4发布 — 12B多模态4️⃣ AI搜索新规 — 英国出手5️⃣ Dashlane库被盗 — 20份6️⃣ 虚拟电厂供数仓 — Google签约7️⃣ rsync争议复盘 — 治理现场8️⃣ 表格AI泄密漏洞 — 提示注入频道:@OrienDaily07:02 · Jun 4, 2026 · Thu × 🌅 Orien Daily 朝刊【6.3】1️⃣ Meta工位追踪可暂停 — 30分钟2️⃣ 音箱黑电脑 — BadUSB3️⃣ Gemma 4发布 — 12B多模态4️⃣ AI搜索新规 — 英国出手5️⃣ Dashlane库被盗 — 20份6️⃣ 虚拟电厂供数仓 — Google签约7️⃣ rsync争议复盘 — 治理现场8️⃣ 表格AI泄密漏洞 — 提示注入频道:@OrienDaily07:02 · Jun 4, 2026 · ThuNews
Orien Daily🌃 Orien Daily 晚刊【6.3】1️⃣ 离开 Gmail 的理由 — AI误判惹怒用户2️⃣ 微软发布代码模型 — 主打快速编程3️⃣ VSCode 漏洞偷令牌 — 一键窃取GitHub4️⃣ 私营巨型激光点火 — 聚变公司Xcimer5️⃣ 日本出生数新低 — 少子化快15年6️⃣ Spark OOM 两个坑 — K8s配置相害7️⃣ 最难 unsafe Rust — 底层风险拆解8️⃣ Node 改年更 — 27起全为LTS频道:@OrienDaily20:04 · Jun 3, 2026 · Wed × 🌃 Orien Daily 晚刊【6.3】1️⃣ 离开 Gmail 的理由 — AI误判惹怒用户2️⃣ 微软发布代码模型 — 主打快速编程3️⃣ VSCode 漏洞偷令牌 — 一键窃取GitHub4️⃣ 私营巨型激光点火 — 聚变公司Xcimer5️⃣ 日本出生数新低 — 少子化快15年6️⃣ Spark OOM 两个坑 — K8s配置相害7️⃣ 最难 unsafe Rust — 底层风险拆解8️⃣ Node 改年更 — 27起全为LTS频道:@OrienDaily20:04 · Jun 3, 2026 · WedNews
Orien Daily📸 @Chaerji_midRYEJI <3 #ITZY #YEJI #RYUJIN #RYEJI #sceneritzy原文 #黄礼志20:01 · Jun 3, 2026 · Wed × 📸 @Chaerji_midRYEJI <3 #ITZY #YEJI #RYUJIN #RYEJI #sceneritzy原文 #黄礼志20:01 · Jun 3, 2026 · WedITZYYEJIRYUJINRYEJIsceneritzy黄礼志
Orien Daily📸 @ITZYofficialPARTY 🍹🌊20:01 · Jun 3, 2026 · Wed📸 @ITZYofficialPARTY 🍹🌊https://www.instagram.com/reel/DZHpHvSyfgd/?igsh=bnVtbXd3dXQ4NTk1 @ITZYofficial #ITZY #MIDZY #YEJI #예지 #CHAERYEONG #채령原文 #黄礼志 0:00 Media is too big VIEW IN TELEGRAM 20:01 · Jun 3, 2026 · WedITZYMIDZYYEJI예지CHAERYEONG채령黄礼志
Orien Daily⚠️ Cron job '日本語知識點' failed:RuntimeError: Concurrency limit exceeded for account, please retry later16:02 · Jun 3, 2026 · Wed⚠️ Cron job '日本語知識點' failed:RuntimeError: Concurrency limit exceeded for account, please retry later16:02 · Jun 3, 2026 · Wed
Orien DailyKerberoasting:不碰密码,也能把密码拖回家慢慢猜在很多公司内网里,攻击者拿到一个普通域账号后,第一反应不一定是继续撞密码,而是去问 Windows 域控一句很正常的话:这个服务账号的“门票”能不能给我一张?这就是 Kerberos 认证里很关键的一步14:00 · Jun 3, 2026 · WedKerberoasting:不碰密码,也能把密码拖回家慢慢猜在很多公司内网里,攻击者拿到一个普通域账号后,第一反应不一定是继续撞密码,而是去问 Windows 域控一句很正常的话:这个服务账号的“门票”能不能给我一张?这就是 Kerberos 认证里很关键的一步。用户想访问某个服务,比如数据库、文件共享、内部系统,就会向域控申请一张 Service Ticket。问题在于,这张票的一部分会用服务账号的密码哈希加密。攻击者如果能拿到这张票,就可以离线破解它,不需要继续和域控互动,也不会疯狂触发登录失败告警。Kerberoasting 的坏味道就在这里:它表面上像正常用户申请服务票,实际上是在把“可破解材料”从域控那里拿出来。真正危险的不是 Kerberos 设计本身,而是很多服务账号用了弱密码、长期不轮换、权限还很高。一个普通账号如果能请求到高价值服务账号的票,就可能把攻击从“我只有普通权限”推进到“我拿到了关键服务账号”。防御这类攻击,核心不是写一堆补丁规则,而是把数据结构改对:服务账号不该是随便起的长期密码账号,应该用强随机密码、托管服务账号 gMSA,减少 SPN 暴露,限制高权限服务账号滥用。监控上也要看异常的 TGS 请求,尤其是某个普通用户突然请求大量服务票。思考题:如果一个服务账号密码很复杂,但权限是 Domain Admin,它还安全吗?不安全。复杂密码只是降低破解概率,但权限过大本身就是设计错误。服务账号应该只拥有完成任务所需的最小权限。💡 核心记忆:Kerberoasting 不是“登录破解”,而是“把服务票拿走后离线破解”。真正该修的是弱服务账号和过大的权限。14:00 · Jun 3, 2026 · WedSecurity