''

Orien Daily

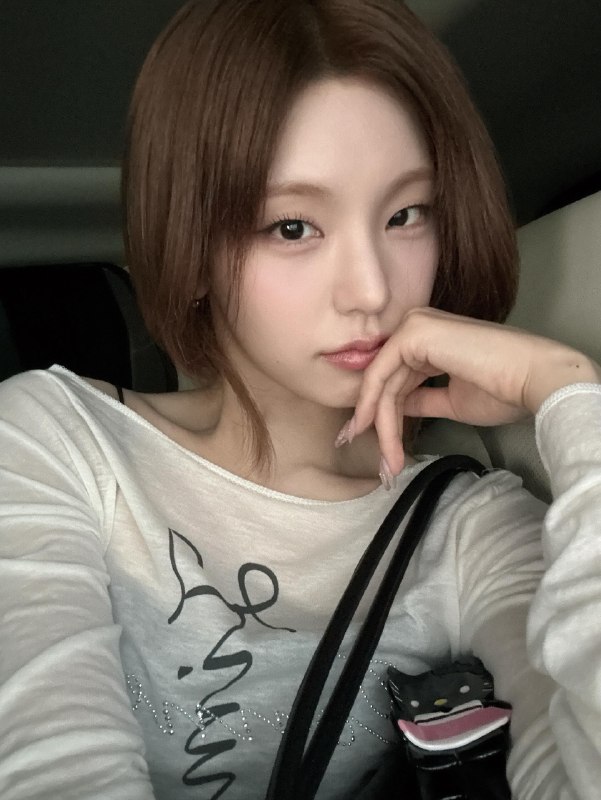
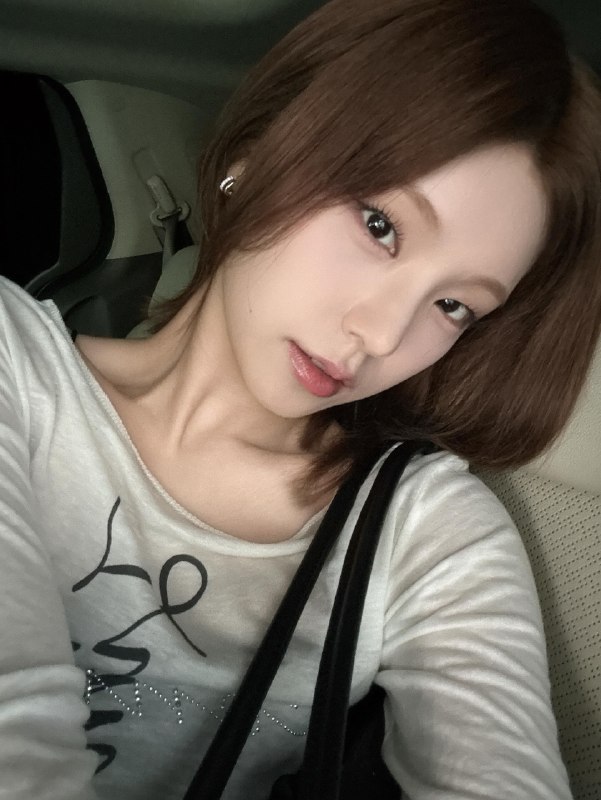
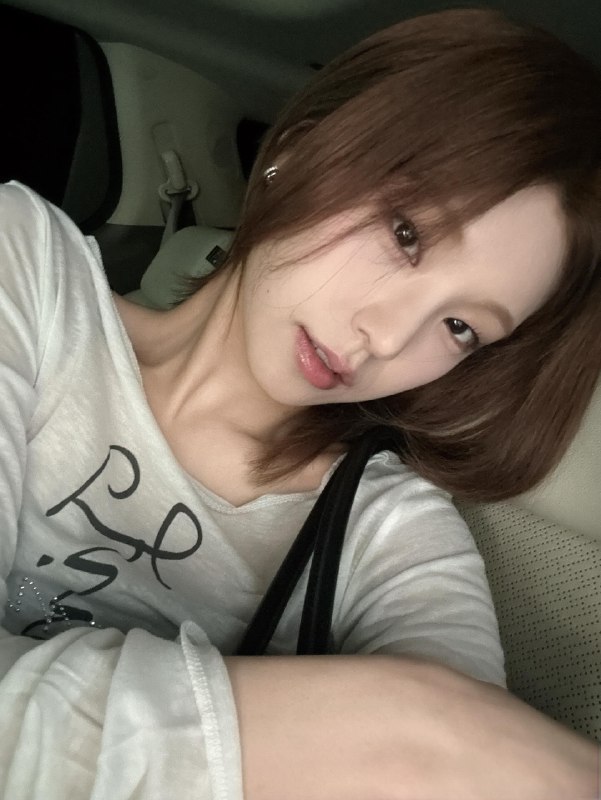
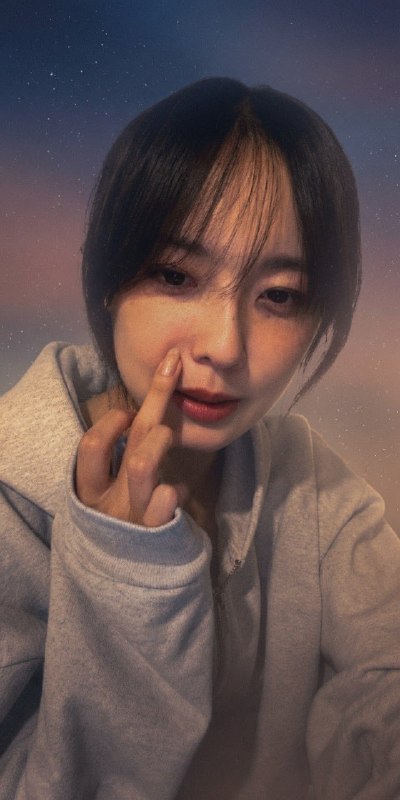
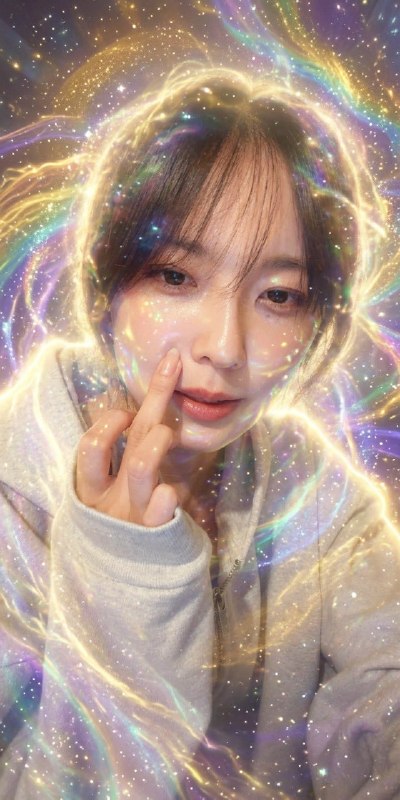
  1. 📸 @l6_akw ×3・@belleequipe1031送って頂いた画像編集してみました!!エモい感じにしたくて作成したら暗すぎたので明るくしようとしたらついやり過ぎてしまいました、僕編集向いてないかもw←before / after→  ・ #加藤小夏 #全肯定bot #サイレントヒルf原文 #加藤小夏

    📸 @l6_akw ×3
    ・

    @belleequipe1031
    送って頂いた画像編集してみました!!
    エモい感じにしたくて作成したら暗すぎた
    ので明るくしようとしたらついやり過ぎ
    てしまいました、僕編集向いてないかもw
    ←before / after→

     
    ・ #加藤小夏 #全肯定bot #サイレントヒルf
    原文 #加藤小夏

  2. 「汎用」は“普通”じゃなく,“到处都能用”技术文章里经常会看到「汎用モデル」「汎用性」「汎用的な手法」

    「汎用」は“普通”じゃなく,“到处都能用”

    技术文章里经常会看到「汎用モデル」「汎用性」「汎用的な手法」。这个词读作「はんよう」,意思不是“普通的”,而是“适用范围广,不限定在某一个场景”。比如「汎用モデル」不是平庸模型,而是可以迁移到多种任务里的 general-purpose model。

    容易踩坑的是「汎用」和「凡庸」。后者读作「ぼんよう」,意思是平凡、没什么亮点,语气通常偏负面。一个字不同,评价方向完全反了。你如果把「汎用的なアルゴリズム」理解成“平庸的算法”,那论文意思会直接读歪;它说的其实是“这个算法不是只为某个特殊输入设计,而是可以广泛使用”。

    在学术或技术场景里,「汎用性が高い」是很常见的褒义表达,接近中文里的“通用性强”。但如果想说“这个方法太普通,没有新意”,日语不会写「汎用的すぎる」,更自然的是「新規性に乏しい」或者「凡庸である」。

    记住一个简单分界:汎用看“能用在哪里”,凡庸看“有没有亮点”。技术日语里看到「汎」这个字,先别急着往“平凡”上想,它更接近“广泛”。

  3. Passkey 为什么比密码更难被钓走很多钓鱼网站的套路并不高明:做一个看起来很像真的登录页,等你把账号和密码填进去

    Passkey 为什么比密码更难被钓走

    很多钓鱼网站的套路并不高明:做一个看起来很像真的登录页,等你把账号和密码填进去。密码的问题就在这里,它本质上是一段可以复制的文字。你知道它,网站知道它,攻击者只要骗到它,也能拿去用。

    Passkey 的思路反过来。它不让你记一串秘密,而是在你的设备里放一把“私钥”,服务端只保存对应的“公钥”。登录时,网站发来一段挑战,设备用私钥签名,服务端用公钥验证。整个过程中,私钥不会离开你的手机或电脑,也不会被你手动输入到网页里。

    关键点在于,Passkey 会绑定网站的真实域名。你在 example.com 创建的 Passkey,不能被 examp1e.com 这种钓鱼域名拿去用。钓鱼网站就算做得一模一样,也拿不到能登录真网站的签名。它骗不到“密码”,因为这里根本没有可复制的密码。

    这不是说 Passkey 让账号永远安全。设备丢失、云同步账号被攻破、恢复流程设计糟糕,仍然会出问题。但它把最常见、最便宜、规模最大的攻击面砍掉了:骗用户输入密码。安全里最好的改进,往往不是让用户更小心,而是让某类错误无法发生。


    💡 核心记忆:密码是“可复制的秘密”,Passkey 是“设备对真实域名做签名”。前者怕被骗走,后者尽量让“被骗走”这件事不存在。 #Security