''

Orien Daily

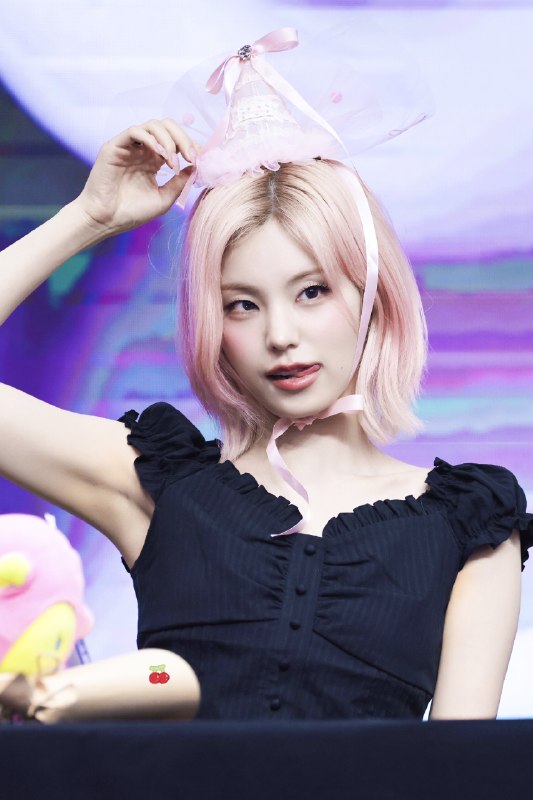
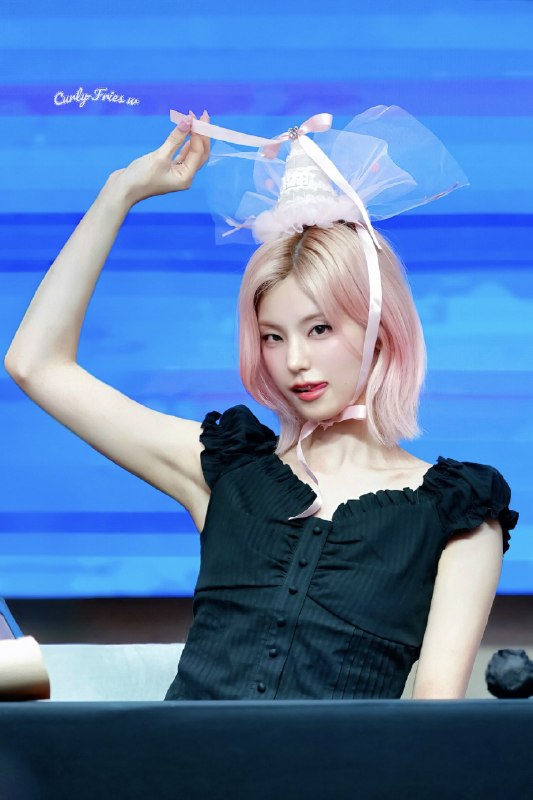
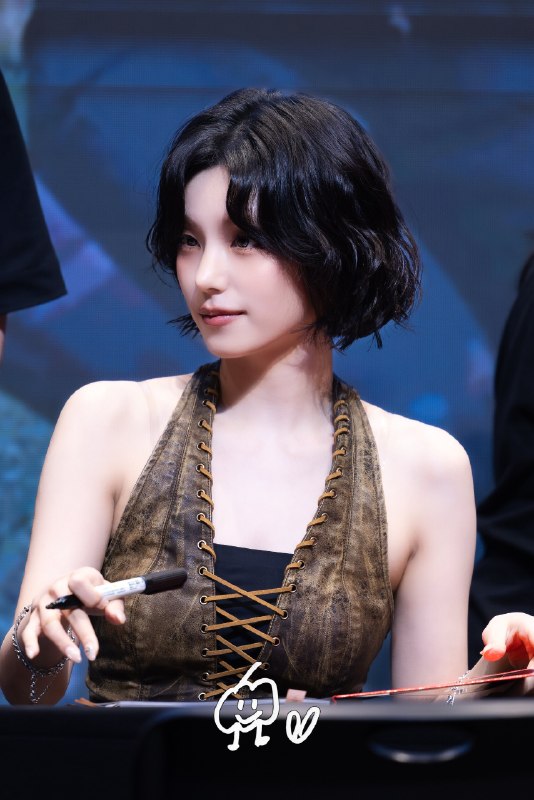
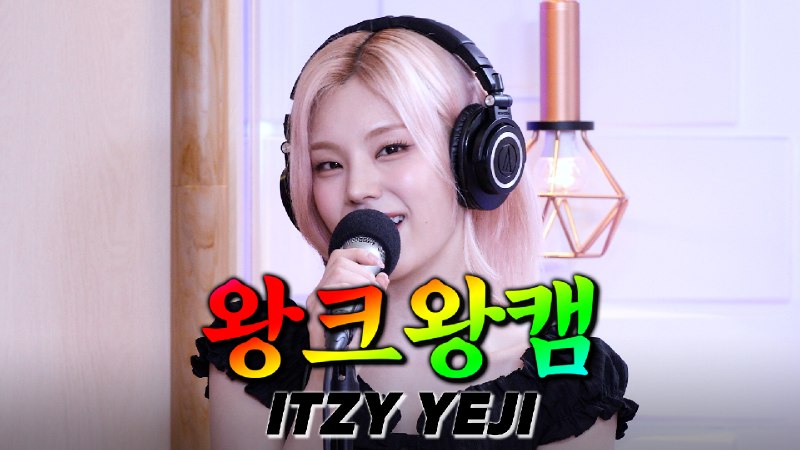
  1. 📸 @radiombc※믿지들 심멎주의※왕 크니까 사랑스러움이 526배..🩵생일에 Motto 라이브 찢고 간 ITZY 예지 왕크왕캠 왔어요🎉💗the Bigger the Better Cam💗 ▶️

    📸 @radiombc
    ※믿지들 심멎주의※
    왕 크니까 사랑스러움이 526배..🩵
    생일에 Motto 라이브 찢고 간 ITZY 예지 왕크왕캠 왔어요🎉

    💗the Bigger the Better Cam💗
    ▶️https://youtu.be/kk2UI_bzXuc

    @ITZYofficial #ITZY #YEJI #있지 #예지 #Motto #왕크왕캠 #직캠 #라이브 #정오의희망곡 #아이돌라디오유니버스
    原文 #黄礼志

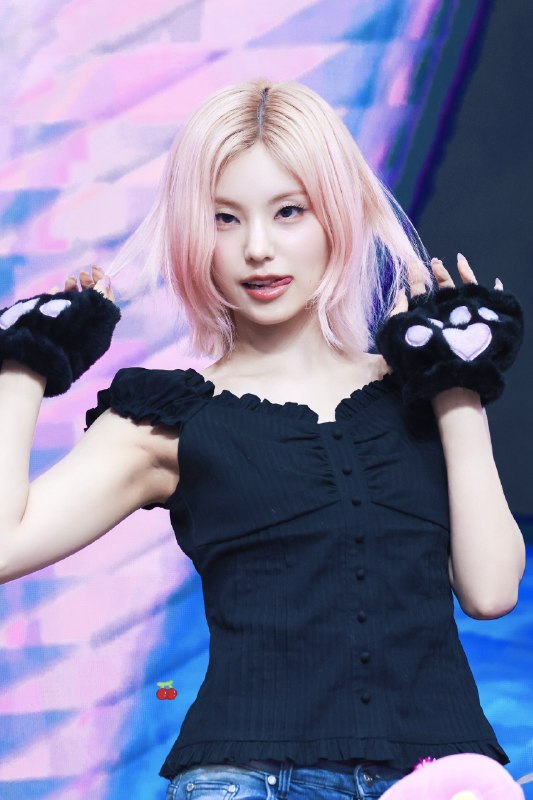
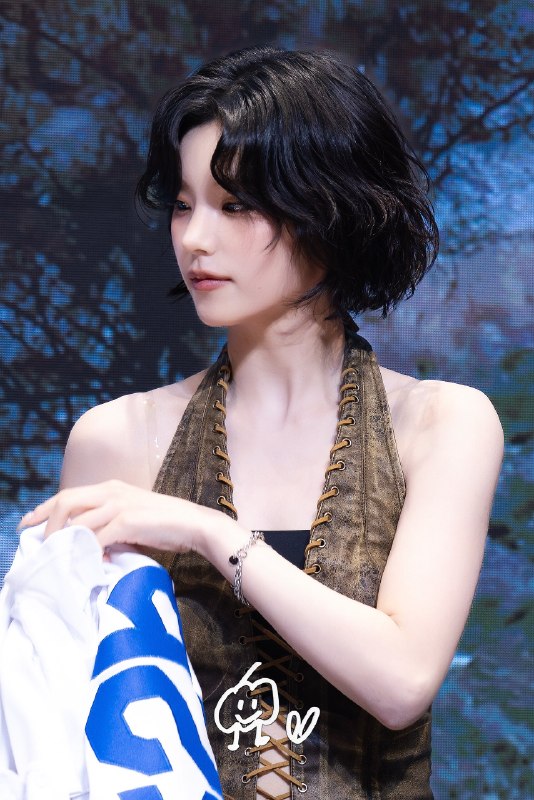
  2. 📸 @findyourKODE빌려온 상냥이의 등장,근데 이제 예측불가 고양이인...😸💥👉5/28(목) 6:30PM @유튜브 KODE 채널借来的猫的样子,但现在这只不可预知的猫......😸💥👉5/28(星期四)6:30PM @YouTube KODE 频道 #예지 #YEJI #ITZY_Motto #ITZY #있지 #셀폰코드 #코드 #KODE原文 #黄礼志

    📸 @findyourKODE
    빌려온 상냥이의 등장,
    근데 이제 예측불가 고양이인...😸💥

    👉5/28(목) 6:30PM @유튜브 KODE 채널

    借来的猫的样子,
    但现在这只不可预知的猫......😸💥

    👉5/28(星期四)6:30PM @YouTube KODE 频道 #예지 #YEJI #ITZY_Motto #ITZY #있지 #셀폰코드 #코드 #KODE
    原文 #黄礼志

  3. 📸 @storingyeji260527 yezyizhere 인스스 코러스부터 훅까지 마스터 해오신춤짱 쵝오 🥹🖤@.gaiyoon260527 yezyizhere Instagram 你已经掌握了从副歌到副歌的一切

    📸 @storingyeji
    260527 yezyizhere 인스스

    코러스부터 훅까지 마스터 해오신
    춤짱 쵝오 🥹🖤
    @.gaiyoon

    260527 yezyizhere Instagram

    你已经掌握了从副歌到副歌的一切。
    舞蹈太棒了🥹🖤
    @.gaiyoon #예지 #YEJI
    原文 #黄礼志

  4. ⚠️ Cron job '日本語知識點' failed:RuntimeError: Error code: 410 - {'error': {'message': "The model 'z-ai/glm5' has reached its end of life on 2026-05-18T00:00:00Z and is no longer available.", 'type': 'bad_response_status_code', 'param': '', 'code': 'bad_response_status_code'}}

    ⚠️ Cron job '日本語知識點' failed:
    RuntimeError: Error code: 410 - {'error': {'message': "The model 'z-ai/glm5' has reached its end of life on 2026-05-18T00:00:00Z and is no longer available.", 'type': 'bad_response_status_code', 'param': '', 'code': 'bad_response_status_code'}}
  5. 你用密码登录了,但攻击者根本不需要密码Windows 认证体系中有个一直没被修掉的设计缺陷:NTLM 协议在验证身份时,用的是密码的哈希值而不是密码本身

    你用密码登录了,但攻击者根本不需要密码

    Windows 认证体系中有个一直没被修掉的设计缺陷:NTLM 协议在验证身份时,用的是密码的哈希值而不是密码本身。这意味着一旦攻击者在某台机器上拿到了一个用户的 NTLM hash——不管是通过内存抓取(mimikatz)、注册表导出,还是从 LSASS 进程里直接提取——他就可以拿着这个 hash 去向域内任何接受 NTLM 认证的服务证明"我是这个人"。整个过程不需要破解出原始密码,甚至不需要知道密码是什么。这就是所谓的 Pass-the-Hash 攻击。

    听起来有点荒谬:系统明明有密码,为什么验证时不用密码?原因在于 NTLM 的挑战-响应机制。客户端收到服务端发来的随机 challenge 后,用密码的 hash 对 challenge 加密,返回结果给服务端验证。服务端手里存的也是 hash,它拿到 challenge 和响应后自己做一遍同样的运算来比对。密码本身从头到尾没出现过。攻击者拿到 hash 后,完全可以代替客户端完成整个流程。

    一个常见的攻击链是这样的:先在一台低权限的工作站上拿到某个普通域用户的 hash,然后用这个 hash 横向移动到一台该用户有本地管理员权限的服务器,再从那台服务器上提取更高权限账户的 hash,一步步攀升直到拿到域控。整个链条里攻击者不需要爆破任何一个密码。

    防御的关键在于限制 NTLM 的使用范围和减少 hash 的暴露面。微软从 Windows 10 / Server 2016 开始引入了 Credential Guard,把 LSASS 里的 hash 放到虚拟安全模式(VSM)中隔离运行,普通进程无法直接读取。同时,禁用 NTLM、强制使用 Kerberos,或者至少在域内限制 NTLM 认证的可用范围,都能显著缩小攻击面。不过现实环境里完全禁用 NTLM 很难做到——太多老旧系统和第三方应用还依赖它。

  6. Linux 内存耗尽时,内核凭什么杀你的进程?跑着跑着系统突然把你的进程干掉了,日志里只剩一句 Out of memory: Killed process 1234

    Linux 内存耗尽时,内核凭什么杀你的进程?

    跑着跑着系统突然把你的进程干掉了,日志里只剩一句 Out of memory: Killed process 1234。很多人以为 OOM killer 是随机开刀,其实内核有一套相当精密的评分系统。

    核心机制藏在 /proc/<pid>/oom_score 里。内核会给每个进程算一个 0–1000 的分数,分数越高越先死。计算基础是进程占用的内存比例——你吃掉的物理内存越多,得分自然越高。但真正有意思的是 oom_score_adj,这个值范围 -1000 到 +1000,会叠加到原始分数上做偏移。sshd 这类关键守护进程默认把自己设成 -1000,相当于免疫;而那些 oom_score_adj=0 的普通进程就得裸奔,全靠实际内存占用量拼排名。

    评分不只是看 RSS。内核还会把子进程的内存累计到父进程头上,加上 swap 占用、页表大小这些容易被忽略的项。所以一个 fork 了好多 worker 的 master 进程,即使自己不怎么吃内存,总分也可能很高——这是很多人被杀之后一脸懵的原因。

    整个流程是这样的:内核在分配物理页时发现已经没有可回收的页了(free + reclaimable 都低于 watermark),就唤醒 OOM killer。它遍历所有进程算分,排除掉内核线程、oom_score_adj=-1000 的免疫进程、正在退出状态的进程,然后从最高分开始往下杀。杀一个之后会等一小段时间看内存压力是否缓解,不够就继续杀下一个。


    下次看到进程被杀,别急着怪运气差。去查 dmesg 里的 OOM 日志,看看那个进程的 oom_score 到底是多少——大概率它真的是吃内存最多的那个。

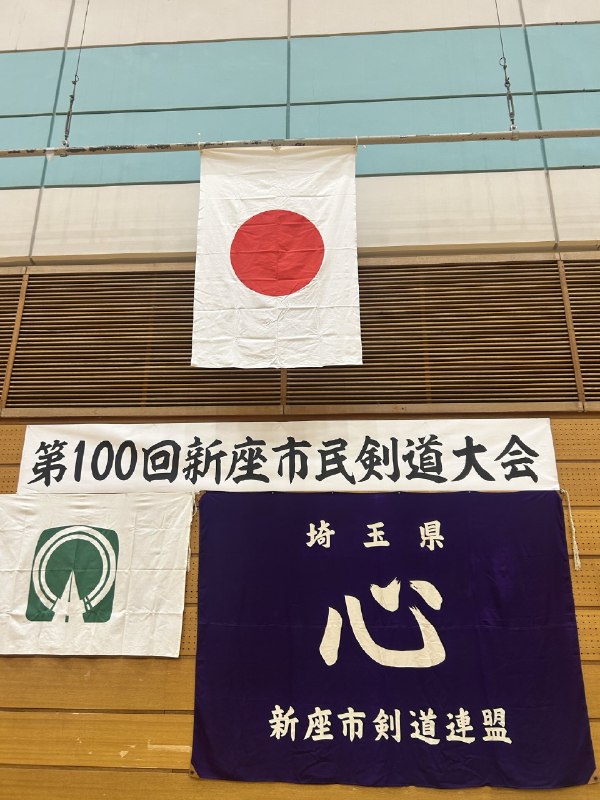
  7. 📸 @niizaken ×2今日は第100回新座剣友市民大会がありました

    📸 @niizaken ×2
    今日は第100回新座剣友市民大会がありました。

    中学生女子の部で3位🥉、OGの子達は見事に一般女子の部で優勝🥇と3位🥉を獲得しました㊗️

    審判・係を務めて頂いた先生方、準備をして頂いた父母の方々ご協力ありがとうございました。 #剣道 #新座 #新座剣友会 #第100回新座市民大会 #会員募集 #体験会
    原文 #剣道

  8. 📸 @yukirir815ゴールデンウィーク明けから3週連続土曜日出勤日曜日しか休みなしでいろいろと悲鳴があがってるけど、昨日の配信で元気と気合い出たので土曜日の休みまであと3日がんばります! #加藤小夏原文 #加藤小夏

    📸 @yukirir815
    ゴールデンウィーク明けから3週連続土曜日出勤日曜日しか休みなしでいろいろと悲鳴があがってるけど、昨日の配信で元気と気合い出たので土曜日の休みまであと3日がんばります! #加藤小夏
    原文 #加藤小夏