Orien Daily

📸 @letskendo
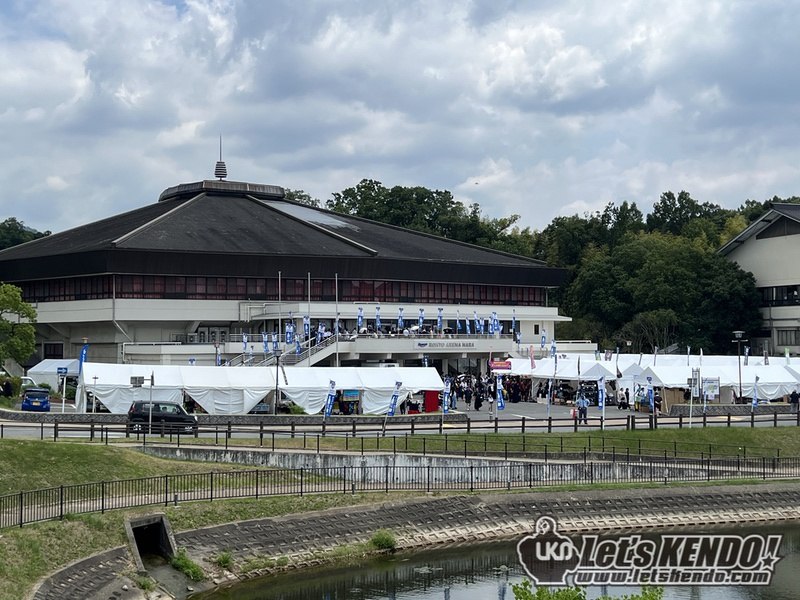
こんにちは、LET'S KENDOです
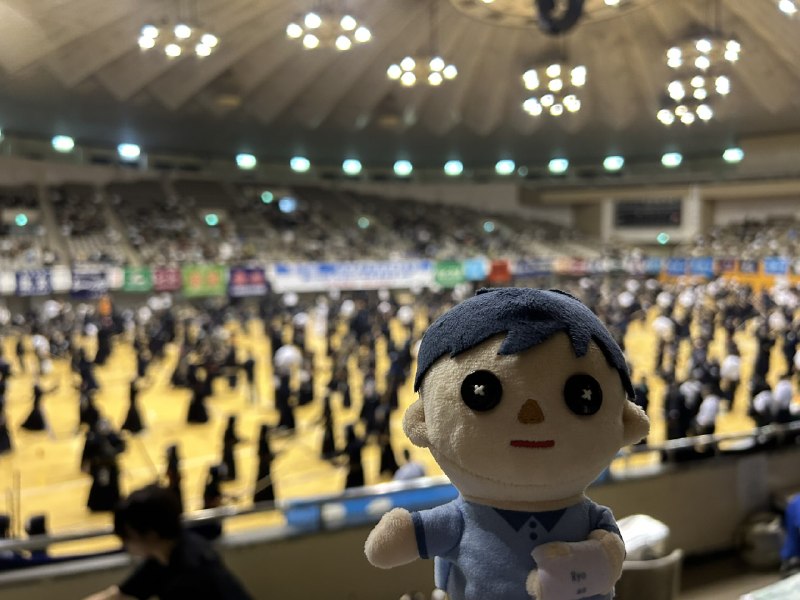
本日から!奈良インターハイが始まります!
今日は15時から開会式ですね。
LET'S KENDOでは開会式後にハイライト写真を掲載予定です〜✋
http://www.letskendo.com #kendo #剣道 #レッツ剣道
原文 #剣道
📸 @Swordfi52449289
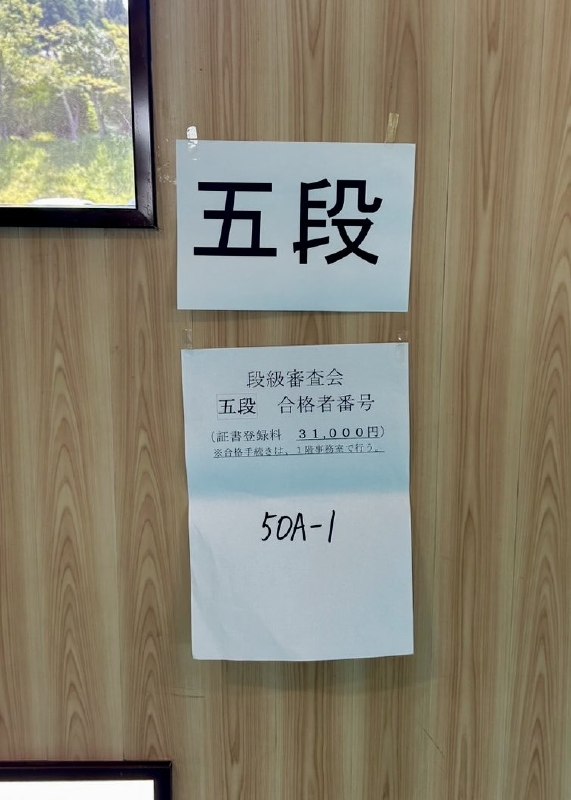
次男坊㊗️五段審査 無事合格😊🎉
なんと⁉️😅
五段受審者は、ぼっち(1人)だけ⁉️
日頃から、ご指導頂ける先生方の
おかげです❗️💪
ありがとうございます🤗
⚔️ #剣道 #昇段審査
原文 #剣道
📸 @hopeman401
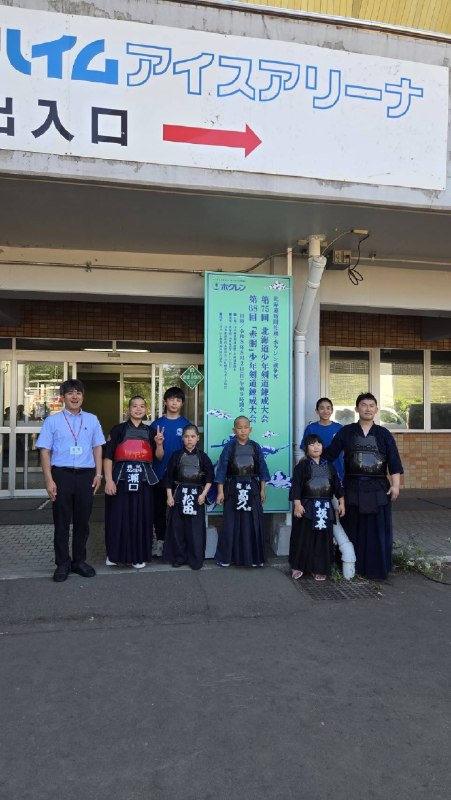
赤胴大会2026
二回戦敗退でした。
でも去年出た6年生5人が抜け、みんなが初めての赤胴大会なのによく一回戦を突破してくれたなと思います。
来年は入賞目指してがんばろう!! #剣道 #赤胴大会
原文 #剣道


📚 「〜にあたって」不是万能正式句:它和「〜際して」到底差在哪?
很多人写技术邮件或研究计划时,看到要“正式一点”,就把「〜するとき」全换成「〜にあたって」。问题是这个句型不是单纯的“在……时”,而是“面临某个重要行动、切换、开始、实施之前,带着准备或说明去做”。所以它常出现在发布、迁移、提交、实验开始、制度变更这种节点上。比如系统切换、论文投稿、协议更新,都很自然;但如果只是描述日常反复发生的动作,硬塞进去就会显得过头。
它最容易和「〜際して」混。两者都正式,但「〜にあたって」更强调“在做这件大事之前,要先处理相关准备或注意事项”,动作感更强;「〜に際して」更像公告、通知、声明里的书面表达,语气更硬,也更像“值此……之际”。如果你要写技术文档里的操作提醒,常常「〜にあたって」更顺;如果你在写规章、通知、对外声明,「〜に際して」更稳。反过来,像「毎日の進捗確認にあたって」这种天天发生的小动作就不太对,通常直接用「進捗確認の際は」或者「進捗確認するときは」就够了。
比如这几句可以直接套用。研究室で新しい評価基準を導入するにあたって、既存の実験結果との比較方法を先に定義しておく必要がある。引入新的评测标准时,必须先定义好和既有实验结果的比较方法。セキュリティポリシーを改定するにあたって、利用者への影響範囲を事前に整理した。修改安全策略之前,先梳理了对用户的影响范围。論文を投稿するに際して、使用したデータセットのライセンスを再確認した。投稿论文之际,重新确认了所用数据集的许可证。
再看一个不能乱用的边界。もし你只是想说“调试的时候看日志”,写成「デバッグするにあたってログを確認する」就有点重,因为这不是一个重大节点,更自然的是「デバッグするときはログを確認する」或者「デバッグの際はログを確認する」。这里差的不是语法对错,而是语气重量不匹配。
💡 記憶ポイント:遇到“开始实施某个重要动作前,要先说明准备、原则、注意事项”时,用「〜にあたって」;写公告、通知、制度文本时,常可换成更书面的「〜に際して」;如果只是普通的“做……的时候”,别乱拔高,直接用「とき」或「際」就行。先记一句:
🔐 SSRF 为什么总能打进内网:问题不在“服务器会访问 URL”,而在“它替用户做了网络决策”
很多人第一次听 Server-Side Request Forgery(SSRF)时,会把它理解成“让服务器帮我发一个请求”。这句话没错,但太轻了,真正危险的地方是:服务器站在一个比攻击者更有权限的位置上,它能看到外网看不到的东西,比如内网服务、localhost 上的调试接口、云主机的元数据地址,甚至某些只允许机器访问的管理 API。攻击者自己碰不到这些目标,就骗你的应用去碰。
这类漏洞最常见的入口看起来都很“正常”。比如头像上传支持“从 URL 导入图片”,Webhook 支持“回调地址测试”,爬虫支持“抓取网页摘要”,PDF 生成器支持“渲染远程资源”。产品觉得这是便利功能,开发觉得只是调用一下 HTTP 客户端,结果系统却在无意中变成了一个内网代理。只要目标 URL 来自用户输入,而服务端又没有严格限制它能访问哪里,麻烦就开始了。
为什么它会发生?因为程序经常只检查“这是不是一个合法 URL”,却没有检查“这个 URL 最终会连到谁”。攻击者可以直接填http://127.0.0.1:8080,也可以用 DNS 解析、302 跳转、IPv6 写法、十进制 IP、甚至 URL 里的用户名密码段来绕过粗糙过滤。更糟的是,很多防守只在字符串层面做黑名单,比如禁掉localhost,但127.1、[::1]、内网网段、或者先解析到外网再跳转到内网,照样能进去。你以为你在校验文本,攻击者打的是网络语义。
现实里最危险的一类 SSRF,不是去读某个无聊页面,而是去打云环境的元数据服务。经典例子就是169.254.169.254。如果应用所在机器能访问这个地址,攻击者可能借 SSRF 拿到临时凭证、实例身份信息、访问密钥,再继续横向移动。这个链条之所以致命,是因为它不需要 RCE,不需要提权,连代码执行都没有,只是“让服务器按你的意思访问了一个地址”。
真正靠谱的防法也不是多写几个 if。核心思路只有两个:第一,别让用户决定完整目标地址,能做成“从固定白名单站点拉取资源”就别做成“随便给我一个 URL”;第二,如果业务确实需要访问外部 URL,就在发请求前和每次跳转后都做解析与校验,拒绝 localhost、内网网段、链路本地地址、保留地址和非 HTTP/HTTPS 协议。再往前一步,出网层也要拦,别让这台应用服务器天然能访问内网敏感段和云元数据。应用层校验会漏,网络层隔离才是最后那道硬墙。
还有一个常被忽略的点:不要自动跟随重定向到任何地方。你本来允许访问https://example.com/image.jpg,结果它 302 到内网地址,你的客户端如果傻乎乎地继续跟,就等于白名单被绕过了。校验必须针对“最终连接目标”,不是只看第一跳。
🧪 你在审一个“根据用户提供的图片 URL 抓图并生成缩略图”的服务。开发说他们已经禁止了字符串里出现localhost和169.254.169.254,所以 SSRF 已经防住。这个判断对吗?为什么?答案是:
💡 核心记忆:SSRF 的本质不是“代发请求”,而是“让高权限服务器替攻击者访问本不该暴露的网络位置”。
📸 サカナクション (X)
のファンクラブ会報誌
『NF BOOK No.04』を含む
NF member会員特典
第1回発送対象者への発送が完了しています。
お届けする特典内容はご利用状況により異なります。
発送内容その他の詳細は下記のページをご確認ください。
https://sakanaction.jp/news/detail/3328 #サカナクション
原文 #サカナクション
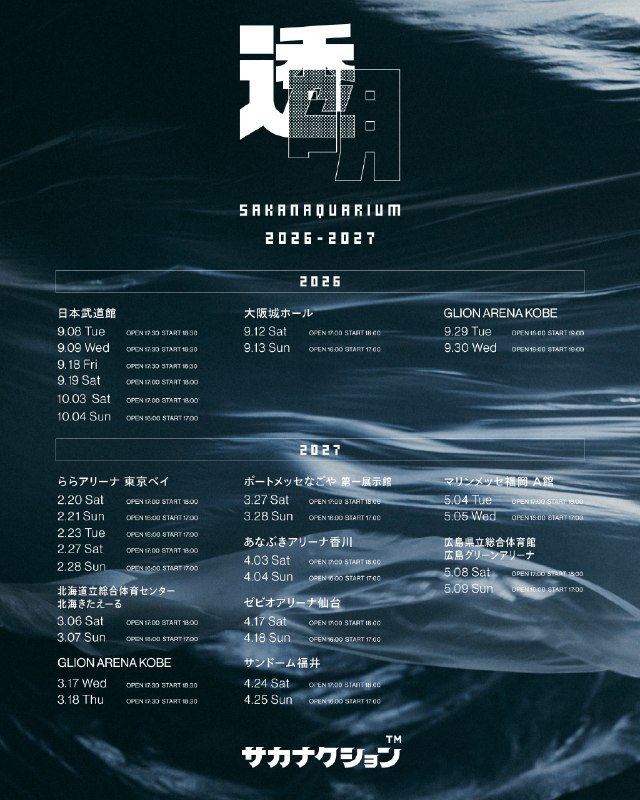
📸 サカナクション (X)
全国アリーナツアー
SAKANAQUARIUM 2026-2027 “透明”
2027年公演のNF member深海限定抽選受付の当落結果を発表しました。
当選した方は、7/27(月) 21:00までのお支払いをお忘れなく。
https://sakanaction.jp/feature/tour2026-2027 #SAKANAQUARIUM20262027透明 #サカナクション
原文 #サカナクション