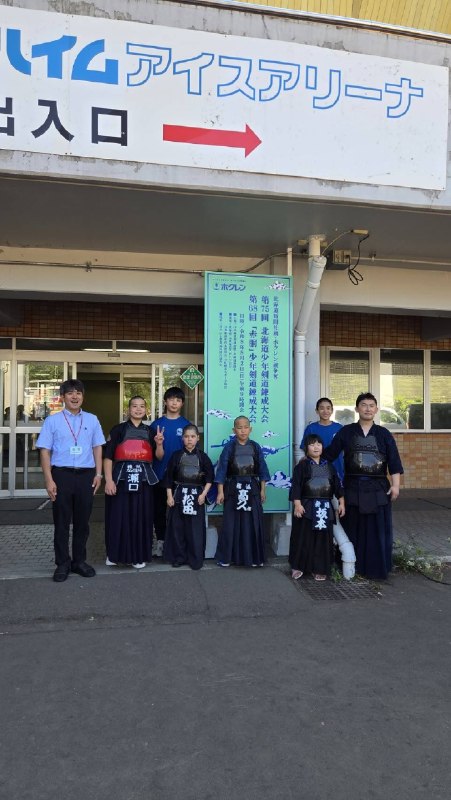
赤胴大会2026
二回戦敗退でした。
でも去年出た6年生5人が抜け、みんなが初めての赤胴大会なのによく一回戦を突破してくれたなと思います。
来年は入賞目指してがんばろう!! #剣道 #赤胴大会
原文 #剣道
http://127.0.0.1:8080,也可以用 DNS 解析、302 跳转、IPv6 写法、十进制 IP、甚至 URL 里的用户名密码段来绕过粗糙过滤。更糟的是,很多防守只在字符串层面做黑名单,比如禁掉 localhost,但 127.1、[::1]、内网网段、或者先解析到外网再跳转到内网,照样能进去。你以为你在校验文本,攻击者打的是网络语义。169.254.169.254。如果应用所在机器能访问这个地址,攻击者可能借 SSRF 拿到临时凭证、实例身份信息、访问密钥,再继续横向移动。这个链条之所以致命,是因为它不需要 RCE,不需要提权,连代码执行都没有,只是“让服务器按你的意思访问了一个地址”。https://example.com/image.jpg,结果它 302 到内网地址,你的客户端如果傻乎乎地继续跟,就等于白名单被绕过了。校验必须针对“最终连接目标”,不是只看第一跳。localhost 和 169.254.169.254,所以 SSRF 已经防住。这个判断对吗?为什么?答案是:
a 和 b,如果这两个变量刚好落在同一个 cache line 里,那么线程 1 一写 a,CPU 就会把这整行标记成自己最新;线程 2 再写 b,又会把同一行抢过去。于是两个核心来回“打架”,虽然改的不是同一个变量,但底层维护缓存一致性时,看到的是同一块内存,所以会反复失效、同步、重取,最后浪费大量时间在 cache coherence 上,而不是算业务逻辑。counters[8]。结果这 8 个整数很可能挤在一两个 cache line 里,线程越多,互相打得越狠。解决办法不是“加锁”,那只会更糟;真正的修复方式是让高频写入的数据在物理布局上分开,比如 padding、按 cache line 对齐,或者干脆让每个线程持有自己独立的局部状态,最后再汇总。cnt[i]++,cnt 是一个连续的 int cnt[4]。逻辑上每个线程只改自己的下标,但程序吞吐量很差。最可能的原因是什么?int