''

Orien Daily

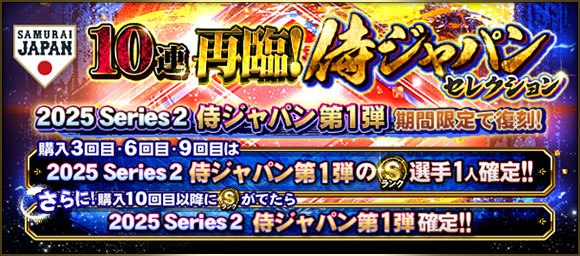
  1. 📸 @prospiA_PR🌎🎌✨🌎🎌✨再臨!侍ジャパンセレクション(2026)第1⃣弾🎌✨🌎🎌✨🌎世界と戦い抜いた侍ジャパンメンバーたちが再び登場!第1弾では 選手や 選手が登場しているよ!ぜひ獲得してね! #大谷翔平 #村上宗隆 #侍ジャパン #プロスピA原文 #MLB日本選手

    📸 @prospiA_PR
    🌎🎌✨🌎🎌✨

    再臨!
    侍ジャパンセレクション(2026)
    第1⃣弾

    🎌✨🌎🎌✨🌎

    世界と戦い抜いた侍ジャパンメンバーたちが再び登場!
    第1弾では 選手や 選手が登場しているよ!
    ぜひ獲得してね! #大谷翔平 #村上宗隆 #侍ジャパン #プロスピA
    原文 #MLB日本選手

  2. 📚 「にあたって」不是万能开场:它只用于“重要节点前的对应动作”很多人写技术邮件或研究计划时,喜欢把「在做……的时候」一律写成「〜にあたって」

    📚 「にあたって」不是万能开场:它只用于“重要节点前的对应动作”

    很多人写技术邮件或研究计划时,喜欢把「在做……的时候」一律写成「〜にあたって」。这就开始失控了。因为「にあたって」不是普通的“时态连接词”,它专门用于某个重要事项、正式阶段、关键节点开始之前,强调“值此之际,需要做相应准备或判断”。所以它适合写发布、迁移、提交、实施、签约、入学这类场景,不适合拿来接日常持续动作。

    比如有人会写「コードを実装するにあたって、まず変数名を決めます」。这句不算彻底错误,但很别扭,因为“实现代码”本身不是那种需要郑重对应的大节点,这里更自然的是「実装する際に」或「実装する前に」。反过来,如果你要写系统切换、实验开始、论文投稿前的正式说明,「にあたって」就很合适,因为它带有“进入这个阶段之前,必须认真处理”的味道。

    它和相近表达的区别要掰开看。「〜際に」只是中性地说“在……的时候/之际”,范围最广,语气最稳,不强调重大性;「〜前に」只说明时间先后,不管这个动作重不重要;「〜にあたって」则多了一层“这是个关键节点,所以后面常接方针、注意事项、准备、确认”。也正因为这样,它一般不接反复发生的小动作,也不太接纯偶然事件。像「サーバーが落ちるにあたって」这种就很怪,服务器宕机不是你主动面对的正式节点。

    例句可以直接拿去用。
    新しい認証基盤への移行にあたって、既存ユーザーのログイン挙動を変更しないことを最優先とした。
    在迁移到新的认证基础设施时,我们把“不改变现有用户的登录行为”放在了最优先。

    論文を投稿するにあたって、関連研究との違いを冒頭で明確に示す必要がある。
    在投稿论文时,有必要在开头明确说明自己与相关研究的区别。

    学内ネットワークで計測を実施するにあたって、事前に管理者の許可を得てください。
    在校内网络上实施测量之前,请事先取得管理员许可。

    💡 記憶ポイント:遇到“发布、迁移、投稿、实施、签约”这种,后面还要接时,用「にあたって」最顺。只是想说“在……的时候”,优先用「際に」;只是想说“在……之前”,就用「前に」。别把「にあたって」拿去接日常小动作。

  3. 🔐 Device Code Phishing:为什么“官方登录码”也能被钓鱼很多人对钓鱼的直觉还停留在“假登录页骗密码”,但现在更危险的一类攻击,恰恰不需要你把密码输进假网站

    🔐 Device Code Phishing:为什么“官方登录码”也能被钓鱼

    很多人对钓鱼的直觉还停留在“假登录页骗密码”,但现在更危险的一类攻击,恰恰不需要你把密码输进假网站。它利用的是 OAuth 2.0 Device Authorization Grant,也就是很多电视、游戏机、CLI 工具常见的“请在另一台设备输入 8 位验证码完成登录”。这套流程本来是给“输入能力差的设备”准备的,设计上没问题,问题出在攻击者可以把“真实平台生成的合法验证码”拿来骗你替他授权。

    事情为什么会发生?因为用户看到的是正确域名、正确登录页、正确验证码,整套交互都像真的。攻击者先在目标平台上发起一次 device flow,拿到一个 user_code,然后把这个码通过邮件、IM、假工单、假客服消息发给你,说“你的账户异常,请立刻输入此验证码验证身份”。你一旦真的在官方页面输入并登录,平台会认为“这次授权已经得到用户同意”,接下来访问令牌会发给谁?不是发给你,而是发给最初发起 device flow 的那个客户端,也就是攻击者控制的程序。

    这类攻击最麻烦的地方就在于,它不靠伪造页面,不靠键盘记录,甚至能绕过一部分“只认官方域名”的安全习惯。用户完成的是一次“真授权”,只是授权对象被偷换了。现实里它常见在 Microsoft 365、GitHub、云平台 CLI、企业 SSO 和各种支持“代码登录”的 SaaS 服务里,尤其适合被用在社工攻击里,因为它比“给我密码”更像正常操作。

    防它不能只喊“别乱点链接”,那太空。关键是让用户在授权最后一步看清“你正在授权给谁”。如果页面显示的是陌生应用名、可疑权限范围,或者请求的是长期离线访问(offline_access)、读取邮箱、读取代码仓库、管理组织之类高权限,就该立刻停下。企业侧更实际的做法是限制 device flow 的适用范围,只允许受信客户端使用,给高风险 OAuth 授权加条件访问策略,监控异常的新应用同意记录,还要尽量关闭普通用户对第三方应用的自由授权能力。很多团队的坑在这里:MFA 做了,反钓鱼培训也做了,但 OAuth 同意界面没人管,于是账户还是被拿走。

    🧪 你在公司 IM 里收到一条“IT 支持”消息:由于邮箱系统升级,请你访问 microsoft.com/devicelogin 并输入代码 F7K9-L2Q 完成验证。页面域名正确,登录后也没有报错。这个操作最核心的风险点是什么?


    💡 核心记忆:看到“官方验证码登录”别只看网址,对安全来说更重要的是“我到底在授权给哪个应用、给了什么权限”。
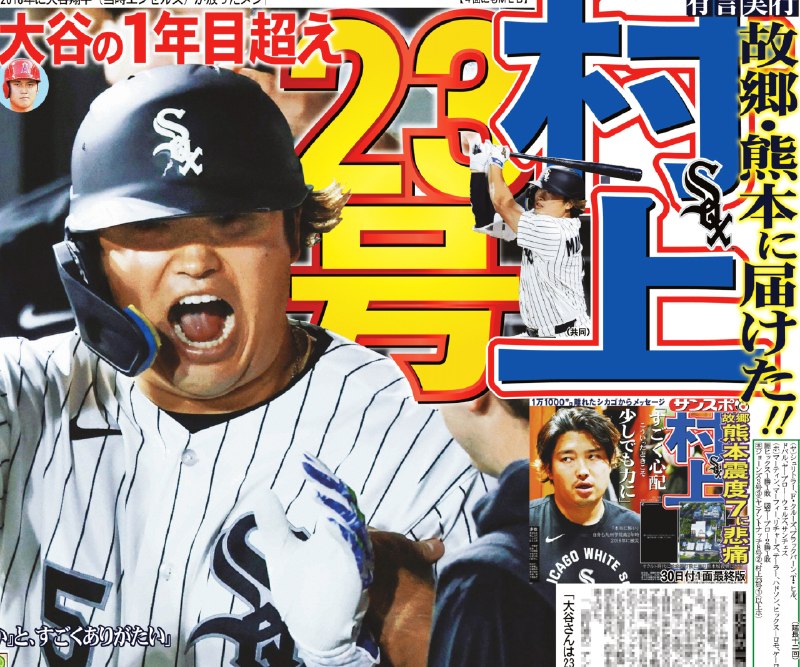
  4. 📸 @sankeisports31日付サンケイスポーツ1面は【 熊本に届けた23号】大谷翔平の1年目を超える一撃は、被災地の人々へ元気と勇気を届けるアーチとなりました

    📸 @sankeisports
    31日付サンケイスポーツ1面は
    【 熊本に届けた23号】
    大谷翔平の1年目を超える一撃は、被災地の人々へ元気と勇気を届けるアーチとなりました。

    詳細はサンスポ紙面で #村上宗隆
    原文 #MLB日本選手

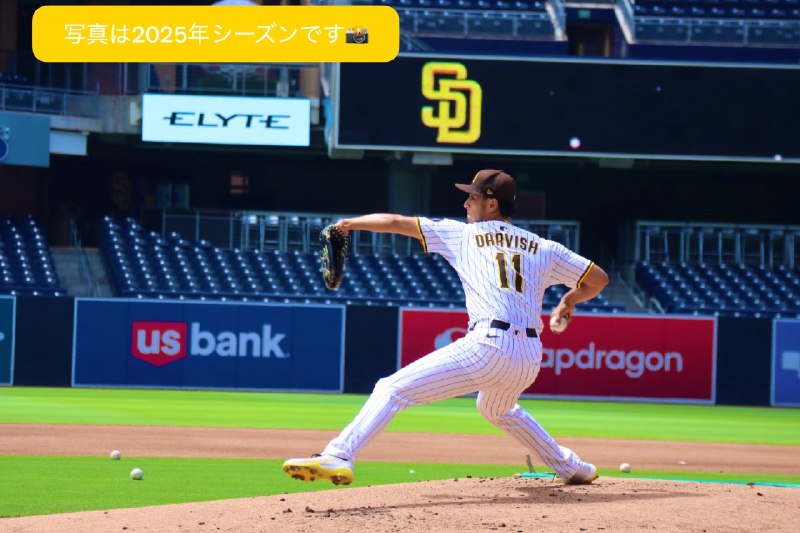
  5. 📸 @YamadaMLB投手にクラブハウスにて、期せずして久しぶりにお会いしました

    📸 @YamadaMLB
    投手にクラブハウスにて、期せずして久しぶりにお会いしました。治療のために球場を訪れたようです。取材としてお話したわけではなかったので会話の内容は詳報しませんが、大まかにいうと「リハビリは順調です」と。チームメートと会うのは約1カ月ぶりだったそうです。 #ダルビッシュ有
    原文 #MLB日本選手