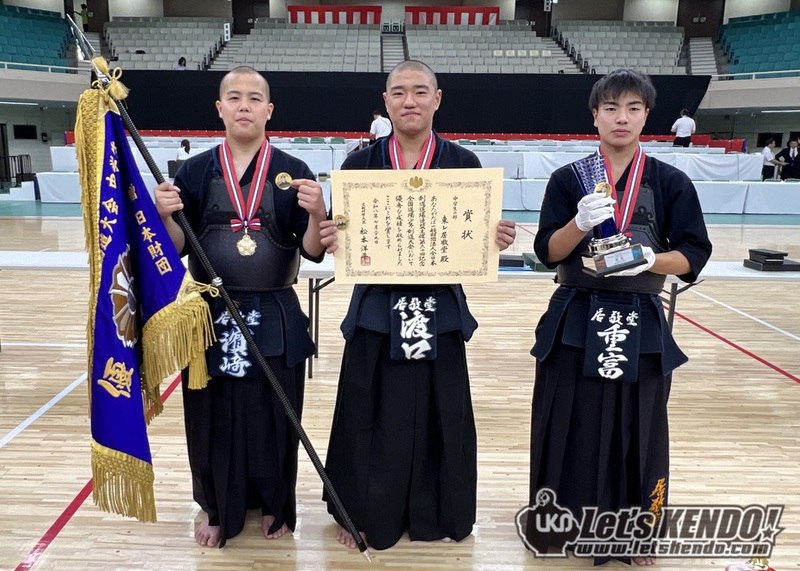
全国道場少年剣道大会、中学生の部がさきほど終わり、東レ居敬堂チームが初優勝!おめでとうございますー
LET'S KENDOに結果などを掲載しています
http://www.letskendo.com
結果
中学生の部
優勝 東レ居敬堂
二位 今宿少年剣道部
三位 習志野武道館、鬼高剣友会A #kendo #剣道 #レッツ剣道
原文 #剣道

alg 字段,告诉服务端“我是用什么算法签的”。如果你的代码把这个字段当成可信输入,攻击者就能试着把原本该用非对称签名的 token,伪装成对称签名的 token,让服务端拿本该公开的公钥去当作 HMAC 密钥验证,结果就是:明明没有私钥,也能伪造出看起来合法的身份令牌。alg,再决定怎么验”,安全边界就倒了。攻击者最喜欢的就是这种“由输入决定防御方式”的代码,因为它表面上看很灵活,实际上是在让敌人选你用哪把锁。verify(token, key) 以为很优雅;kid、jku、x5u 这类会影响取钥方式的字段也不能随便信,否则你修完算法混淆,转头又把密钥来源交给了攻击者。说穿了,这不是数学问题,是边界控制问题:令牌内容可以被看见,但不能决定验证策略。alg,然后调用同一个 verify(),传入的 key 是公开的 RSA 公钥。现在有人说“既然没有私钥,伪造 token 不可能”。这句话错在哪? algalg 可以被看见,但绝不能由它来决定你怎么验签,算法和密钥类型必须由服务端预先固定。