''

Orien Daily

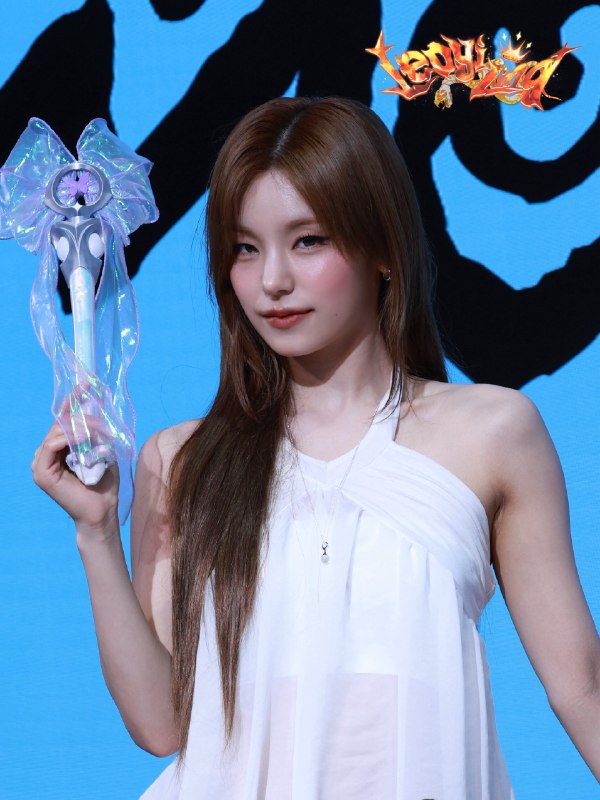
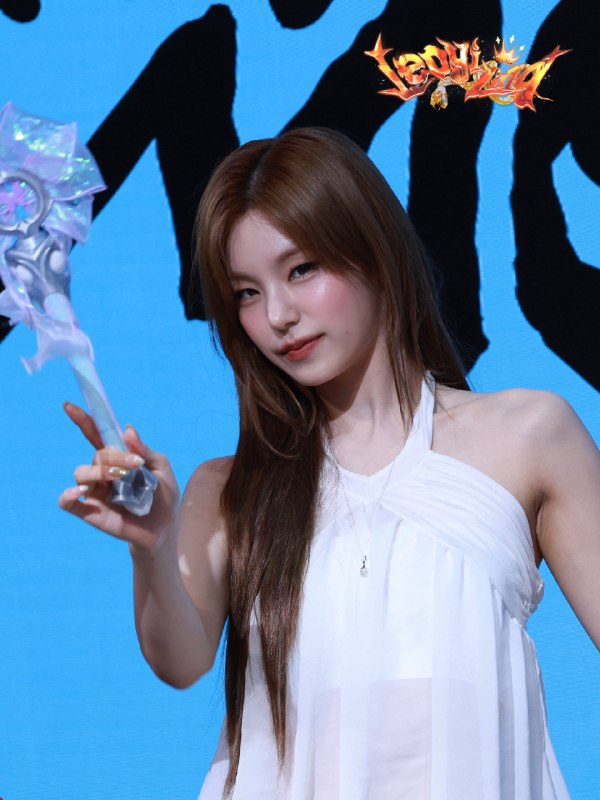
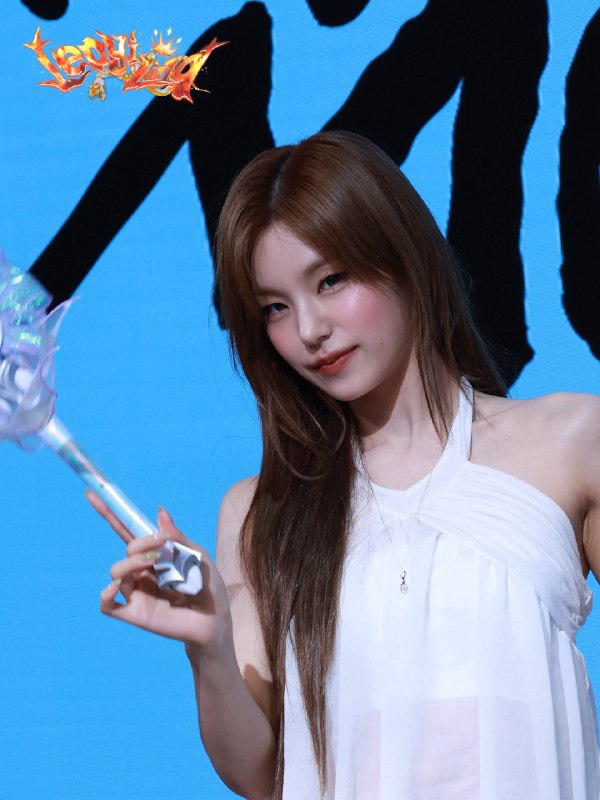
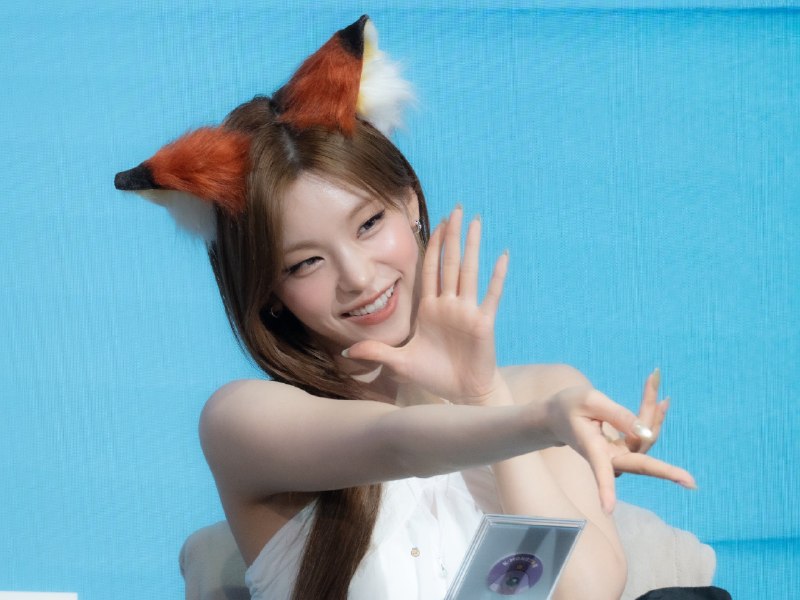
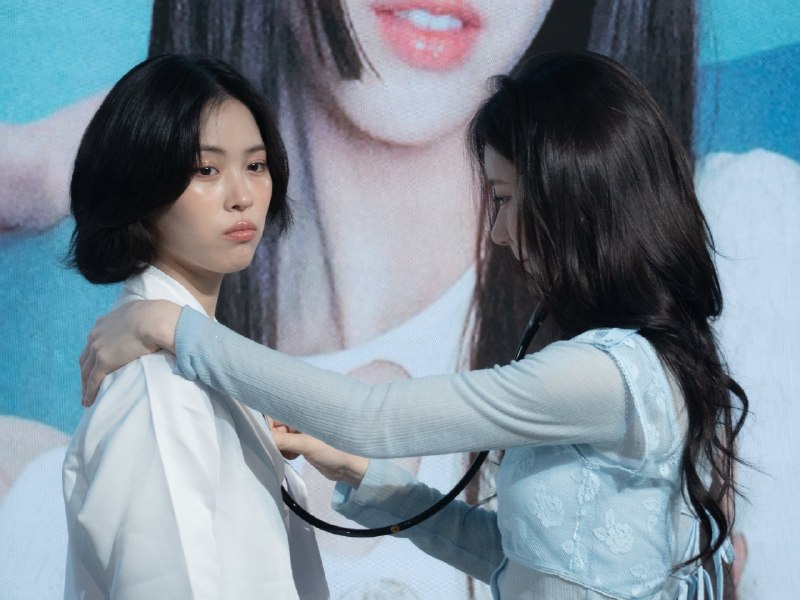
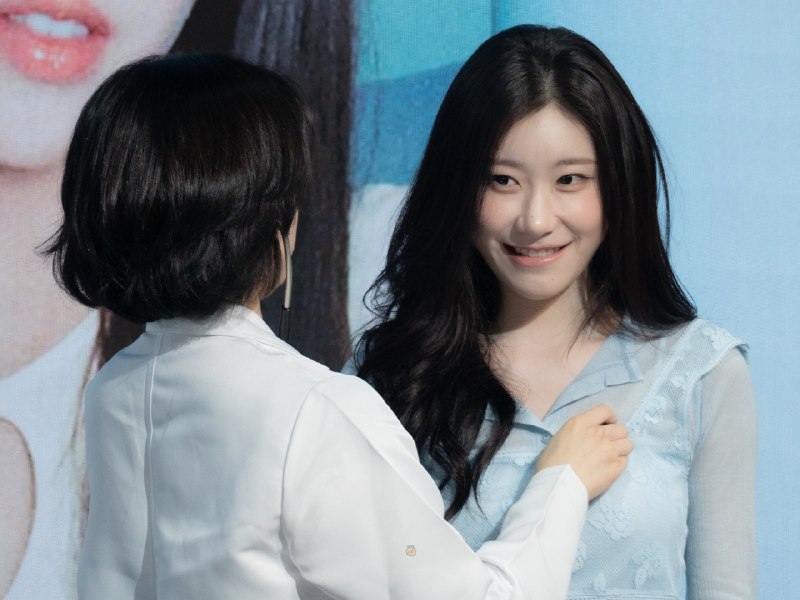
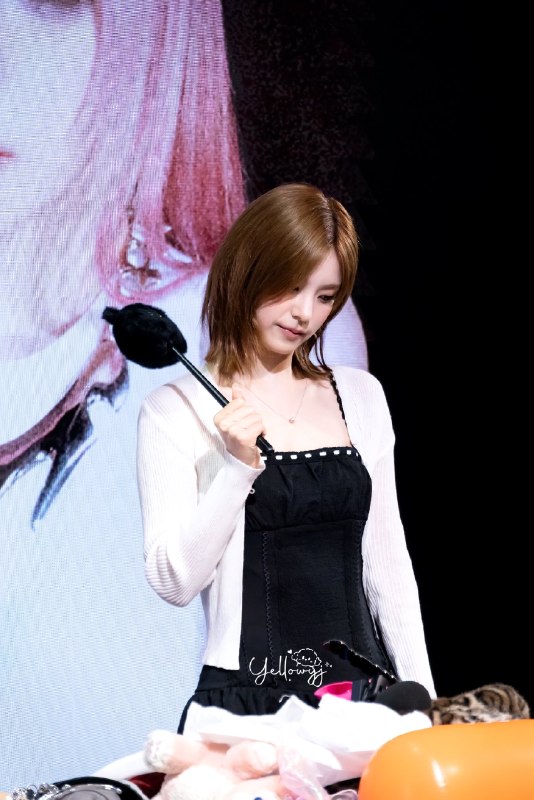
  1. 📸 @leoitzyhere0813 ×3260725 KM Taipei Fansign台北簽售我們這些愛打瓦的就這樣:原本是想上台讓咪用這個敲我頭然後我去剪輯一下🤓VALORANT YEJI🖤💋 I give her Evori Dreamwings Wand🪄260725 KM 台北 Fansign 台北签售我们这些爱打瓦的就是这样:到底是想上台敲敲我的头然后去剪辑一下🤓VALORANT YEJI🖤💋 我给了她 Evori Dreamwings 魔杖🪄 #itzy #있지 #YEJI #예지 #黃禮志 #黄礼志原文 #黄礼志

    📸 @leoitzyhere0813 ×3
    260725 KM Taipei Fansign台北簽售

    我們這些愛打瓦的就這樣:
    原本是想上台讓咪用這個敲我頭然後我去剪輯一下🤓

    VALORANT YEJI🖤💋
    I give her Evori Dreamwings Wand🪄

    260725 KM 台北 Fansign 台北签售

    我们这些爱打瓦的就是这样:
    到底是想上台敲敲我的头然后去剪辑一下🤓

    VALORANT YEJI🖤💋
    我给了她 Evori Dreamwings 魔杖🪄 #itzy #있지 #YEJI #예지 #黃禮志 #黄礼志
    原文 #黄礼志

  2. 📚 「〜にあたって」不是万能正式表达:和「〜際して」怎么分很多人写研究计划、开题邮件、项目文档时,想把句子写得正式一点,就会把“在……时”一律换成「〜にあたって」

    📚 「〜にあたって」不是万能正式表达:和「〜際して」怎么分

    很多人写研究计划、开题邮件、项目文档时,想把句子写得正式一点,就会把“在……时”一律换成「〜にあたって」。结果就容易写出别扭的句子。问题不在于它不高级,而在于它有很明确的使用边界。

    「〜にあたって」通常用于某个重要事项、阶段转换或正式行动开始之前,强调“值此……之际,需要做某事”。它后面常接准备、确认、说明、决策这类动作。比如开始实验、部署系统、提交论文、签署协议,这种“要进入一个关键动作”的场景就很合适。相对地,「〜際して」更像书面正式版的“在……的时候/当……之际”,适用范围比「〜にあたって」更宽,行政通知、规章、公告、说明文里很常见,但它本身不强烈暗示“进入重大阶段”。

    所以区别不是“哪个更正式”,而是「〜にあたって」更强调,「〜際して」更强调。如果只是普通并发事件、一般时间点,硬用「〜にあたって」就会显得用力过猛。比如单纯说“程序执行时发生错误”,写成「実行にあたってエラーが発生した」就不自然,直接用「実行時に」或「実行の際に」更稳。

    例句可以直接套。研究场景里可以说:
    本研究を開始するにあたって、先行研究の整理と評価指標の明確化を行った。
    在开始这项研究之前,我们先整理了先行研究并明确了评价指标。

    安全场景里可以说:
    本番環境へデプロイするにあたって、認証ログと権限設定を再確認してください。
    在部署到生产环境之前,请再次确认认证日志和权限设置。

    更偏通知或书面说明时,可以说:
    外部データを共有する際しては、個人情報が含まれていないことを確認する必要がある。
    在共享外部数据时,需要确认其中不包含个人信息。
    这里如果换成「共有するにあたって」也能通,但语气会更像“在正式开展共享这件事之前,要先做确认”,焦点 slightly 不一样。

    💡 記憶ポイント:

  3. 🔐 JWT 算法混淆:为什么“验签”也会被你自己绕过很多人第一次接触 JWT(JSON Web Token)时,会把它理解成“服务端签个名,客户端带回来,后端再验一下”

    🔐 JWT 算法混淆:为什么“验签”也会被你自己绕过

    很多人第一次接触 JWT(JSON Web Token)时,会把它理解成“服务端签个名,客户端带回来,后端再验一下”。问题就出在这个“验一下”常常不是在验安全边界,而是在验一段可被攻击者影响的元数据。JWT 头里有一个 alg 字段,告诉服务端“我是用什么算法签的”。如果你的代码把这个字段当成可信输入,攻击者就能试着把原本该用非对称签名的 token,伪装成对称签名的 token,让服务端拿本该公开的公钥去当作 HMAC 密钥验证,结果就是:明明没有私钥,也能伪造出看起来合法的身份令牌。

    这事为什么会发生?因为开发者把“算法选择权”交给了 token 自己。系统原本设计是:服务端预先知道应该接受 RS256 还是 ES256,验签逻辑按固定规则走。但一旦实现变成“先读 token 头里的 alg,再决定怎么验”,安全边界就倒了。攻击者最喜欢的就是这种“由输入决定防御方式”的代码,因为它表面上看很灵活,实际上是在让敌人选你用哪把锁。

    现实里它最容易出现在两类地方。第一类是直接调用 JWT 库的默认解析函数,没有显式限制允许的算法集合。第二类是多语言微服务里,一个服务负责签发,另一个服务只会“通用校验”,结果把 RSA 公钥、HMAC 密钥、甚至 JWK 拉取逻辑混在一起。代码能跑,不代表边界是对的。安全协议里最危险的 bug,往往不是密码学算法弱,而是工程实现把“谁说了算”搞反了。

    防这类问题不靠口号,靠死规则。服务端必须自己固定可接受的算法,不从 token 里“学习”算法;对称密钥和非对称密钥的校验路径必须彻底分开,别写一个万能 verify(token, key) 以为很优雅;kid、jku、x5u 这类会影响取钥方式的字段也不能随便信,否则你修完算法混淆,转头又把密钥来源交给了攻击者。说穿了,这不是数学问题,是边界控制问题:令牌内容可以被看见,但不能决定验证策略。

    🧪 你接手了一个旧系统,登录服务签发的是 RS256 的 JWT,资源服务在校验时直接读取 token 头里的 alg,然后调用同一个 verify(),传入的 key 是公开的 RSA 公钥。现在有人说“既然没有私钥,伪造 token 不可能”。这句话错在哪?
    alg

    💡 核心记忆:JWT 的 alg 可以被看见,但绝不能由它来决定你怎么验签,算法和密钥类型必须由服务端预先固定。

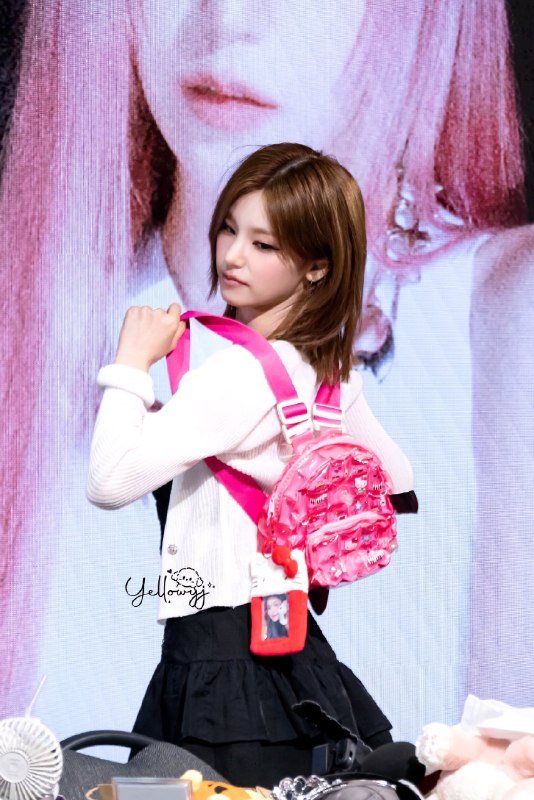
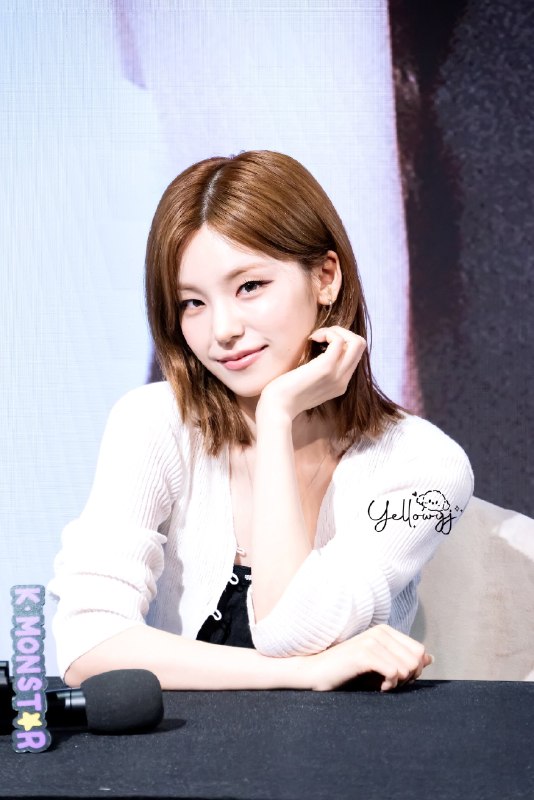
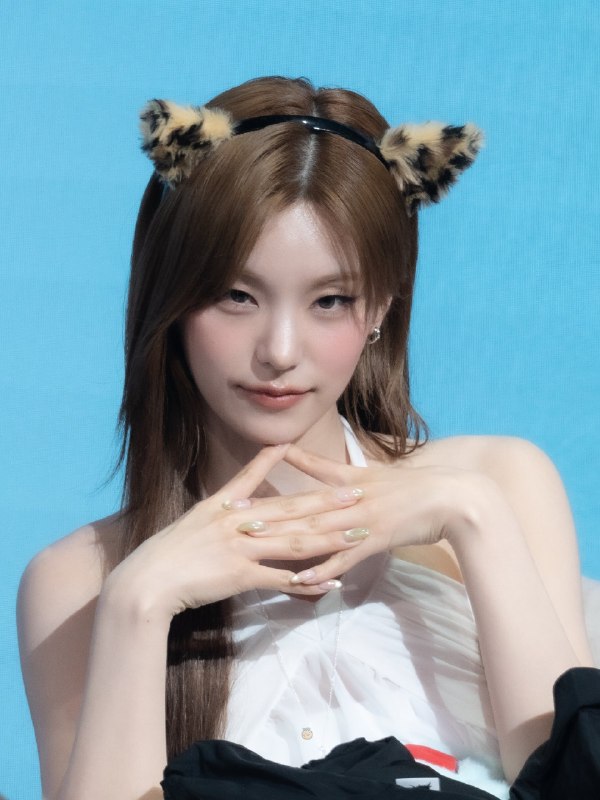
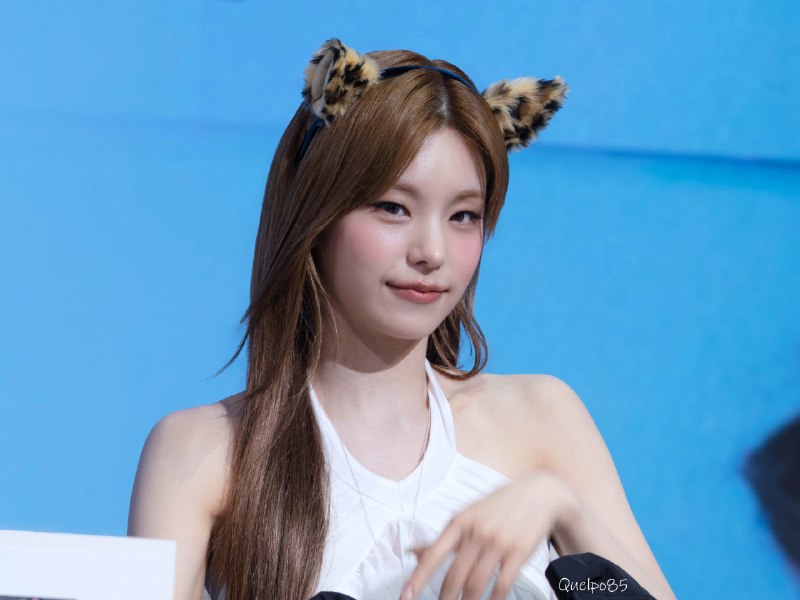
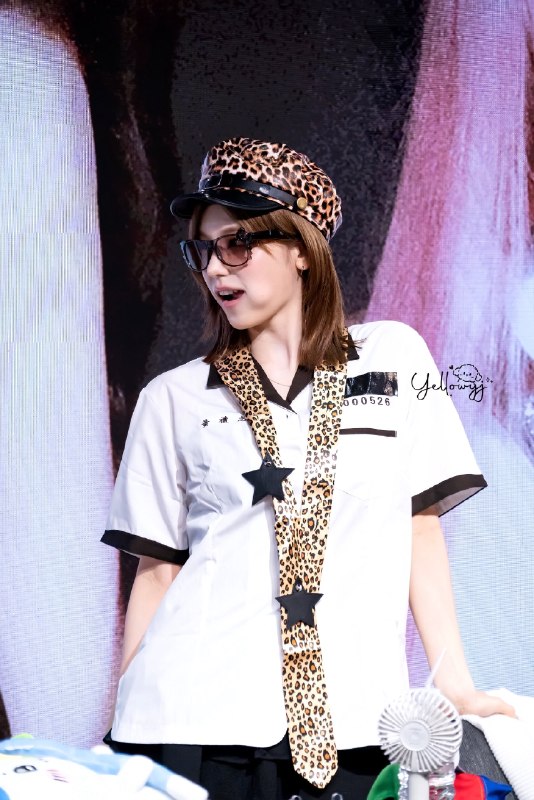
  4. 📸 @Yellow_yj0526260726 KMONSTAR TAIPEI엄마, 유치원에 과자 없대. . . 나 안 갈래🥺 @ITZYofficial260726 凯星台北妈妈,幼儿园没有零食

    📸 @Yellow_yj0526
    260726 KMONSTAR TAIPEI
    엄마, 유치원에 과자 없대. . . 나 안 갈래🥺

    @ITZYofficial

    260726 凯星台北
    妈妈,幼儿园没有零食。 。 。我不想去🥺

    @ITZY官方 #ITZY #있지 #YEJI #예지 #イェジ
    原文 #黄礼志

  5. 🔑 为什么 epoll 不只是“更快的 select”很多人第一次接触 I/O 多路复用时,会把 select、poll、epoll 理解成“谁更快”的版本升级,这个理解太浅了

    🔑 为什么 epoll 不只是“更快的 select”

    很多人第一次接触 I/O 多路复用时,会把 select、poll、epoll 理解成“谁更快”的版本升级,这个理解太浅了。epoll 真正重要的设计点,不是把一个旧接口做了性能优化,而是把“每次都把所有 fd 扫一遍”改成了“内核记住你关心谁,谁真的就绪了再告诉你”。这背后解决的是工作方式的问题,不只是常数优化。

    select 和 poll 的思路很直接:用户态把一批文件描述符交给内核,内核检查一遍哪些可读、可写,然后把结果返回。问题在于,这件事每次调用都要重复做,哪怕这 1 万个连接里只有 3 个真的有数据,内核还是得把 1 万个都看一遍,用户态也还得重新传一遍关注列表。连接数一大,开销就不在“读写数据”本身,而在“反复检查没事发生的对象”。

    epoll 换了个思路。你先用 epoll_ctl 把自己关心的 fd 注册进去,之后内核替你维护这份关注集合。真正有事件发生时,内核把就绪的 fd 放进就绪队列,epoll_wait 取回来的就是这批“已经发生事”的对象。重点在这里:返回结果的规模更接近“活跃连接数”,而不是“总连接数”。这就是为什么它特别适合高并发但大多数连接都很安静的场景,比如网关、聊天服务、反向代理。

    但 epoll 最常见的坑,不在 API,而在事件触发语义。尤其是 edge-triggered,也就是 ET 模式。很多人以为“来了一个可读事件,读一次就行”,结果程序随机卡死。原因很简单:ET 只在状态从“不可读”变成“可读”时提醒你一次,如果缓冲区里其实还有数据没读完,而你提前收手了,后面可能就再也收不到通知。正确做法通常是一直读到返回 EAGAIN 为止,把这次能吃掉的数据全吃掉。level-triggered,也就是 LT 模式,行为更像“只要你还没处理完,我就继续提醒你”,更稳,更适合初学时先把模型跑对。

    所以,epoll 的设计哲学不是“帮你省一点循环”,而是把“关注集合”和“就绪结果”拆开,把重复劳动挪到一次性注册里,把运行时成本尽量压到真正有事件的对象上。这个思路在系统设计里很常见:别每轮都重新扫描世界,应该让系统在变化发生时主动暴露变化。

    🧪 如果一个 socket 使用 epoll 的 ET 模式,并且一次可读事件到来后你只 read 了一部分数据就返回事件循环,最可能出现什么后果?

    💡 易混淆点:epoll 更高效不等于任何场景都更快,真正容易搞错的边界是“连接总数很多但活跃很少”与“连接本来就不多”这两类负载完全不是一回事。

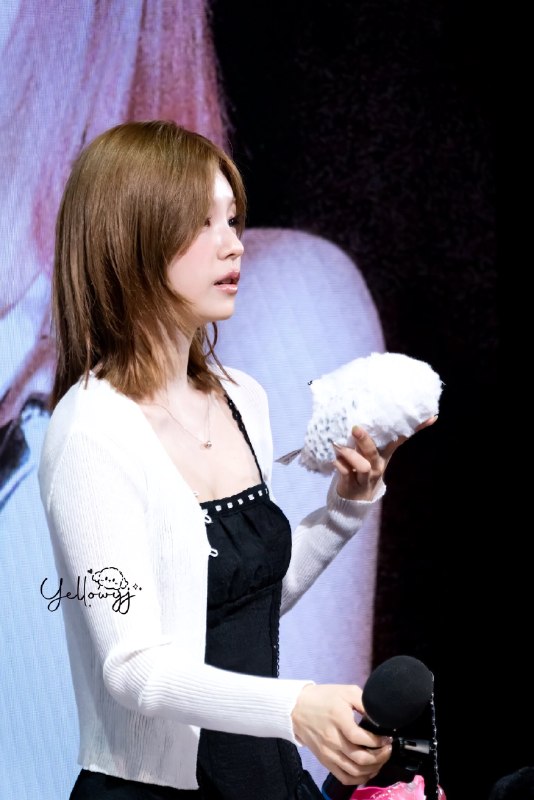
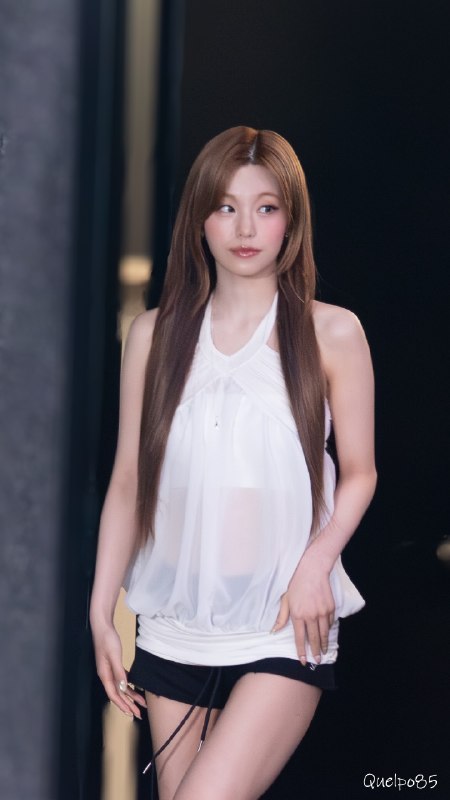
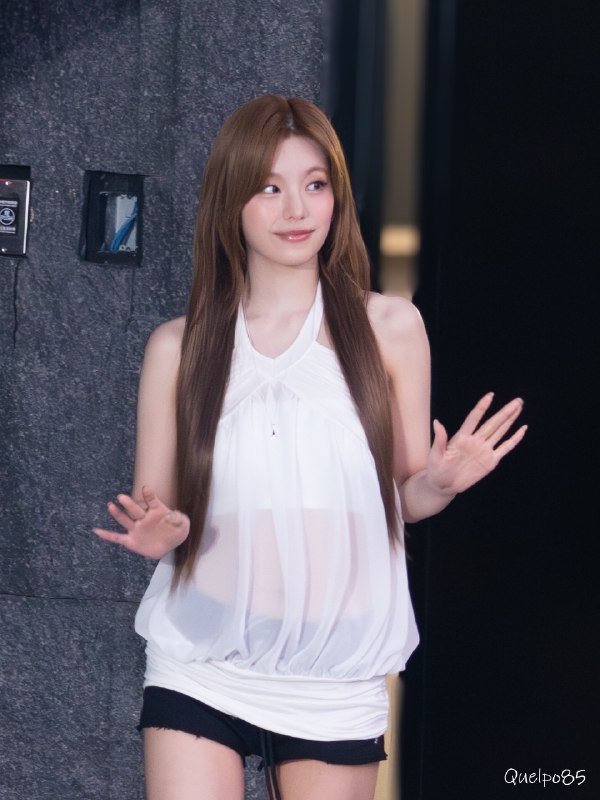
  6. 📸 @Yellow_yj0526260726 KMONSTAR TAIPEI어떻게 노는 거지? 아무튼 손에 들면 되는 거 맞지?🤓 @ITZYofficial260726 凯星台北你怎么玩?反正拿在手上就可以了吧?🤓 @ITZY官方 #ITZY #있지 #YEJI #예지 #イェジ原文 #黄礼志

    📸 @Yellow_yj0526
    260726 KMONSTAR TAIPEI
    어떻게 노는 거지? 아무튼 손에 들면 되는 거 맞지?🤓

    @ITZYofficial

    260726 凯星台北
    你怎么玩?反正拿在手上就可以了吧?🤓

    @ITZY官方 #ITZY #있지 #YEJI #예지 #イェジ
    原文 #黄礼志