皆様おはようございます😊
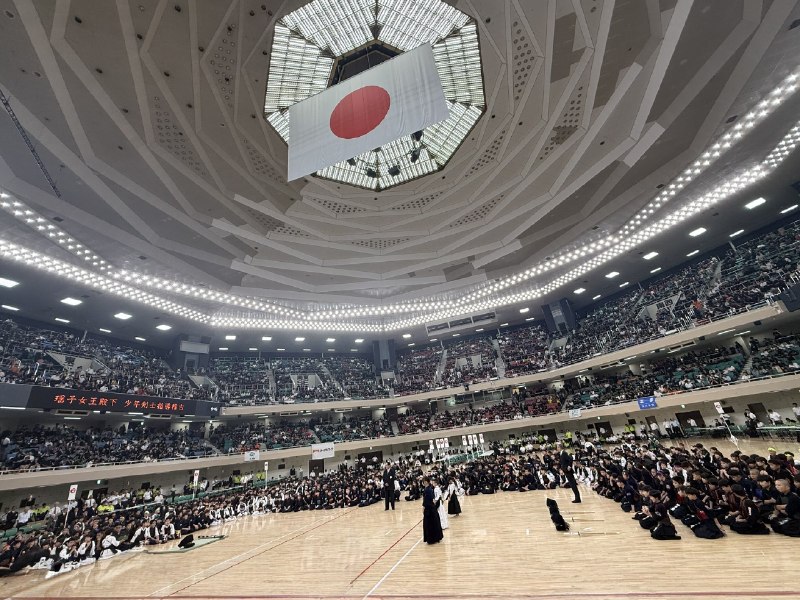
昨日(7/28)夜 稽古
2026年185回目
昇段審査も近いこともあり、いつもより多く形稽古
3段を受審する大人、JK
そして、いつも通りにT先生
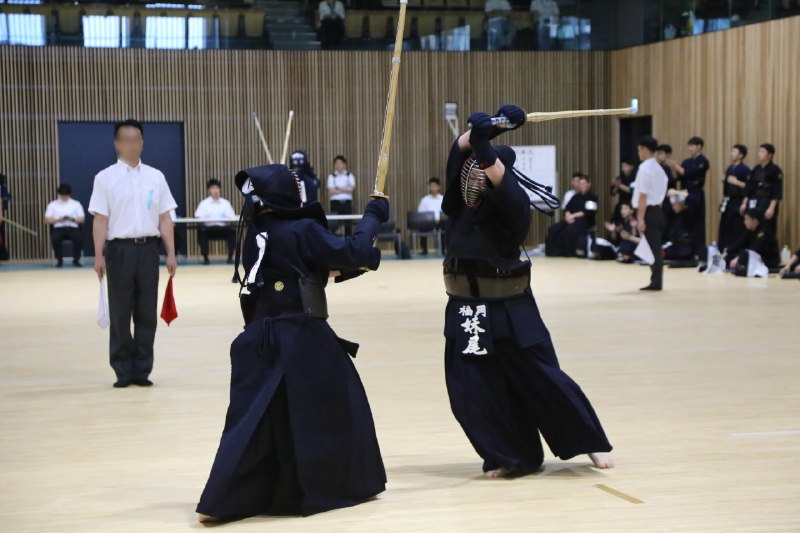
面つけての稽古はいつも通りT先生
DS、DC、昇段審査で確実に当たる方と
稽古しました
う〜ん、もう少し早く攻めて打てればよいけど #剣道
原文 #剣道

127.0.0.1、内网地址、云平台元数据服务,但业务服务器往往可以。于是一个看起来只是“帮你抓取图片 URL”“读取 webhook 地址”“预览远程文件”的功能,只要把用户提供的地址直接交给后端去请求,就可能变成一把通向内网的钥匙。169.254.169.254 这个地址可能暴露实例身份凭证;一旦拿到临时 Access Key,问题就不再是“读到一段数据”,而是横向访问对象存储、消息队列,甚至整个云账号里的其他资源。127.0.0.1,别人就用十进制、八进制、IPv6、DNS 解析跳转,或者先指向外部域名再让它解析到内网。真正靠谱的做法是把“服务器能主动连谁”变成默认拒绝,只允许业务明确需要的目标。也就是说,先做 egress allowlist,再做 URL 解析后的真实地址校验,校验的是最终 IP,不是用户输入的那串文本。同时,云上一定要关心 metadata 的保护机制,比如 AWS IMDSv2,不要让实例凭证裸奔;应用层面则尽量别让后端去请求用户任意给的 URL,如果业务上非做不可,就把它扔进隔离网络和低权限容器里跑。127.0.0.1、localhost 和 169.254.169.254 的情况,于是觉得 SSRF 风险已经解决。这个判断对吗?为什么?答案: