''

Orien Daily

  1. 📸 @nisiosazane見切り反撃のタイミングは確かにゲームやってない人には難しいですねこれは小夏さんが苦戦したのも分かります笑 #加藤小夏 #SILENTHILLf原文 #加藤小夏

    📸 @nisiosazane
    見切り反撃のタイミングは確かにゲームやってない人には難しいですね
    これは小夏さんが苦戦したのも分かります笑 #加藤小夏 #SILENTHILLf
    原文 #加藤小夏

  2. 📚 「〜にあたって」不是普通的“之前”:它只用于重要节点很多人会把「開発する前に」「提出する前に」一股脑换成更正式的「開発するにあたって」「提出するにあたって」,结果句子看起来高级了,日语却变怪了

    📚 「〜にあたって」不是普通的“之前”:它只用于重要节点

    很多人会把「開発する前に」「提出する前に」一股脑换成更正式的「開発するにあたって」「提出するにあたって」,结果句子看起来高级了,日语却变怪了。因为「〜にあたって」不是单纯表示时间先后,它强调的是“面临某个重要事项、阶段转换或正式行动之际,需要做相应准备或说明”。所以它常见于研究说明、系统导入、安全运维规范、项目启动这类正式场景。

    它和「〜前に」最大的区别是:前者只是“在……之前”,范围很宽,日常动作也能用;后者带有“值此重要节点”的感觉,不能随便套在普通小动作上。比如「昼ご飯を食べるにあたって」就很别扭,因为吃午饭不是什么正式节点。它和「〜際して」也接近,但「〜際して」更书面、更硬,常见于通知、公告、规章;「〜にあたって」则更像“在着手这个重要事项时”,既正式,又比「〜際して」稍微有动作感。

    看几个能直接套用的场景。

    新しい認証基盤を導入するにあたって、既存ユーザーへの影響を事前に検証する必要がある。
    在导入新的认证基础设施时,有必要事先验证对现有用户的影响。

    論文を投稿するにあたって、関連研究との差分を一文で説明できるようにしておくべきだ。
    在投稿论文时,最好先准备到能用一句话说明自己与相关研究的区别。

    機密データを学外の環境で扱うにあたって、アクセス権限とログ保存方針を明確に定める。
    在校外环境处理机密数据时,需要明确规定访问权限和日志保存方针。

    如果只是单纯说“做某事前先做另一件事”,用「〜前に」就够了。比如「実験を始める前に、設定ファイルを確認する」。如果是通知、公告、规章中的郑重书面语,可以换成「〜に際して」。比如「サービス終了に際して、保存データの扱いを案内します」。但你想表达“面对一个正式、重要、往往不可随便回头的动作节点”,这时「〜にあたって」最自然。

    💡 記憶ポイント:

  3. 🔐 为什么 SSRF 总能打到云主机元数据服务很多人第一次学 SSRF(Server-Side Request Forgery,服务端请求伪造)时,会把它理解成“让服务器替你访问一个 URL”

    🔐 为什么 SSRF 总能打到云主机元数据服务

    很多人第一次学 SSRF(Server-Side Request Forgery,服务端请求伪造)时,会把它理解成“让服务器替你访问一个 URL”。这句话没错,但太轻了。真正危险的地方在于:服务器看到的网络世界,和外部用户看到的根本不是一回事。你在浏览器里访问不到 127.0.0.1、169.254.169.254、内网 Redis、Kubernetes API,但应用服务器自己往往能访问,因为这些地址本来就是给“机器自己”用的。

    云环境里最经典的目标就是元数据服务(metadata service)。以 AWS 为例,老版本 IMDSv1 会在 169.254.169.254 这个链路本地地址上提供实例身份信息,甚至临时凭证。开发者本来是想让自己写的程序方便拿到 IAM Role 凭证,于是把这扇门开在机器旁边。问题在于,只要你的应用里有“帮用户取 URL 内容”“抓取图片”“网页预览”“导入远程文件”这种功能,而又没有严格限制目标地址,攻击者就能把这个功能拐弯用到元数据服务上。表面上是应用在请求,实际上是攻击者借你的服务器拿钥匙。

    这就是为什么现实里的 SSRF 经常不是直接打外网,而是先摸内网,再拿凭证,再横向移动。你以为只是一个读网页的小功能,最后可能变成云账号权限泄露。很多事故不是因为密码太弱,而是因为服务器被允许替别人访问了它本不该访问的地方。

    防 SSRF 也别搞成一堆漂亮口号,核心就几件事。第一,不要做“任意 URL 获取器”,最好改成白名单目标,只允许访问明确批准的域名和协议。第二,解析 URL 不能只看字符串,要在 DNS 解析后校验最终 IP,拦住 127.0.0.0/8、10.0.0.0/8、172.16.0.0/12、192.168.0.0/16、169.254.0.0/16 这些本地和内网地址,不然别人会用域名跳转、DNS Rebinding、整数 IP、IPv6 映射这些花样绕过去。第三,从网络层限制出站访问,比在业务代码里堆 if 靠谱得多。第四,在云上直接关掉高风险入口,比如 AWS 优先使用 IMDSv2,它要求先拿 token,再访问元数据,能挡掉一批最粗暴的 SSRF 利用链。

    🧪 某团队做了一个“上传头像 by URL”的功能,后端会下载用户给的图片链接并保存。开发者已经禁止了 URL 中出现 169.254.169.254 这个字符串,于是觉得元数据服务安全了。攻击者改用一个自己控制的域名,DNS 解析结果指向 169.254.169.254。这个防护还挡得住吗?为什么?


    💡 核心记忆:SSRF 的本质不是“让服务器访问一个链接”,而是“借服务器的网络位置和身份去碰你碰不到的东西”。

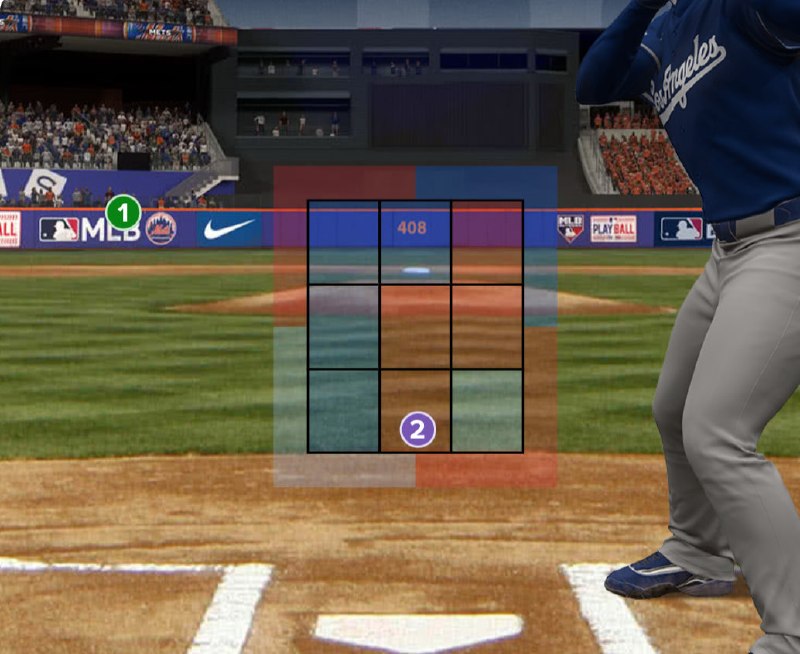
  4. 📸 @30R9gmaMUy3guDJ大谷翔平選手の第5打席はレフトフライ再び外野に運ぶも、レフト守備範囲内に試合は9回4-3でドジャースがリード中!①三ゴロ②遊失③見三振④左飛④左飛 #大谷翔平 #ドジャース原文 #MLB日本選手

    📸 @30R9gmaMUy3guDJ
    大谷翔平選手の
    第5打席はレフトフライ

    再び外野に運ぶも、レフト守備範囲内に
    試合は9回4-3でドジャースがリード中!

    ①三ゴロ②遊失③見三振④左飛④左飛 #大谷翔平 #ドジャース
    原文 #MLB日本選手