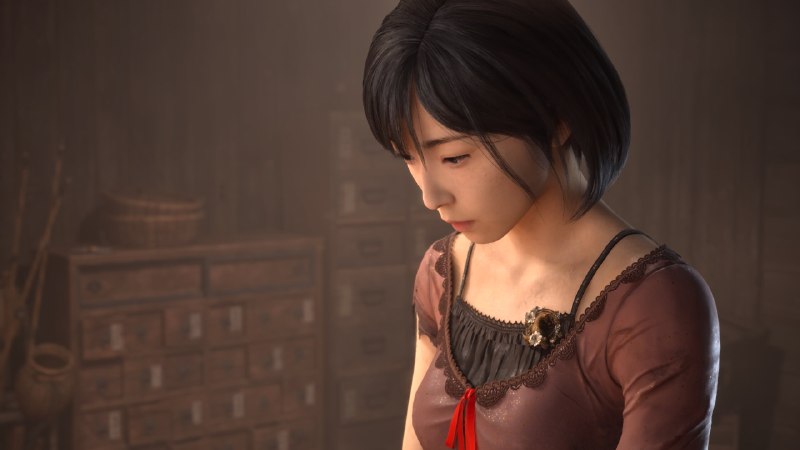
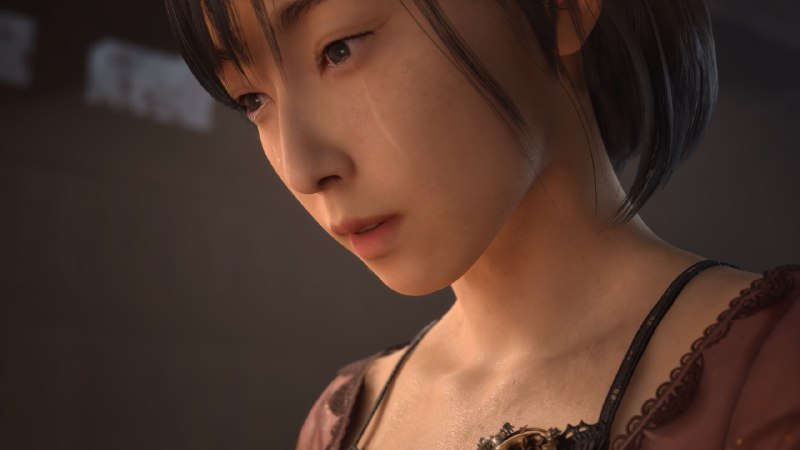
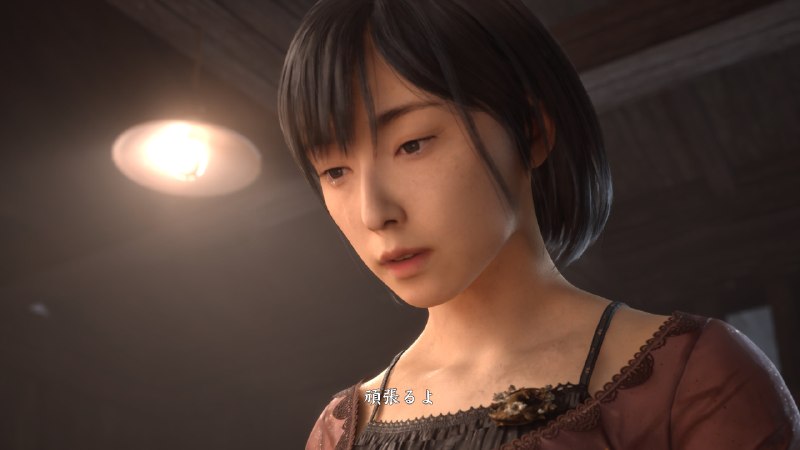
昨日の小夏さんの配信であった小屋でのシーン、実は私好きなんです!!
涙を流し修の手紙を読む雛子さんの姿が忘れられらないです😢
修に頼らず頑張ろうと決心する雛子さんがとてもステキでした🥰🥰
#加藤小夏 #SILENTHILLf
原文 #加藤小夏

cifs/host 的票据去碰 SMB,共享、计划任务、远程服务控制都可能被串起来。如果拿到的是 http/ 或 mssqlsvc/ 这类 SPN 对应账户的密钥,攻击面就会变成 Web 管理后台、数据库服务甚至应用层数据。它可怕的地方不在“理论上能做”,而在于很多环境里服务账户权限本来就配得过大,结果一个服务密钥泄露,后面不只是这个服务出事,而是一串依赖它的资源一起沦陷。x 现在到底是哪次赋值后的 x,而是直接看到 x1、x2、x3 分别来自哪里,这让常量传播、死代码删除、值范围分析这些优化变得直接得多。if 的两个分支都给 x 赋了不同结果,那么汇合点就用 φ 函数表达“这里的值取决于你是从哪条边走过来的”。φ 不是运行时真的调用了一个函数,它更像是控制流图上的占位符,告诉编译器:在这个点上,值的来源有多个候选,但每条路径上其实仍然很明确。y3 = x2 + 1,而 x2 明明是常量 4,那就能立刻把 y3 改写成 5;如果后面没人再用 y3,这条计算还能被删掉。要是没有 SSA,编译器得先证明中间没有别的赋值悄悄改过 x,分析会复杂得多。说白了,SSA 不是让程序跑得更快的魔法,它是让“证明某段代码可以安全优化”这件事变简单了。编译器真正值钱的地方,不是会不会做优化,而是能不能在不改错行为的前提下放心地做优化。v 在 if 和 else 两个分支里都被重新赋值,控制流汇合后还要继续使用它,那么在 SSA 里通常为什么需要引入 φ 函数? v