皆様おはようございます😊
昨日(7/18)のうちにポスト…寝落ち😓
昨日(7/18)夜というか夕方
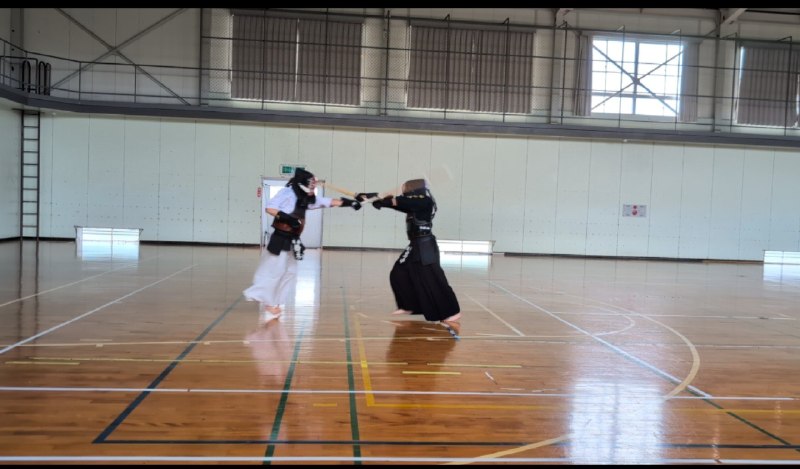
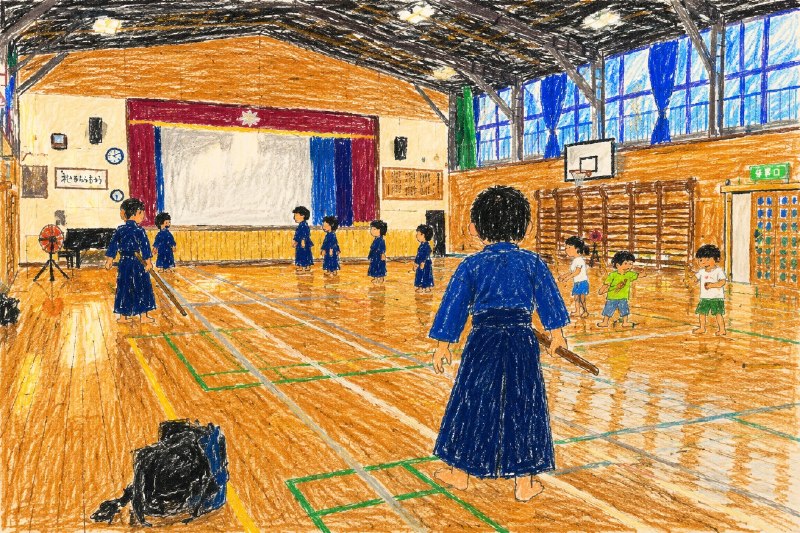
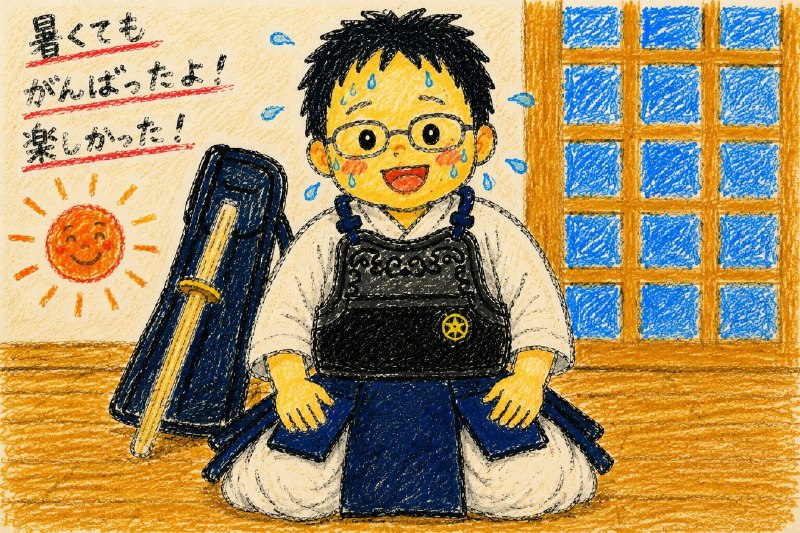
所属道場 稽古
2026年176回目
子供時間は小学生低学年に木刀による剣道基本技稽古法を指導
大人時間は、7段先生にかかり
6段先生に基本面打ち稽古をいただき
若5段先生と審査立合稽古
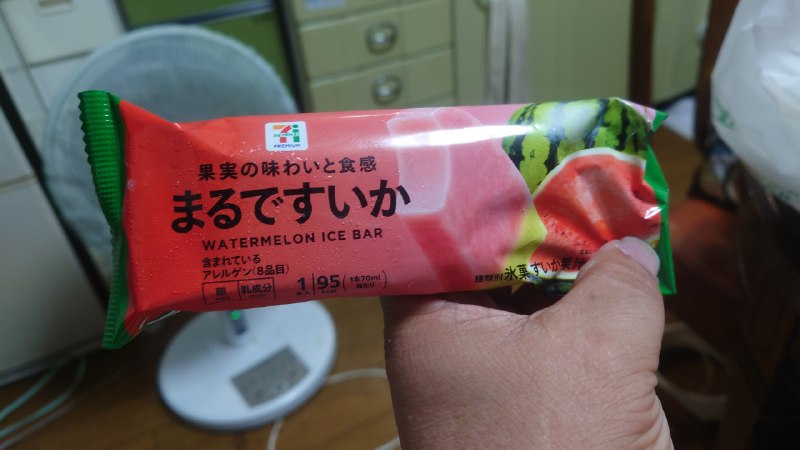
暑かった🥵 #剣道
原文 #剣道

alg 字段,告诉接收方“我用的是哪种算法”。问题就出在这里——如果服务端傻乎乎地信了这个字段,让令牌自己决定该怎么被验证,攻击者就有机会把“本该用非对称密钥验证的令牌”,伪装成“用对称密钥验证的令牌”,甚至在更糟的实现里直接改成 none。这不是密码学失效,而是实现者把控制权交给了不可信输入。HS256 就切到 HMAC 模式,而且还把“本来公开的 RSA 公钥”当成 HMAC 的 secret 去验,那攻击者就能用这个公开公钥自己生成一个“合法”签名。于是整个认证系统从“只有私钥持有者能签”退化成“谁拿到公钥谁都能签”。这就是 Algorithm Confusion 的本质:不是数学被攻破,是程序把不同信任模型混在了一起。kid 这种字段如果还能触发本地文件读取、远程取 key、或从多个 key 中随便选,那问题只会更大。alg,如果是 RS256 就用公钥验签,如果是 HS256 就把同一份配置里的 publicKey 字符串当作 HMAC secret。现在攻击者只能拿到公开公钥,不能拿到私钥。这个系统还能被伪造管理员 token 吗?为什么?答案:algHS256