''

Orien Daily

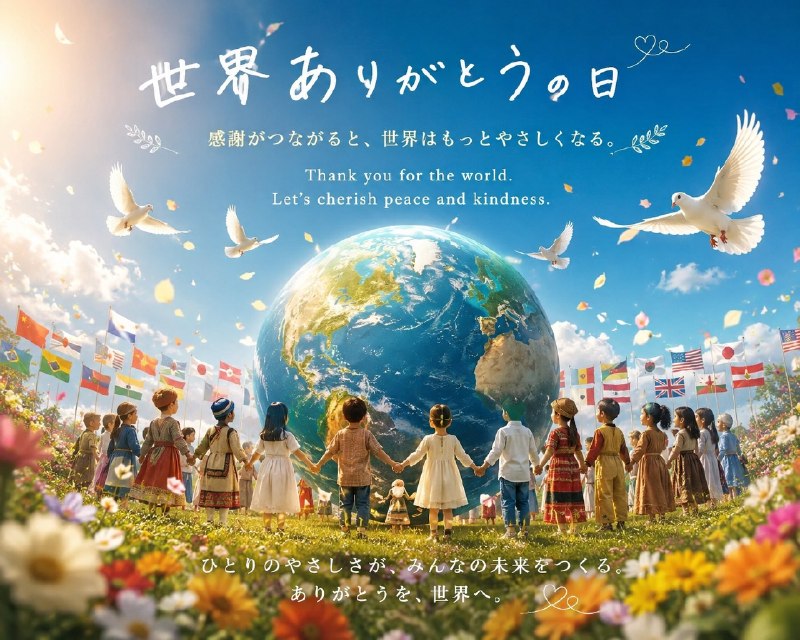
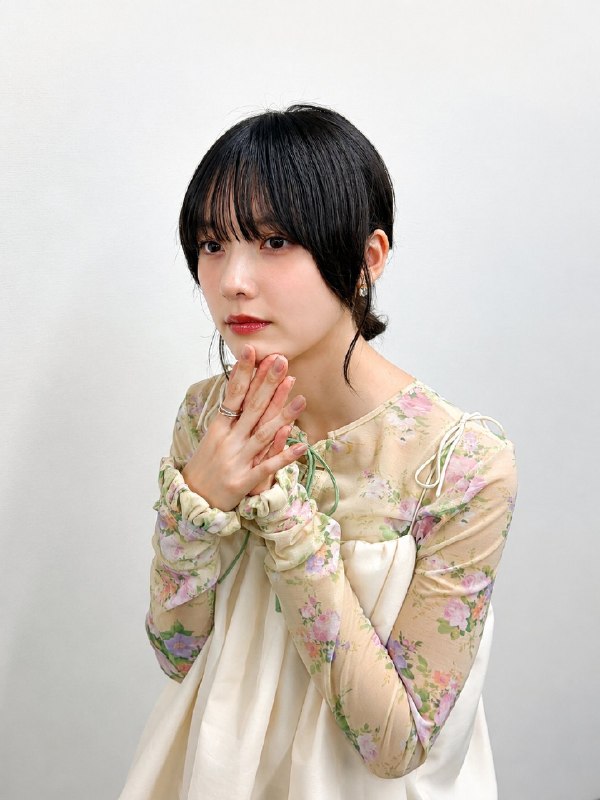
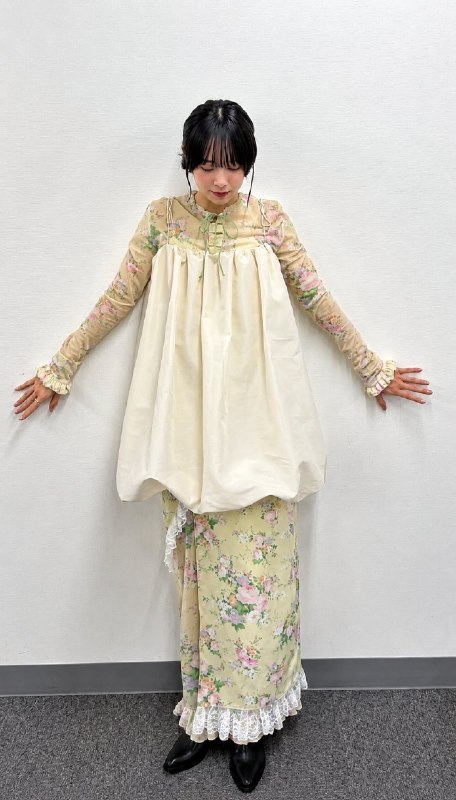
  1. 📸 @belleequipe1031 ×3今日は らしいなるほど、ちゃっぴーが考えるイメージはこんな感じなのね小夏さんが考えてる世界平和に、もしかしたら近いかもボクは最高な推しがファンに笑いかけてくれる日常のイベントがあれば、世界ありがとう!!言っちゃうよね😉自分、チョロいんでww #世界ありがとうの日 #加藤小夏原文 #加藤小夏

    📸 @belleequipe1031 ×3
    今日は らしい
    なるほど、ちゃっぴーが考えるイメージはこんな感じなのね
    小夏さんが考えてる世界平和に、もしかしたら近いかも

    ボクは最高な推しがファンに笑いかけてくれる日常のイベントがあれば、世界ありがとう!!言っちゃうよね😉
    自分、チョロいんでww #世界ありがとうの日 #加藤小夏
    原文 #加藤小夏

  2. 📚 「〜にあたって」和「〜際して」怎么分:不是都等于“在……之际”很多人写技术邮件或研究计划时,会把「実験を始めるにあたって」「公開に際して」混着用,语法上未必错,但语感差得很明显

    📚 「〜にあたって」和「〜際して」怎么分:不是都等于“在……之际”

    很多人写技术邮件或研究计划时,会把「実験を始めるにあたって」「公開に際して」混着用,语法上未必错,但语感差得很明显。先抓场景:「〜にあたって」更像“在开始某个重要行动之前,带着准备、判断、说明去做”;「〜際して」更像“在某个正式时点、制度性节点上,借这个时机说明或处理某事”。所以它们都能翻成“在……时”,但落点不一样。

    如果你要写“开始研究、导入系统、提交论文前,需要先确认什么”,优先用「〜にあたって」。它常接有明确准备意味的大动作,比如 導入する、開始する、実施する、応募する。反过来,如果是“发布、签约、迁移、事故应对这种事件发生之际,要通知、致歉、说明、遵守规则”,更自然的是「〜際して」。它比「〜にあたって」更书面、更公告体。

    还有一个边界别踩错:「〜にあたって」一般不接太小、太瞬间的动作。比如「メールを送るにあたって」就有点用力过猛,除非你强调这是正式发送前的审查流程。普通小动作直接用「送る前に」更干净。你如果只是想说“在登录时”“在编译时”,很多时候也别硬上这两个句型,用「〜際に」「〜ときに」更自然。

    例句直接拿去用:

    新しい認証基盤を導入するにあたって、既存ユーザーへの影響を事前に検証する必要がある。
    在导入新的认证基础设施之前,有必要事先验证对现有用户的影响。

    論文を投稿するにあたって、関連研究との違いを一文で説明できるようにしておくべきだ。
    在投稿论文之前,最好先准备好能用一句话说清自己和相关研究的区别。

    データベース移行に際して、一時的なサービス停止が発生する可能性があります。
    在数据库迁移之际,可能会发生暂时的服务中断。

    情報漏えい事故の公表に際して、原因と再発防止策を明確に示した。
    在公布信息泄露事故时,明确说明了原因和防止再次发生的对策。

    💡 記憶ポイント:

  3. 🔐 JWT 不是会话,签名不等于安全很多人第一次接触 JWT(JSON Web Token)时,会把它理解成“更高级的登录态”

    🔐 JWT 不是会话,签名不等于安全

    很多人第一次接触 JWT(JSON Web Token)时,会把它理解成“更高级的登录态”。这一步就容易踩坑。JWT 的核心作用不是“让服务器记住你”,而是“让服务器相信这段令牌里的内容没被篡改”。它通常由三段组成:header、payload、signature。前两段只是 Base64URL 编码,谁都能解开看;真正提供保护的是最后的签名。问题也正出在这里:很多系统把“签名有效”误当成“内容可信到可以随便塞敏感信息”。

    为什么会出事?因为开发者常把用户角色、权限范围、邮箱、内部编号,甚至临时授权状态直接放进 payload,然后让业务代码到处读取。这样一来,只要密钥泄露、算法校验写错、密钥管理混乱,攻击者就能伪造一个“签名正确”的高权限令牌。更糟的是,JWT 默认是自包含的,它不像传统 session 那样天然依赖服务端状态,所以一旦签发出去,在过期前往往很难立刻失效。现实里常见的事故不是“JWT 被破解”,而是“JWT 被滥用”:过期时间设太长、刷新机制混乱、服务端不校验 audience/issuer、把注销和权限变更当成了前端问题。

    真正实用的防法很朴素。第一,JWT 里不要放不该长期暴露的敏感数据,payload 不是保险箱。第二,永远固定允许的算法,不要让 token 自己决定你怎么验它。第三,严格校验 iss、aud、exp、nbf,这些字段不是摆设。第四,密钥要轮换,签名密钥和别的业务密钥分开。第五,如果你的业务需要“随时踢下线”或“权限变更立刻生效”,那就别神化无状态,老老实实加服务端状态表、黑名单或短生命周期 access token + refresh token 机制。安全不是追求酷,而是别把撤销控制权送出去。

    🧪 场景分析题:某后台系统把 role: "admin" 写进 JWT payload,token 有效期 30 天。管理员今天被降权,但他手机里旧 token 还没过期,系统每次只验证签名和 exp。此时最大的安全问题是什么?答案:

    💡 核心记忆:JWT 只能证明“这段数据是谁签的、有没有被改”,不能天然解决“权限该不该现在还有效”。

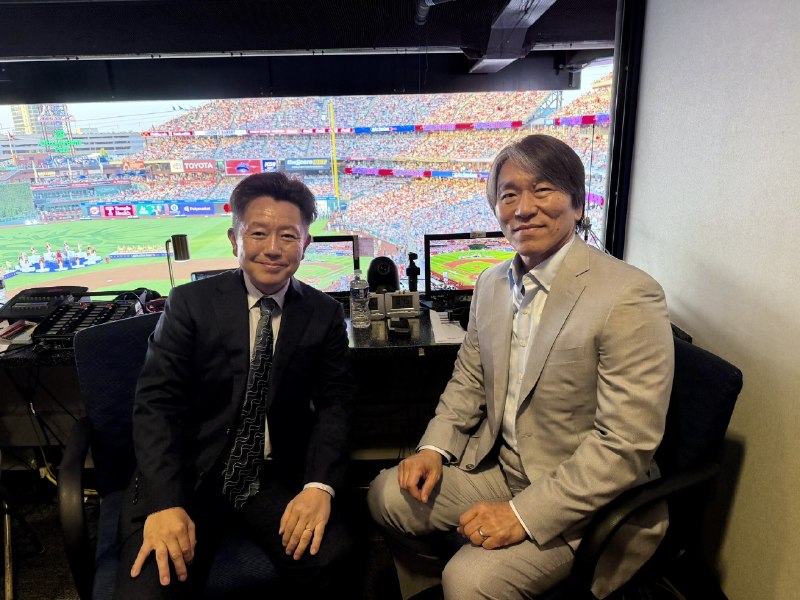
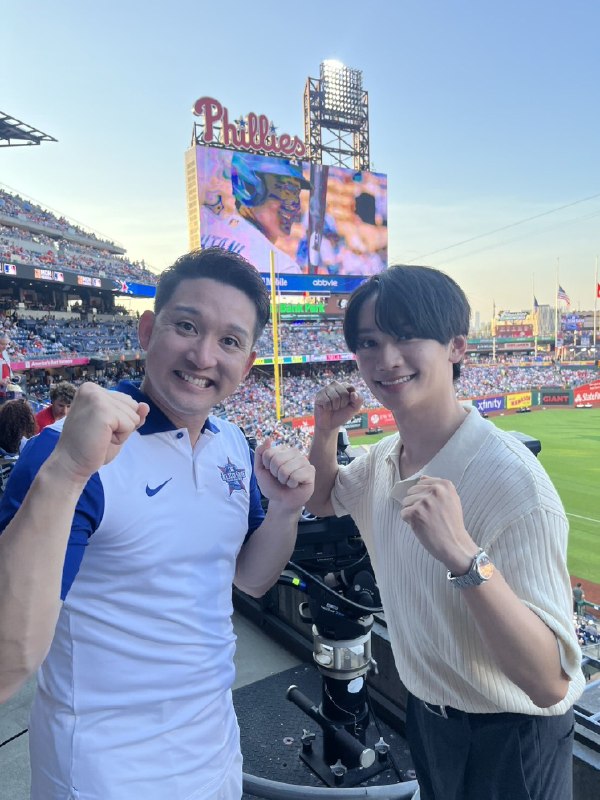
  4. 📸 @tbs_baseball ×2このあと9時から!世界最高峰のスターが集う祭典🏟️🤩日本からは が参加🙌🎙️解説 レジェンド さん🎤リポート さん🔵スペシャルリポーター さん(さらに!放送の中で、村上選手から生電話📞⚡️お楽しみに🙌 #MLBオールスター🔔 #村上宗隆 #山本由伸 #松井秀喜 #杉谷拳士 #藤原丈一郎 #なにわ男子)原文 #MLB日本選手

    📸 @tbs_baseball ×2
    このあと9時から!


    世界最高峰のスターが集う祭典🏟️🤩
    日本からは が参加🙌

    🎙️解説 レジェンド さん
    🎤リポート さん
    🔵スペシャルリポーター さん(

    さらに!放送の中で、村上選手から生電話📞⚡️
    お楽しみに🙌 #MLBオールスター🔔 #村上宗隆 #山本由伸 #松井秀喜 #杉谷拳士 #藤原丈一郎 #なにわ男子)
    原文 #MLB日本選手

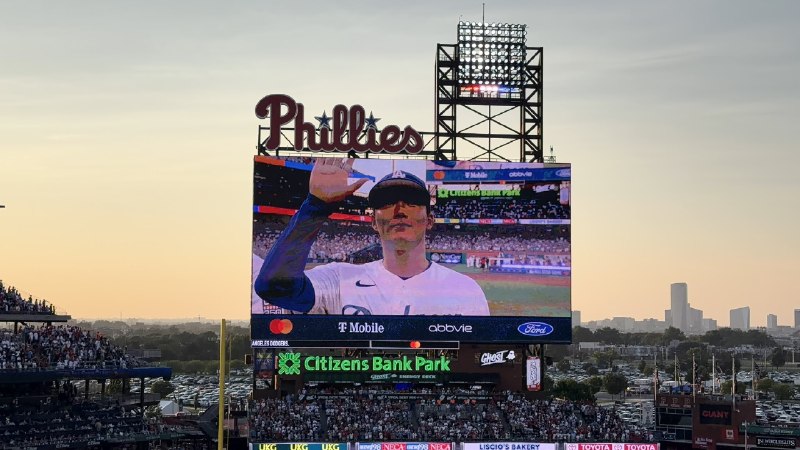
  5. 📸 @YamadaMLB投手、選手紹介ではフィラデルフィアのファンからブーイングの大歓迎👏フィリーズにとって、手強い敵であることは誰もが理解しています😜 #山本由伸原文 #MLB日本選手

    📸 @YamadaMLB
    投手、選手紹介ではフィラデルフィアのファンからブーイングの大歓迎👏
    フィリーズにとって、手強い敵であることは誰もが理解しています😜 #山本由伸
    原文 #MLB日本選手