''

Orien Daily

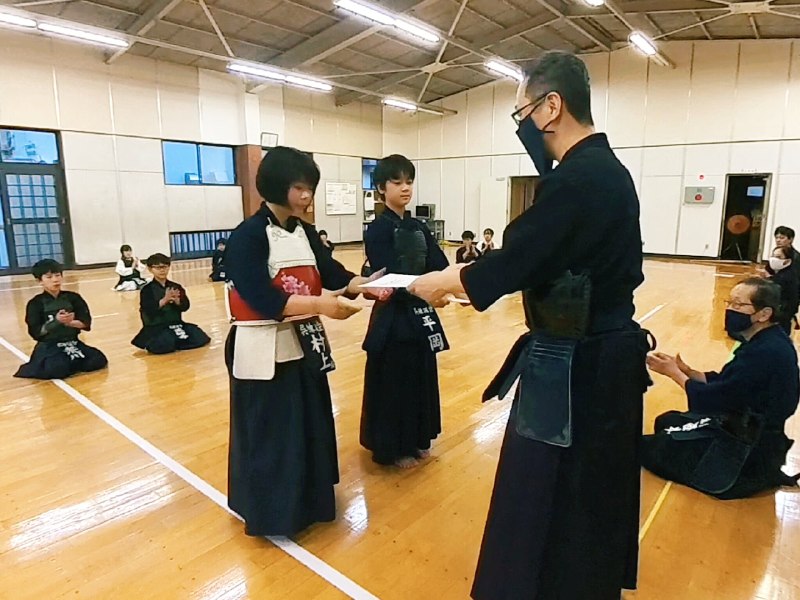
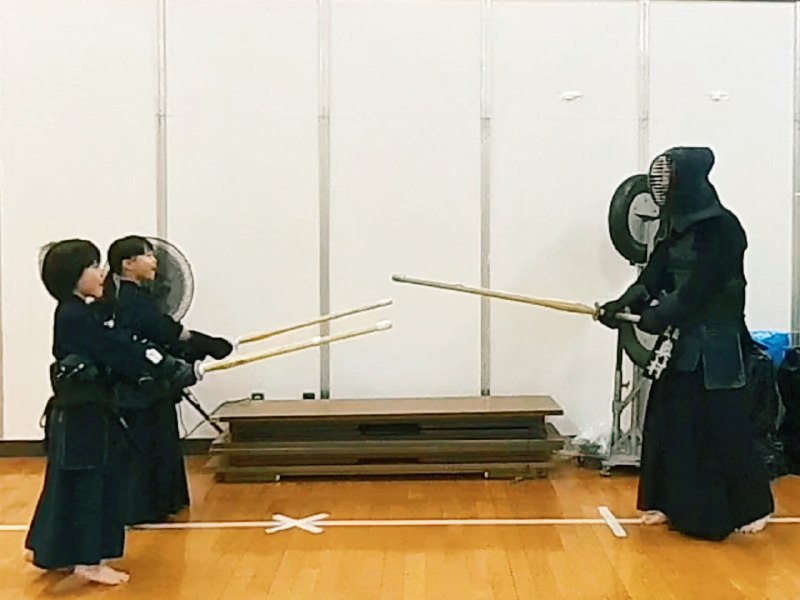
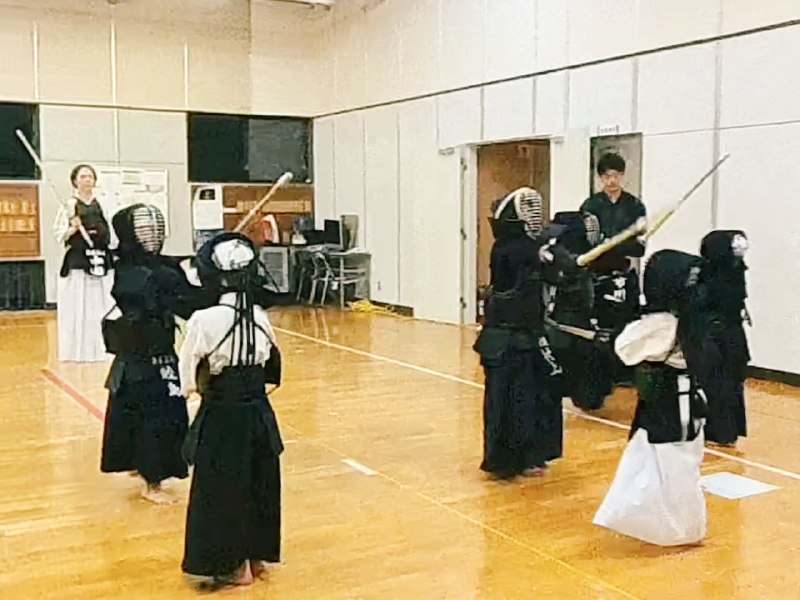
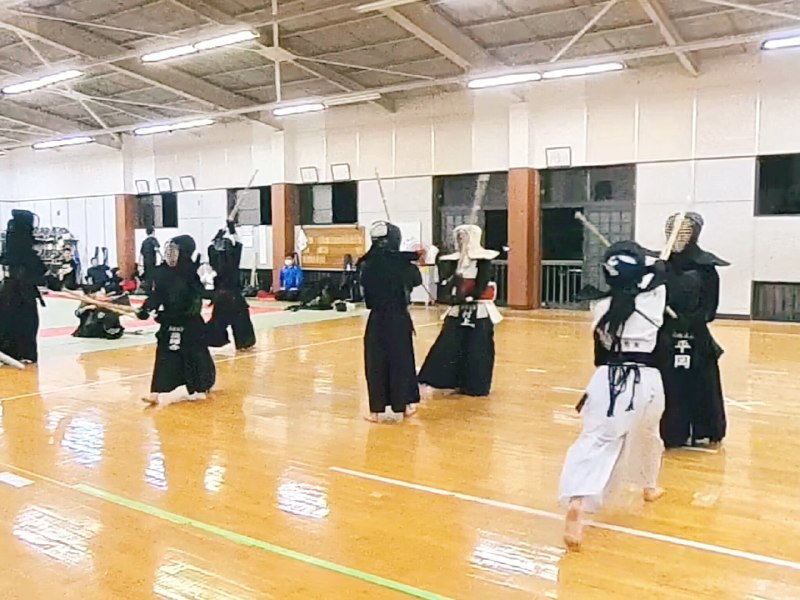
  1. 📸 @kurerenseikai ×46月16日(火)改めて、日曜の試合の表彰をしました👏おめでと〜㊗️しばらく試合はないですが、次の試合は練誠会大会❗️しっかり準備していきましょう‼️今日もお疲れ様でした

    📸 @kurerenseikai ×4
    6月16日(火)
    改めて、日曜の試合の表彰をしました👏
    おめでと〜㊗️

    しばらく試合はないですが、次の試合は練誠会大会❗️しっかり準備していきましょう‼️

    今日もお疲れ様でした。 #剣道 #呉市
    原文 #剣道
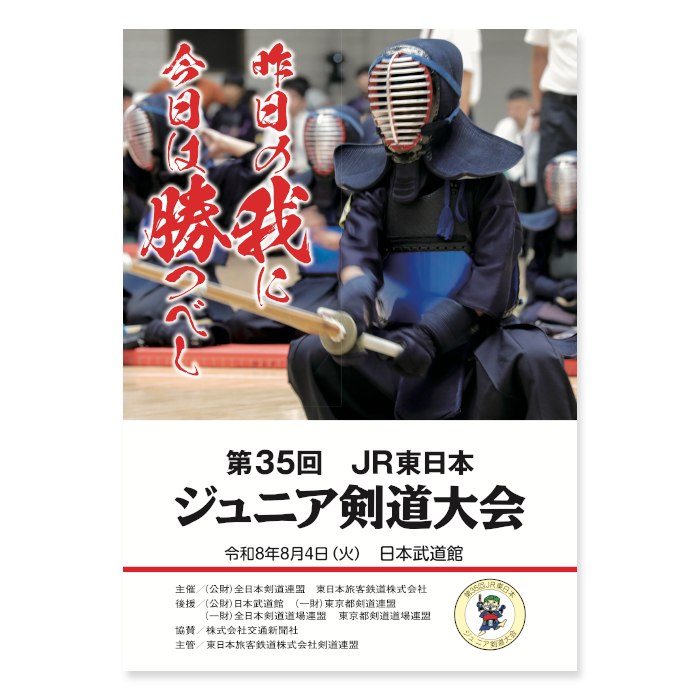
  2. 📸 @ajkendof2026年8月4日、日本武道館で開催予定の第35回 JR東日本ジュニア剣道大会の「大会プログラム表紙」を公式ホームページに掲載いたしました

    📸 @ajkendof
    2026年8月4日、日本武道館で開催予定の第35回 JR東日本ジュニア剣道大会の「大会プログラム表紙」を公式ホームページに掲載いたしました。ご覧ください。
    → https://www.kendo.or.jp/competition/jr-35th/ #剣道 #kendo
    原文 #剣道

  3. 📸 @cnp_bot_仕事の移動中にゲリラ配信のアーカイブ無事見れました✌️最初のハプニング感がハラハラしたのと、途中からケーキ食べたり普通に雑談始まったり自由で楽しかった🤭wwあとどすっぴん?なのに可愛すぎません…???どうなってるの???透明感上限突破してるし髪型も可愛い…!! #加藤小夏原文 #加藤小夏

    📸 @cnp_bot_
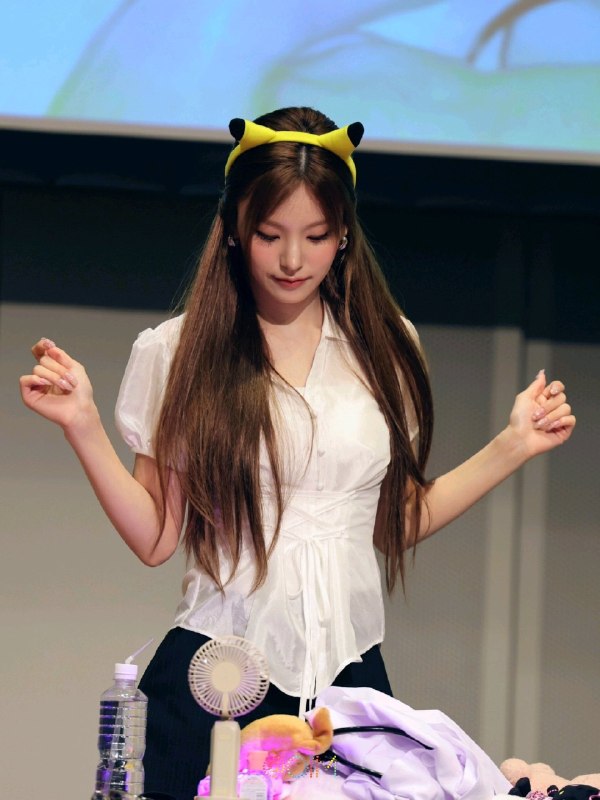
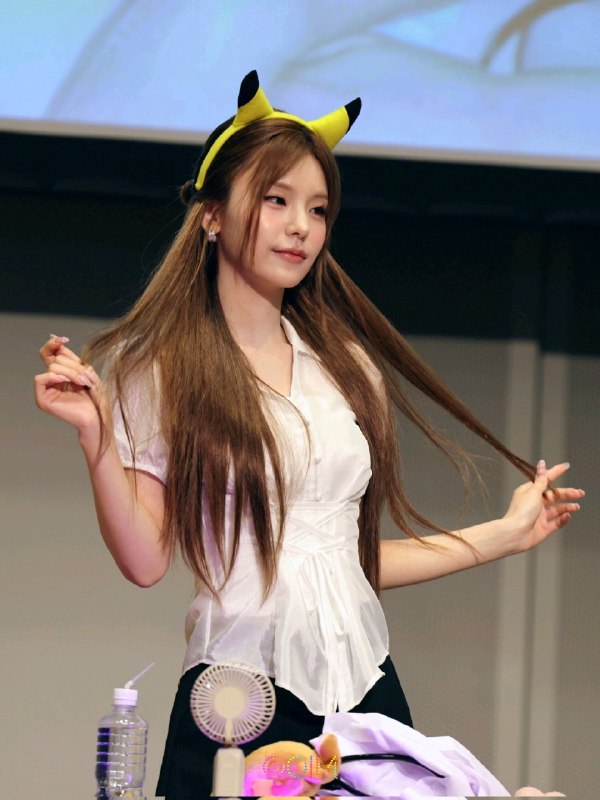
    仕事の移動中にゲリラ配信のアーカイブ無事見れました✌️
    最初のハプニング感がハラハラしたのと、途中からケーキ食べたり普通に雑談始まったり自由で楽しかった🤭ww

    あとどすっぴん?なのに可愛すぎません…???どうなってるの???透明感上限突破してるし髪型も可愛い…!! #加藤小夏
    原文 #加藤小夏

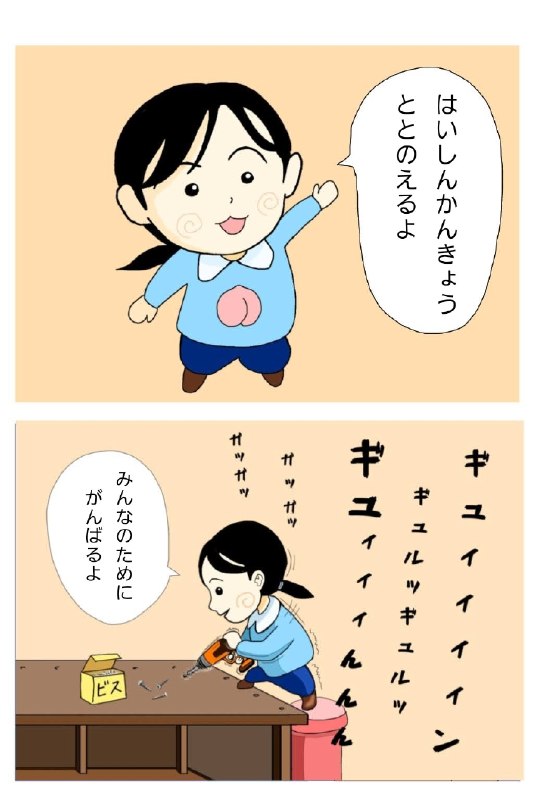
  4. 📸 @wlFMIkYlwu43514配信環境って自分はてっきり回線的な、通信速度的なもんと思ってましたが、まさか板から机作ってたとか...あらためて加藤小夏さんの偉大さに、あたしゃガツンと衝撃を喰らいましたよ

    📸 @wlFMIkYlwu43514
    配信環境って自分はてっきり回線的な、通信速度的なもんと思ってましたが、まさか板から机作ってたとか...あらためて加藤小夏さんの偉大さに、あたしゃガツンと衝撃を喰らいましたよ。

    っておもわずつぶやいたのであった。 #加藤小夏
    原文 #加藤小夏

  5. 「~を余儀なくされる」:被迫无奈的学术表达读论文的时候经常会碰到这个表达,比如「転換を余儀なくされた」,乍一看以为是什么高级被动形式,其实它的逻辑跟我们日常说的「不得不」完全不同

    「~を余儀なくされる」:被迫无奈的学术表达

    读论文的时候经常会碰到这个表达,比如「転換を余儀なくされた」,乍一看以为是什么高级被动形式,其实它的逻辑跟我们日常说的「不得不」完全不同。关键在于:余儀なくされる的主语是承受方,而不是施加方。你可以说「政策の転換を余儀なくされた」,但不能说「政府が転換を余儀なくした」——后者的意思是政府主动「让对方别无选择」,语感完全反了。这个区别在口语里不明显,写在论文里就是硬伤。

    再往深一层想,这个句型其实暗含一种「本来不想这样,但客观条件不允许其他选择」的无奈感。和「~ざるを得ない」相比,「余儀なくされる」更有书面语的厚度,而且不需要接动词的否定形式,直接接名词就行:変更を、撤退を、見直しを。学术写作里用起来很干净。

    那么问题来了——「余儀なく」的「余儀」原来是什么意思?

  6. 当算法变成后门:JWT 的 Algorithm Confusion 攻击你登录了一个网站,服务器发给你一个 JWT,里面用 RS256(非对称签名)保护你的身份

    当算法变成后门:JWT 的 Algorithm Confusion 攻击

    你登录了一个网站,服务器发给你一个 JWT,里面用 RS256(非对称签名)保护你的身份。看起来很安全——私钥在服务器手里,攻击者没法伪造签名。但问题是,很多 JWT 库在验证时做了一个"贴心"的设计:它们从 token 的 header 里读取 alg 字段,然后以此决定验证方式。攻击者只需要把 header 里的 alg 从 RS256 改成 HS256,再用自己的公钥作为 HMAC 密钥对 payload 签名,服务器就会用公钥做 HMAC 验证——而公钥是公开的。一瞬间,非对称签名的安全假设被绕过了,攻击者可以用任意 payload 伪造合法 token。2015 年这个漏洞同时出现在至少五个主流 JWT 库里,包括 node-jws、ruby-jwt 和 python-jose。根本原因不是密码学出了问题,而是实现把"算法选择权"交给了不受信任的输入。修复方式很直接:验证时硬编码期望的算法,拒绝从 token header 动态读取。换句话说,。这个教训不仅适用于 JWT——任何安全协议里,如果验证逻辑依赖攻击者可控的元数据,类似的混淆攻击就必然存在。